


Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

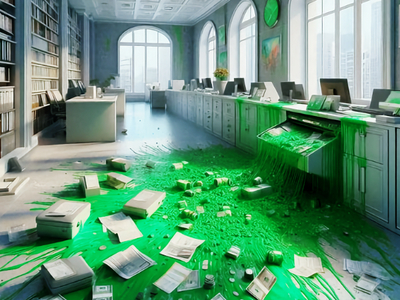
Жительница Тулуна (Иркутская область), переведшая мошенникам более миллиона рублей, в том числе заёмных средств, по их требованию устроила провокацию в офисе банка: разлила зелёнку и выкрикивала лозунги, продиктованные по телефону.

Об инциденте сообщил телеграм-канал УМВД по Иркутской области.

«Инцидент произошёл 25 июня после 17:00 в городе Тулуне. Посетительница банка внезапно разлила флакон с зелёнкой и начала выкрикивать лозунги, связанные с запрещённой террористической организацией. Сотрудники офиса попытались её успокоить, но женщина никого к себе не подпускала, следуя указаниям, которые звучали из динамика телефона. В какой-то момент голос в телефоне потребовал бросить смартфон — тогда сотрудники банка смогли вмешаться и остановить её», — сообщили в УМВД.

Как выяснилось, пенсионерка действовала под влиянием телефонных мошенников. Ранее они уже убедили её перевести им 1,2 млн рублей, большую часть которых она взяла в кредит.

Аферисты использовали типичную двухэтапную схему. Сначала они выманили у женщины код из СМС якобы для получения электронной очереди в Пенсионный фонд. Затем начали пугать её «взломом» портала Госуслуг и убедили взять кредит, чтобы якобы «спасти» средства, переведя их на «безопасный счёт».

Через неделю мошенники снова позвонили пенсионерке, пообещав вернуть похищенные деньги. Условием стало выполнение странных действий: прийти в банк, облить помещение зелёнкой и выкрикивать заранее подготовленные лозунги. По словам злоумышленников, это было необходимо для перевыпуска карты и возврата средств.

По факту произошедшего возбуждено уголовное дело. С пострадавшей работают следственные органы.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru