


Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Киберпреступники запустили фишинговую кампанию с поддельным сайтом Avast, сделав его настолько правдоподобным, что отличить от оригинала непросто. Страницу стилизовали под официальный портал антивирусной компании, вплоть до логотипа, загруженного с настоящего CDN Avast. Навигация, разделы «Home», «My Account», «Help» — всё выглядит как на легитимном ресурсе.

В центре страницы пользователя встречает тревожное уведомление: якобы с пользователя списали €499,99 за продукт Avast. Сообщается, что отменить него можно только в течение 72 часов.

При этом ниже указано, что платежи старше 48 часов не подлежат возврату — намеренное противоречие, создающее давление и панику. Дата «списания» автоматически подстраивается под системное время посетителя, создавая иллюзию, что платёж произошёл именно сегодня.

Сумма при этом всегда остаётся одинаковой: достаточно крупной, чтобы вызвать тревогу, но реалистичной для «премиальной подписки».

На самом деле никакого списания не происходит. Это чисто психологический приём: убедить жертву, что деньги уже ушли, и подтолкнуть к вводу банковских данных «для возврата».

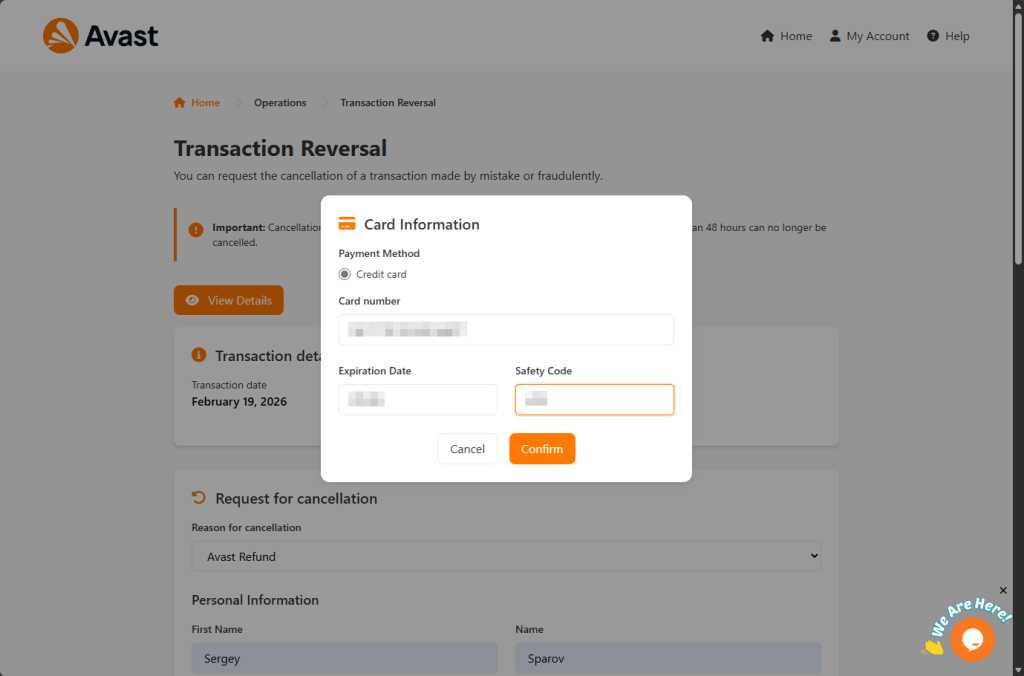
Под фальшивой квитанцией размещена форма «возврата». Пользователю предлагают указать имя, адрес электронной почты, телефон, адрес и город для подтверждения личности. После заполнения появляется всплывающее окно с просьбой ввести номер карты, срок действия и CVV-код для «обработки возврата».


Чтобы всё выглядело максимально правдоподобно, сайт даже проверяет номер карты по алгоритму Луна — стандартной банковской процедуре валидации. Введённые данные отправляются через POST-запрос на скрипт send.php и передаются злоумышленникам.

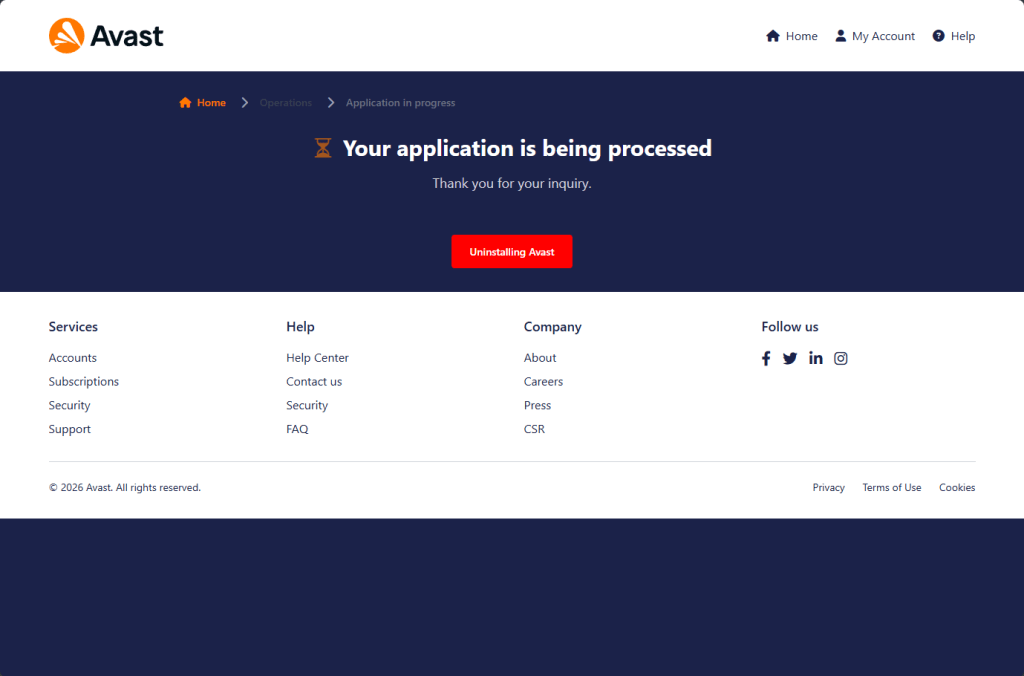
После отправки формы жертве показывают сообщение «Your application is being processed» и благодарят за обращение. В финале появляется кнопка «Uninstalling Avast» — ещё одна уловка, которая может подтолкнуть пользователя удалить настоящий антивирус.


Дополнительный элемент обмана — встроенный чат Tawk.to. Операторы могут в реальном времени наблюдать за действиями посетителей и общаться с ними, убеждая завершить «процедуру возврата».

Схема рассчитана на самых разных людей: реальных клиентов Avast, пользователей со старыми подписками, тех, кто никогда не пользовался продуктом, но испугался «списания», и даже тех, кто надеется получить «возврат» без оснований. В любом случае все попадают на одну и ту же форму сбора данных.

Эксперты напоминают: если вы видите сообщение о неожиданном списании, не переходите по ссылкам из писем и не вводите данные на подозрительных страницах. Проверять информацию о подписке стоит только через официальный сайт, введённый вручную в адресной строке.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru