


Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Киберпреступники запустили фишинговую кампанию с поддельным сайтом Avast, сделав его настолько правдоподобным, что отличить от оригинала непросто. Страницу стилизовали под официальный портал антивирусной компании, вплоть до логотипа, загруженного с настоящего CDN Avast. Навигация, разделы «Home», «My Account», «Help» — всё выглядит как на легитимном ресурсе.

В центре страницы пользователя встречает тревожное уведомление: якобы с пользователя списали €499,99 за продукт Avast. Сообщается, что отменить него можно только в течение 72 часов.

При этом ниже указано, что платежи старше 48 часов не подлежат возврату — намеренное противоречие, создающее давление и панику. Дата «списания» автоматически подстраивается под системное время посетителя, создавая иллюзию, что платёж произошёл именно сегодня.

Сумма при этом всегда остаётся одинаковой: достаточно крупной, чтобы вызвать тревогу, но реалистичной для «премиальной подписки».

На самом деле никакого списания не происходит. Это чисто психологический приём: убедить жертву, что деньги уже ушли, и подтолкнуть к вводу банковских данных «для возврата».

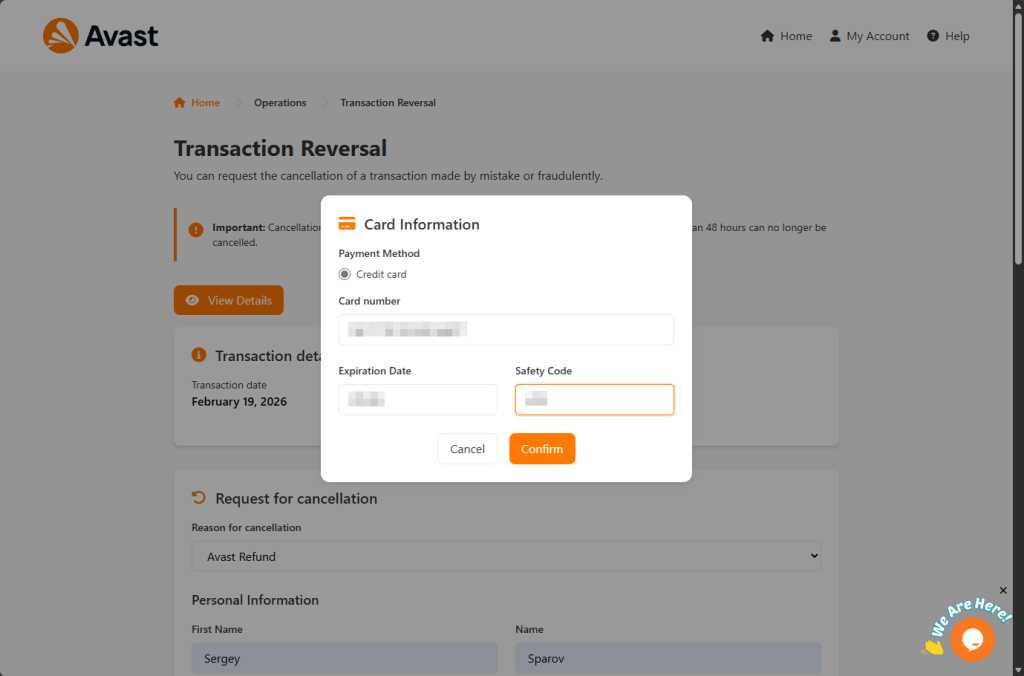
Под фальшивой квитанцией размещена форма «возврата». Пользователю предлагают указать имя, адрес электронной почты, телефон, адрес и город для подтверждения личности. После заполнения появляется всплывающее окно с просьбой ввести номер карты, срок действия и CVV-код для «обработки возврата».


Чтобы всё выглядело максимально правдоподобно, сайт даже проверяет номер карты по алгоритму Луна — стандартной банковской процедуре валидации. Введённые данные отправляются через POST-запрос на скрипт send.php и передаются злоумышленникам.

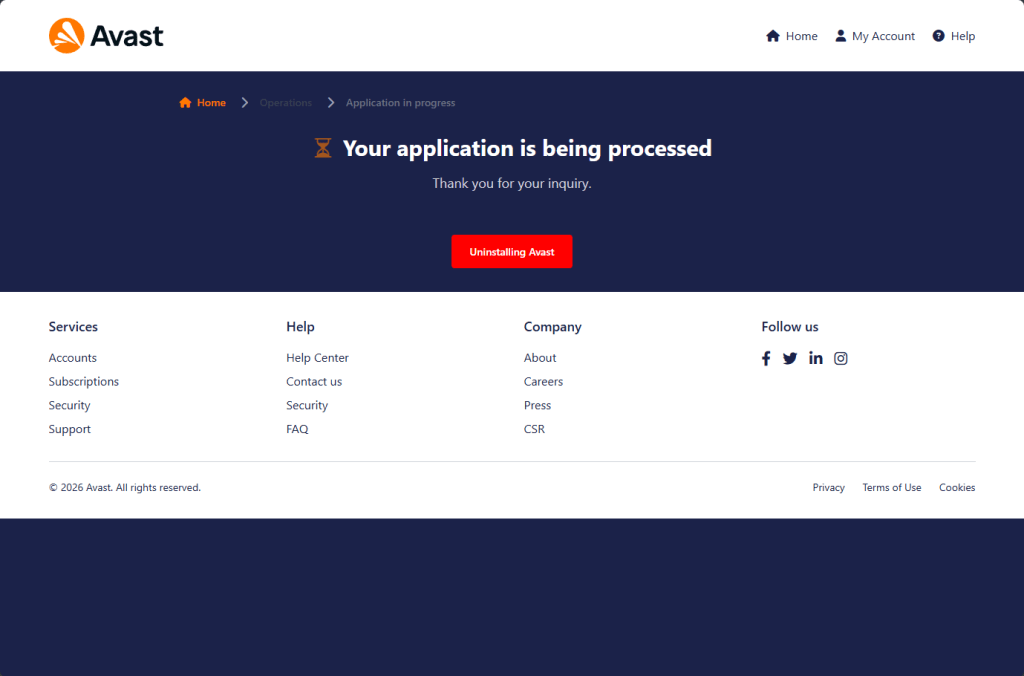
После отправки формы жертве показывают сообщение «Your application is being processed» и благодарят за обращение. В финале появляется кнопка «Uninstalling Avast» — ещё одна уловка, которая может подтолкнуть пользователя удалить настоящий антивирус.


Дополнительный элемент обмана — встроенный чат Tawk.to. Операторы могут в реальном времени наблюдать за действиями посетителей и общаться с ними, убеждая завершить «процедуру возврата».

Схема рассчитана на самых разных людей: реальных клиентов Avast, пользователей со старыми подписками, тех, кто никогда не пользовался продуктом, но испугался «списания», и даже тех, кто надеется получить «возврат» без оснований. В любом случае все попадают на одну и ту же форму сбора данных.

Эксперты напоминают: если вы видите сообщение о неожиданном списании, не переходите по ссылкам из писем и не вводите данные на подозрительных страницах. Проверять информацию о подписке стоит только через официальный сайт, введённый вручную в адресной строке.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru