


Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Киберпреступники запустили фишинговую кампанию с поддельным сайтом Avast, сделав его настолько правдоподобным, что отличить от оригинала непросто. Страницу стилизовали под официальный портал антивирусной компании, вплоть до логотипа, загруженного с настоящего CDN Avast. Навигация, разделы «Home», «My Account», «Help» — всё выглядит как на легитимном ресурсе.

В центре страницы пользователя встречает тревожное уведомление: якобы с пользователя списали €499,99 за продукт Avast. Сообщается, что отменить него можно только в течение 72 часов.

При этом ниже указано, что платежи старше 48 часов не подлежат возврату — намеренное противоречие, создающее давление и панику. Дата «списания» автоматически подстраивается под системное время посетителя, создавая иллюзию, что платёж произошёл именно сегодня.

Сумма при этом всегда остаётся одинаковой: достаточно крупной, чтобы вызвать тревогу, но реалистичной для «премиальной подписки».

На самом деле никакого списания не происходит. Это чисто психологический приём: убедить жертву, что деньги уже ушли, и подтолкнуть к вводу банковских данных «для возврата».

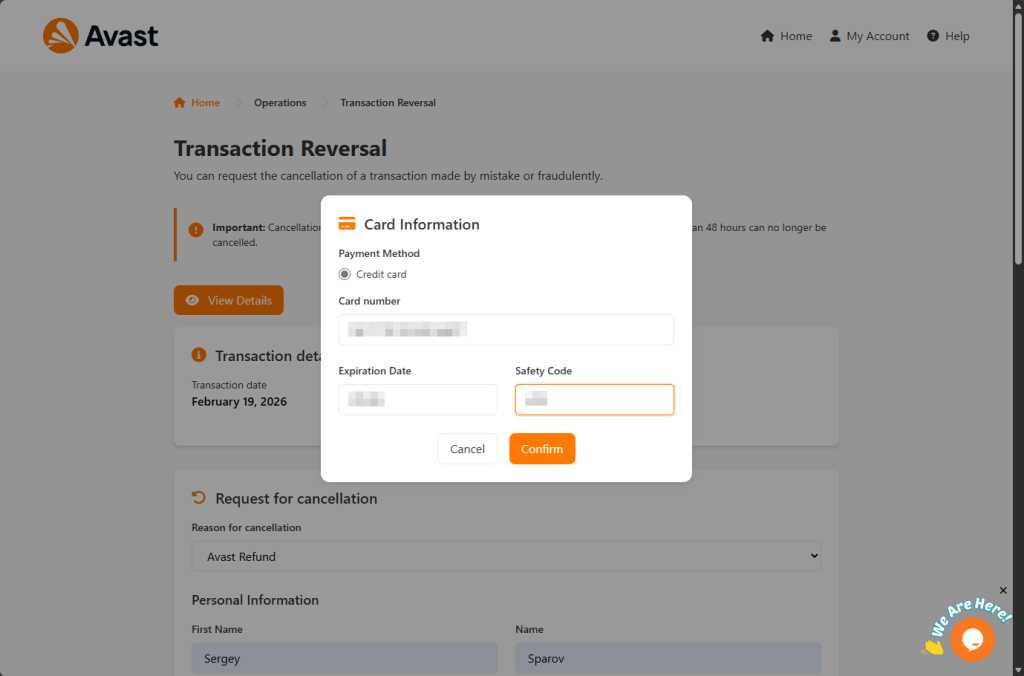
Под фальшивой квитанцией размещена форма «возврата». Пользователю предлагают указать имя, адрес электронной почты, телефон, адрес и город для подтверждения личности. После заполнения появляется всплывающее окно с просьбой ввести номер карты, срок действия и CVV-код для «обработки возврата».


Чтобы всё выглядело максимально правдоподобно, сайт даже проверяет номер карты по алгоритму Луна — стандартной банковской процедуре валидации. Введённые данные отправляются через POST-запрос на скрипт send.php и передаются злоумышленникам.

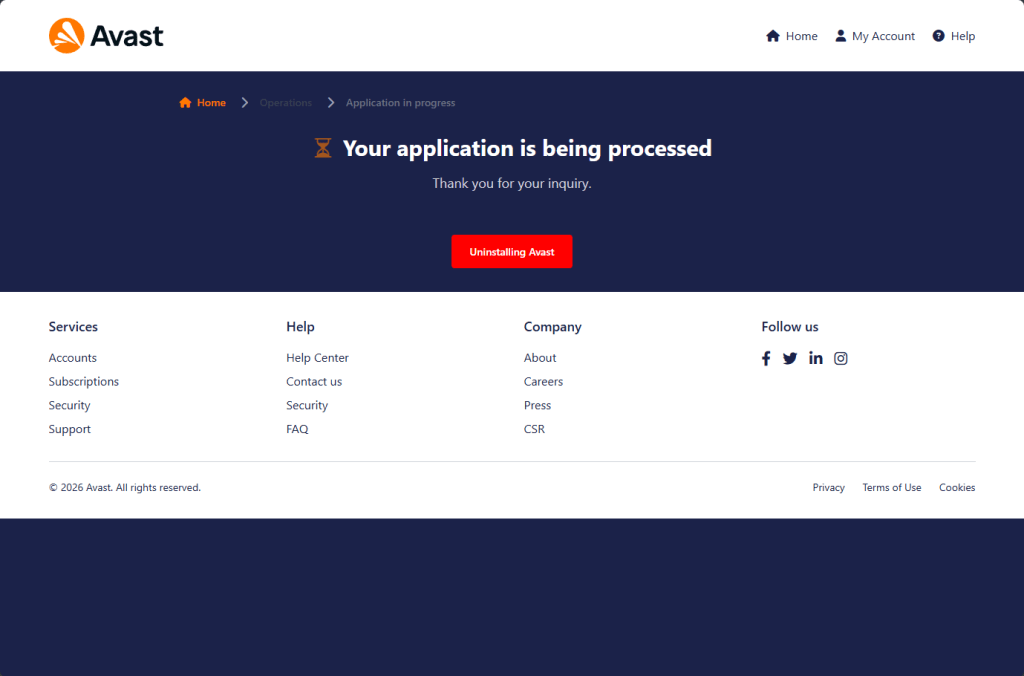
После отправки формы жертве показывают сообщение «Your application is being processed» и благодарят за обращение. В финале появляется кнопка «Uninstalling Avast» — ещё одна уловка, которая может подтолкнуть пользователя удалить настоящий антивирус.


Дополнительный элемент обмана — встроенный чат Tawk.to. Операторы могут в реальном времени наблюдать за действиями посетителей и общаться с ними, убеждая завершить «процедуру возврата».

Схема рассчитана на самых разных людей: реальных клиентов Avast, пользователей со старыми подписками, тех, кто никогда не пользовался продуктом, но испугался «списания», и даже тех, кто надеется получить «возврат» без оснований. В любом случае все попадают на одну и ту же форму сбора данных.

Эксперты напоминают: если вы видите сообщение о неожиданном списании, не переходите по ссылкам из писем и не вводите данные на подозрительных страницах. Проверять информацию о подписке стоит только через официальный сайт, введённый вручную в адресной строке.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru