


Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Киберпреступники запустили фишинговую кампанию с поддельным сайтом Avast, сделав его настолько правдоподобным, что отличить от оригинала непросто. Страницу стилизовали под официальный портал антивирусной компании, вплоть до логотипа, загруженного с настоящего CDN Avast. Навигация, разделы «Home», «My Account», «Help» — всё выглядит как на легитимном ресурсе.

В центре страницы пользователя встречает тревожное уведомление: якобы с пользователя списали €499,99 за продукт Avast. Сообщается, что отменить него можно только в течение 72 часов.

При этом ниже указано, что платежи старше 48 часов не подлежат возврату — намеренное противоречие, создающее давление и панику. Дата «списания» автоматически подстраивается под системное время посетителя, создавая иллюзию, что платёж произошёл именно сегодня.

Сумма при этом всегда остаётся одинаковой: достаточно крупной, чтобы вызвать тревогу, но реалистичной для «премиальной подписки».

На самом деле никакого списания не происходит. Это чисто психологический приём: убедить жертву, что деньги уже ушли, и подтолкнуть к вводу банковских данных «для возврата».

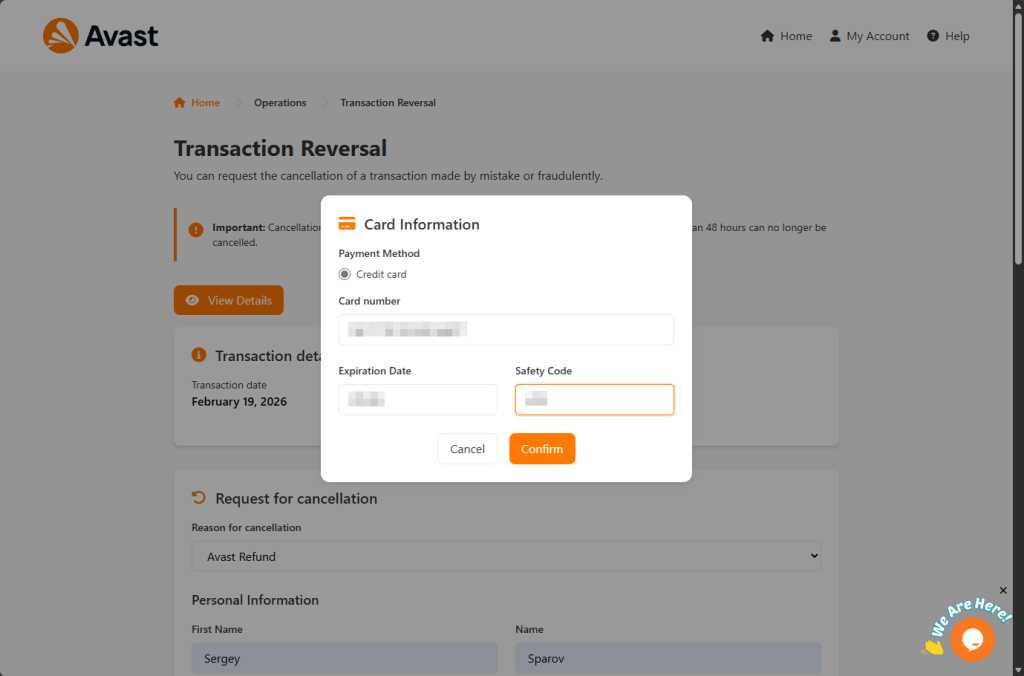
Под фальшивой квитанцией размещена форма «возврата». Пользователю предлагают указать имя, адрес электронной почты, телефон, адрес и город для подтверждения личности. После заполнения появляется всплывающее окно с просьбой ввести номер карты, срок действия и CVV-код для «обработки возврата».


Чтобы всё выглядело максимально правдоподобно, сайт даже проверяет номер карты по алгоритму Луна — стандартной банковской процедуре валидации. Введённые данные отправляются через POST-запрос на скрипт send.php и передаются злоумышленникам.

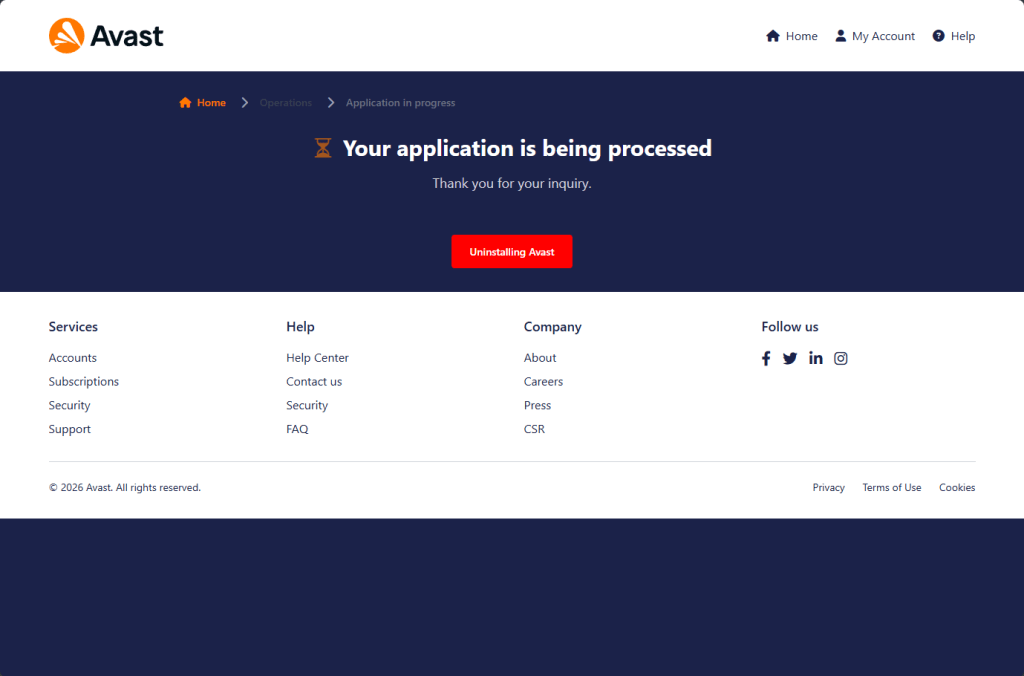
После отправки формы жертве показывают сообщение «Your application is being processed» и благодарят за обращение. В финале появляется кнопка «Uninstalling Avast» — ещё одна уловка, которая может подтолкнуть пользователя удалить настоящий антивирус.


Дополнительный элемент обмана — встроенный чат Tawk.to. Операторы могут в реальном времени наблюдать за действиями посетителей и общаться с ними, убеждая завершить «процедуру возврата».

Схема рассчитана на самых разных людей: реальных клиентов Avast, пользователей со старыми подписками, тех, кто никогда не пользовался продуктом, но испугался «списания», и даже тех, кто надеется получить «возврат» без оснований. В любом случае все попадают на одну и ту же форму сбора данных.

Эксперты напоминают: если вы видите сообщение о неожиданном списании, не переходите по ссылкам из писем и не вводите данные на подозрительных страницах. Проверять информацию о подписке стоит только через официальный сайт, введённый вручную в адресной строке.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru