


Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

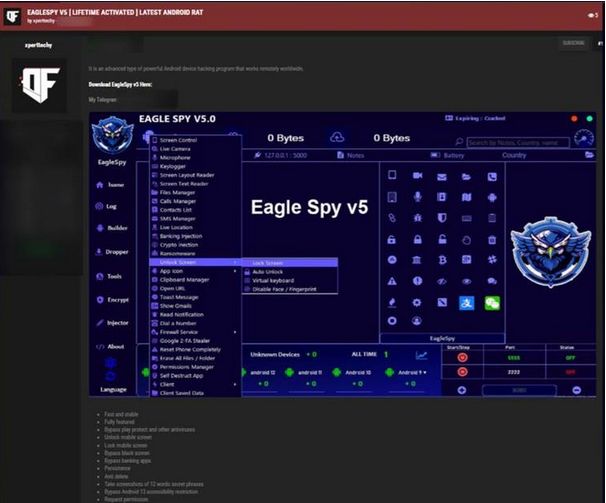
В даркнете активно продвигают мобильного зловреда EagleSpy v5. По словам разработчика, троян обладает множеством функций удаленного доступа и умеет обходить Google Play Protect, а также контроль разрешений, реализованный в Android 13.

Вредонос позиционируется как полнофункциональный тулкит для скрытного контроля зараженных устройств с Android версий с 9-й по 13-ю (а по отзывам владельцев «пожизненной» подписки, — даже по 15-ю).

Судя по рекламным объявлениям, набор функций EagleSpy v5 позволяет оператору совершать следующие действия:

  • осуществлять мониторинг в реальном времени, в том числе за счет трансляции экрана;
  • следить за клавиатурным вводом жертвы;
  • получать записи с камеры и микрофона;
  • отслеживать местоположение жертвы по GPS;
  • выполнять операции с файлами (загрузка, вывод, удаление);
  • отслеживать телефонные вызовы и СМС;
  • загружать и деинсталлировать приложения;
  • перехватывать содержимое буфера обмена;
  • получать доступ к криптокошелькам с помощью секретных фраз из 12 слов, раздобытых в виде скриншотов;
  • воровать платежные данные через веб-инъекции;
  • шифровать данные с целью вымогательства.

Работая в фоновом режиме, троян активно использует Accessibility Services, доступ к которым получает в обход ограничений, введенных с выпуском Android 13 (Restricted Settings).

Зловред снабжен рядом средств самообороны, позволяющих, в числе прочего, ускользать от зоркого ока Google Play Protect и других антивирусных решений. Чтобы скрыть вредоносную активность, он накладывает поверх окон черный экран и умеет обходить защиту банковских приложений.

Насколько известно, EagleSpy v5 распространяется под видом легитимных приложений через неофициальные магазины, почтовые спам-рассылки и мошеннические сообщения в соцсетях.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru