


Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

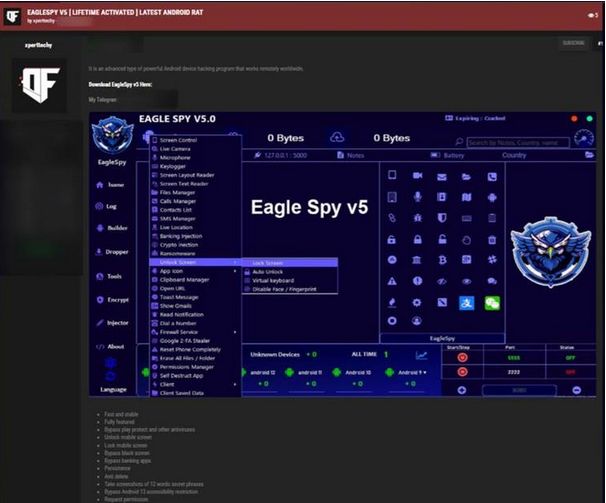
В даркнете активно продвигают мобильного зловреда EagleSpy v5. По словам разработчика, троян обладает множеством функций удаленного доступа и умеет обходить Google Play Protect, а также контроль разрешений, реализованный в Android 13.

Вредонос позиционируется как полнофункциональный тулкит для скрытного контроля зараженных устройств с Android версий с 9-й по 13-ю (а по отзывам владельцев «пожизненной» подписки, — даже по 15-ю).

Судя по рекламным объявлениям, набор функций EagleSpy v5 позволяет оператору совершать следующие действия:

  • осуществлять мониторинг в реальном времени, в том числе за счет трансляции экрана;
  • следить за клавиатурным вводом жертвы;
  • получать записи с камеры и микрофона;
  • отслеживать местоположение жертвы по GPS;
  • выполнять операции с файлами (загрузка, вывод, удаление);
  • отслеживать телефонные вызовы и СМС;
  • загружать и деинсталлировать приложения;
  • перехватывать содержимое буфера обмена;
  • получать доступ к криптокошелькам с помощью секретных фраз из 12 слов, раздобытых в виде скриншотов;
  • воровать платежные данные через веб-инъекции;
  • шифровать данные с целью вымогательства.

Работая в фоновом режиме, троян активно использует Accessibility Services, доступ к которым получает в обход ограничений, введенных с выпуском Android 13 (Restricted Settings).

Зловред снабжен рядом средств самообороны, позволяющих, в числе прочего, ускользать от зоркого ока Google Play Protect и других антивирусных решений. Чтобы скрыть вредоносную активность, он накладывает поверх окон черный экран и умеет обходить защиту банковских приложений.

Насколько известно, EagleSpy v5 распространяется под видом легитимных приложений через неофициальные магазины, почтовые спам-рассылки и мошеннические сообщения в соцсетях.

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru