


Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

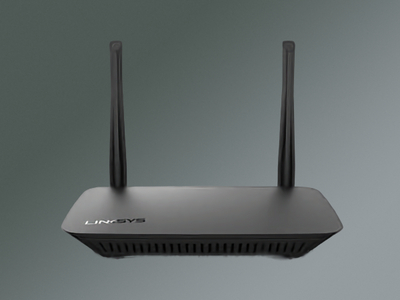
Эксперты фиксируют новые атаки сетевого червя TheMoon на маршрутизаторы. Самоходный зловред активно сканирует сети интернет-провайдеров в поисках устройств Linksys с критической уязвимостью CVE-2025-34037.

Данная проблема безопасности представляет собой возможность инъекции команд, которая возникла из-за неадекватной санации ввода скриптами /tmUnblock.cgi и /hndUnblock.cgi, доступными по HTTP на порту 8080.

Эксплойт не требует аутентификации (в запрос можно включить произвольные учетные данные — к примеру, «admin», дефектные CGI все равно не будут проверять подлинность), и позволяет через атаку zero-click выполнить на устройстве любую шелл-команду.

Степень опасности CVE-2025-34037 оценена в 10 баллов из 10 возможных по шкале CVSS. Ее наличие подтверждено для десятка моделей роутеров Linksys серии Е; не исключено, что уязвимости также подвержены сетевые устройства WAG, WAP, WES, WET, WRT и точки доступа Wireless-N.

Проводя сканирование, сетевой червь подключается к роутерам на порту 8080/ TCP и проверяет модель и версию прошивки. Обнаружив подходящую мишень, вредонос подает эксплойт-запрос, запускающий выполнение небольшого шелл-скрипта для загрузки бинарника ELF MIPS весом 2 Мбайт — копии TheMoon.

Зараженное устройство сразу начинает искать другие мишени по списку, вшитому в код зловреда (670 блоков IP-адресов, в основном /21 и /24). Также на нем на произвольном порту < 1024 временно запускается HTTP-сервер для раздачи полезной нагрузки новым жертвам.

Пока вредонос просто расширяет свои владения, однако в его коде обнаружены строки, указывающие на возможность создания C2-канала. Видимо, позднее зараженные устройства будут приобщены к ботнету для сдачи в аренду другим злоумышленникам.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru