


Основные проблемы ИБ в России — дефицит кадров и нехватка бюджетов

Основные проблемы ИБ в России — дефицит кадров и нехватка бюджетов

Основные проблемы ИБ в России — дефицит кадров и нехватка бюджетов

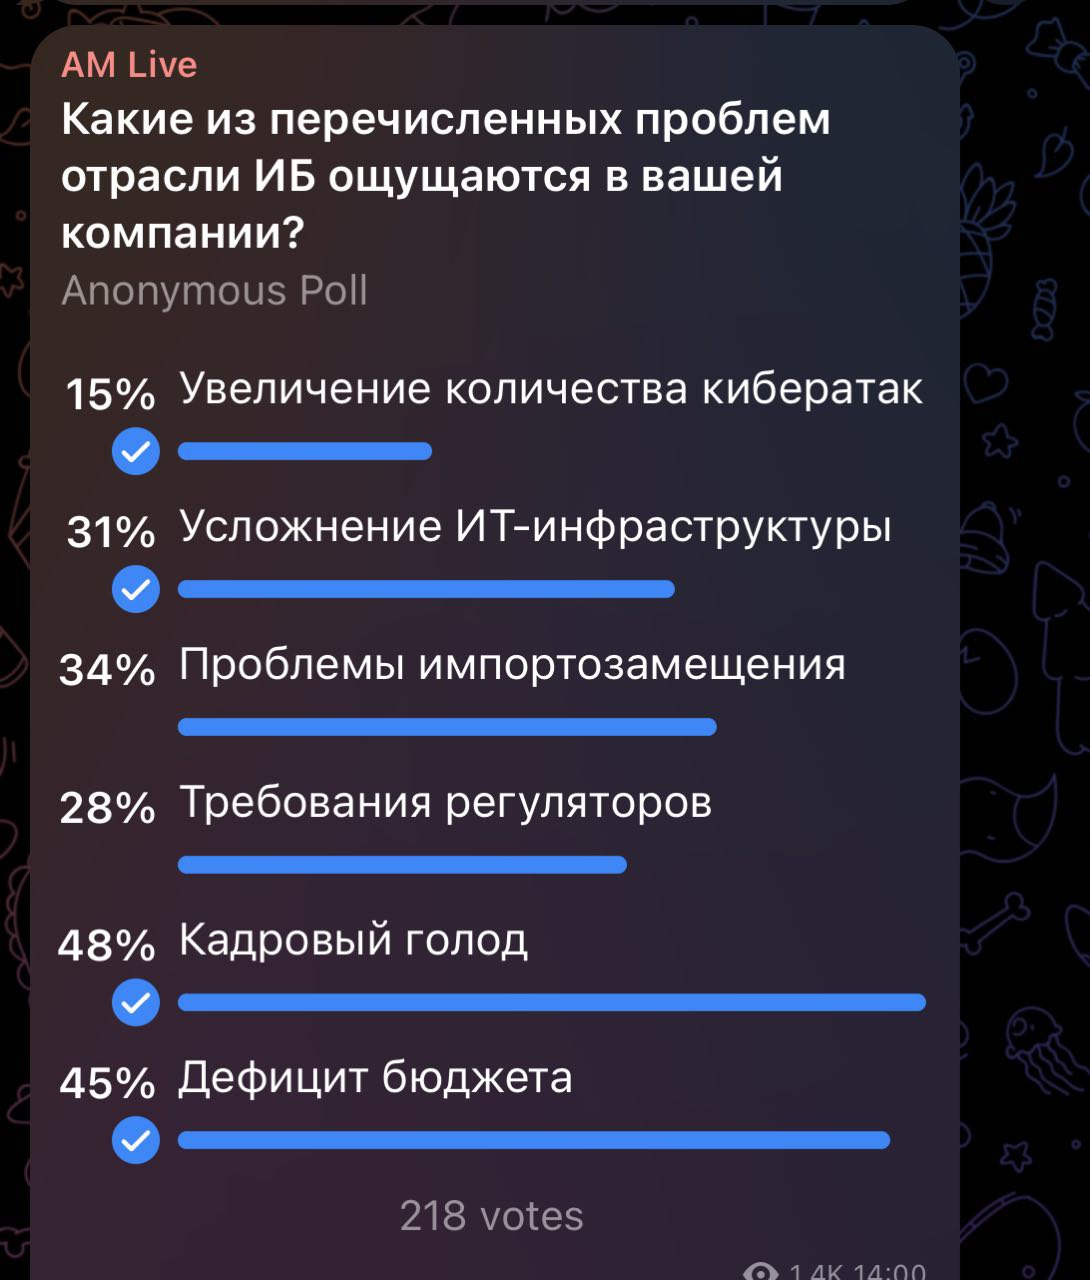
Судя по результатам нового опроса anti-malware.ru, недостаток бюджетных средств выходит в топ ИБ-проблем российских компаний. Пальма первенства по головной боли в этой области пока остается за дефицитом кадров.

Анонимный опрос о проблемах ИБ был проведен в телеграм-канале AM Live и среди аудитории IT IS Conf 2025, проходящей в Екатеринбурге.


Проблема дефицита кадров издавна свойственна российскому рынку ИБ , и с годами она становится только острее. Сколько бы исследований ни проводилось на эту тему, сколько бы мер ни принималось для взращивания специалистов по кибербезу, кадровый голод остается на повестке дня.

По последним данным, озвученным на ЦИПР’25, российскому ИБ-рынку не хватает 100 тыс. безопасников, и компании готовы платить до 36% больше экспертам со стажем свыше шести лет.

В настоящее время высок спрос на такие ИБ-компетенции, как безопасная разработка, защита облаков, интеграция ИИ. Нехватка специалистов по ИБ больше всего ощущается в ИТ-индустрии и сфере финансов, а в разделении по регионам — в Москве и области, Санкт-Петербурге, Свердловской области и Татарстане.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru