


«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

Вчерашние заголовки пестрили сообщениями о «матери всех утечек» — мол, снова слили кучу паролей, и всё пропало — целых 16 млрд записей с учётными данными. Но на деле никакой новой атаки не случилось. Это не взлом, не свежая утечка и даже не новость, если честно.

На самом деле всё куда прозаичнее: кто-то собрал воедино старые базы с уже украденными логинами и паролями — в основном те, что были добыты инфостилерами, в ходе прошлых утечек и брутфорс-атак. Потом этот «сборник» оказался в открытом доступе.

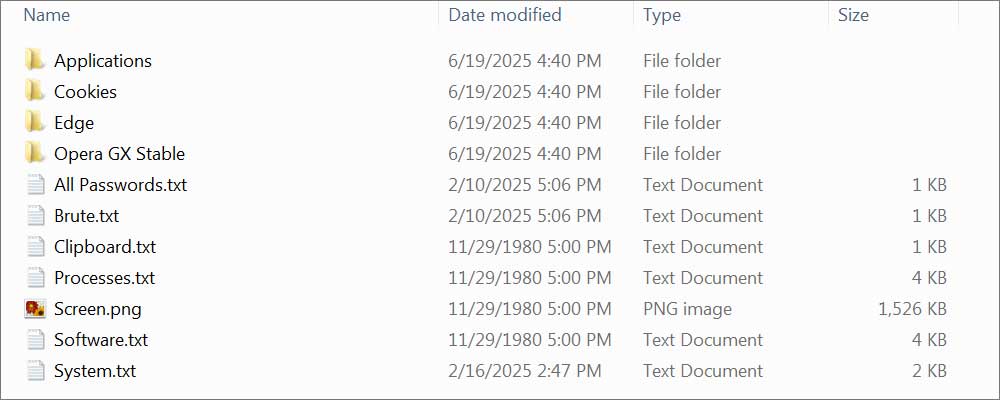
Судя по формату, база была собрана из логов, которые оставляют после себя инфостилеры. Как это выглядит? Вредонос лезет в браузер, вытаскивает все сохранённые логины и пароли и сохраняет в текстовом файле. Один лог — одна строка:

https://www.bank.com/login:username:password

Источник: BleepingComputer


Потом это упаковывается и либо продаётся на даркнете, либо раздаётся бесплатно — в Telegram, Discord, на Pastebin. Например, в одном только 1,2-гигабайтном архиве, который показали на скриншоте, было свыше 64 000 пар логинов и паролей.

Таких сборников сейчас гуляет по Сети тысячи, если не сотни тысяч. Некоторые становятся «легендарными» — вроде RockYou2024 с девятью миллиардами записей или Collection #1, где было 22 миллиона уникальных паролей. Вчерашняя «утечка» — просто ещё один мешок из этой кучи.

Что делать?

Паниковать точно не стоит. Но повод задуматься — хороший. Вот базовые советы:

  • Проверьте устройство на вредоносы, прежде чем менять пароли. Иначе новые тоже утекут.
  • Используйте уникальные пароли для каждого сервиса. Один пароль на всё — прямой путь к проблемам.
  • Установите менеджер паролей, чтобы не держать всё в голове.
  • Включите двухфакторную аутентификацию (2FA), желательно через приложение, а не СМС. Google Authenticator, Authy, Bitwarden, 1Password — хорошие варианты.
  • Проверьте себя на Have I Been Pwned — вдруг ваш имейл уже где-то засветился.

И главное — не игнорируйте новости о подобных сливах, но и не паникуйте. Угрозы есть, но при базовой цифровой гигиене всё будет в порядке.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru