


В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

Исследователи из Cybernews нашли то, что вполне может стать одной из самых масштабных утечек данных в истории. Представьте себе — 16 миллиардов логинов и паролей оказались в открытом доступе. И нет, это не «сборник старых сливов» — многие из этих данных свежие, собранные с помощью программ-стилеров.

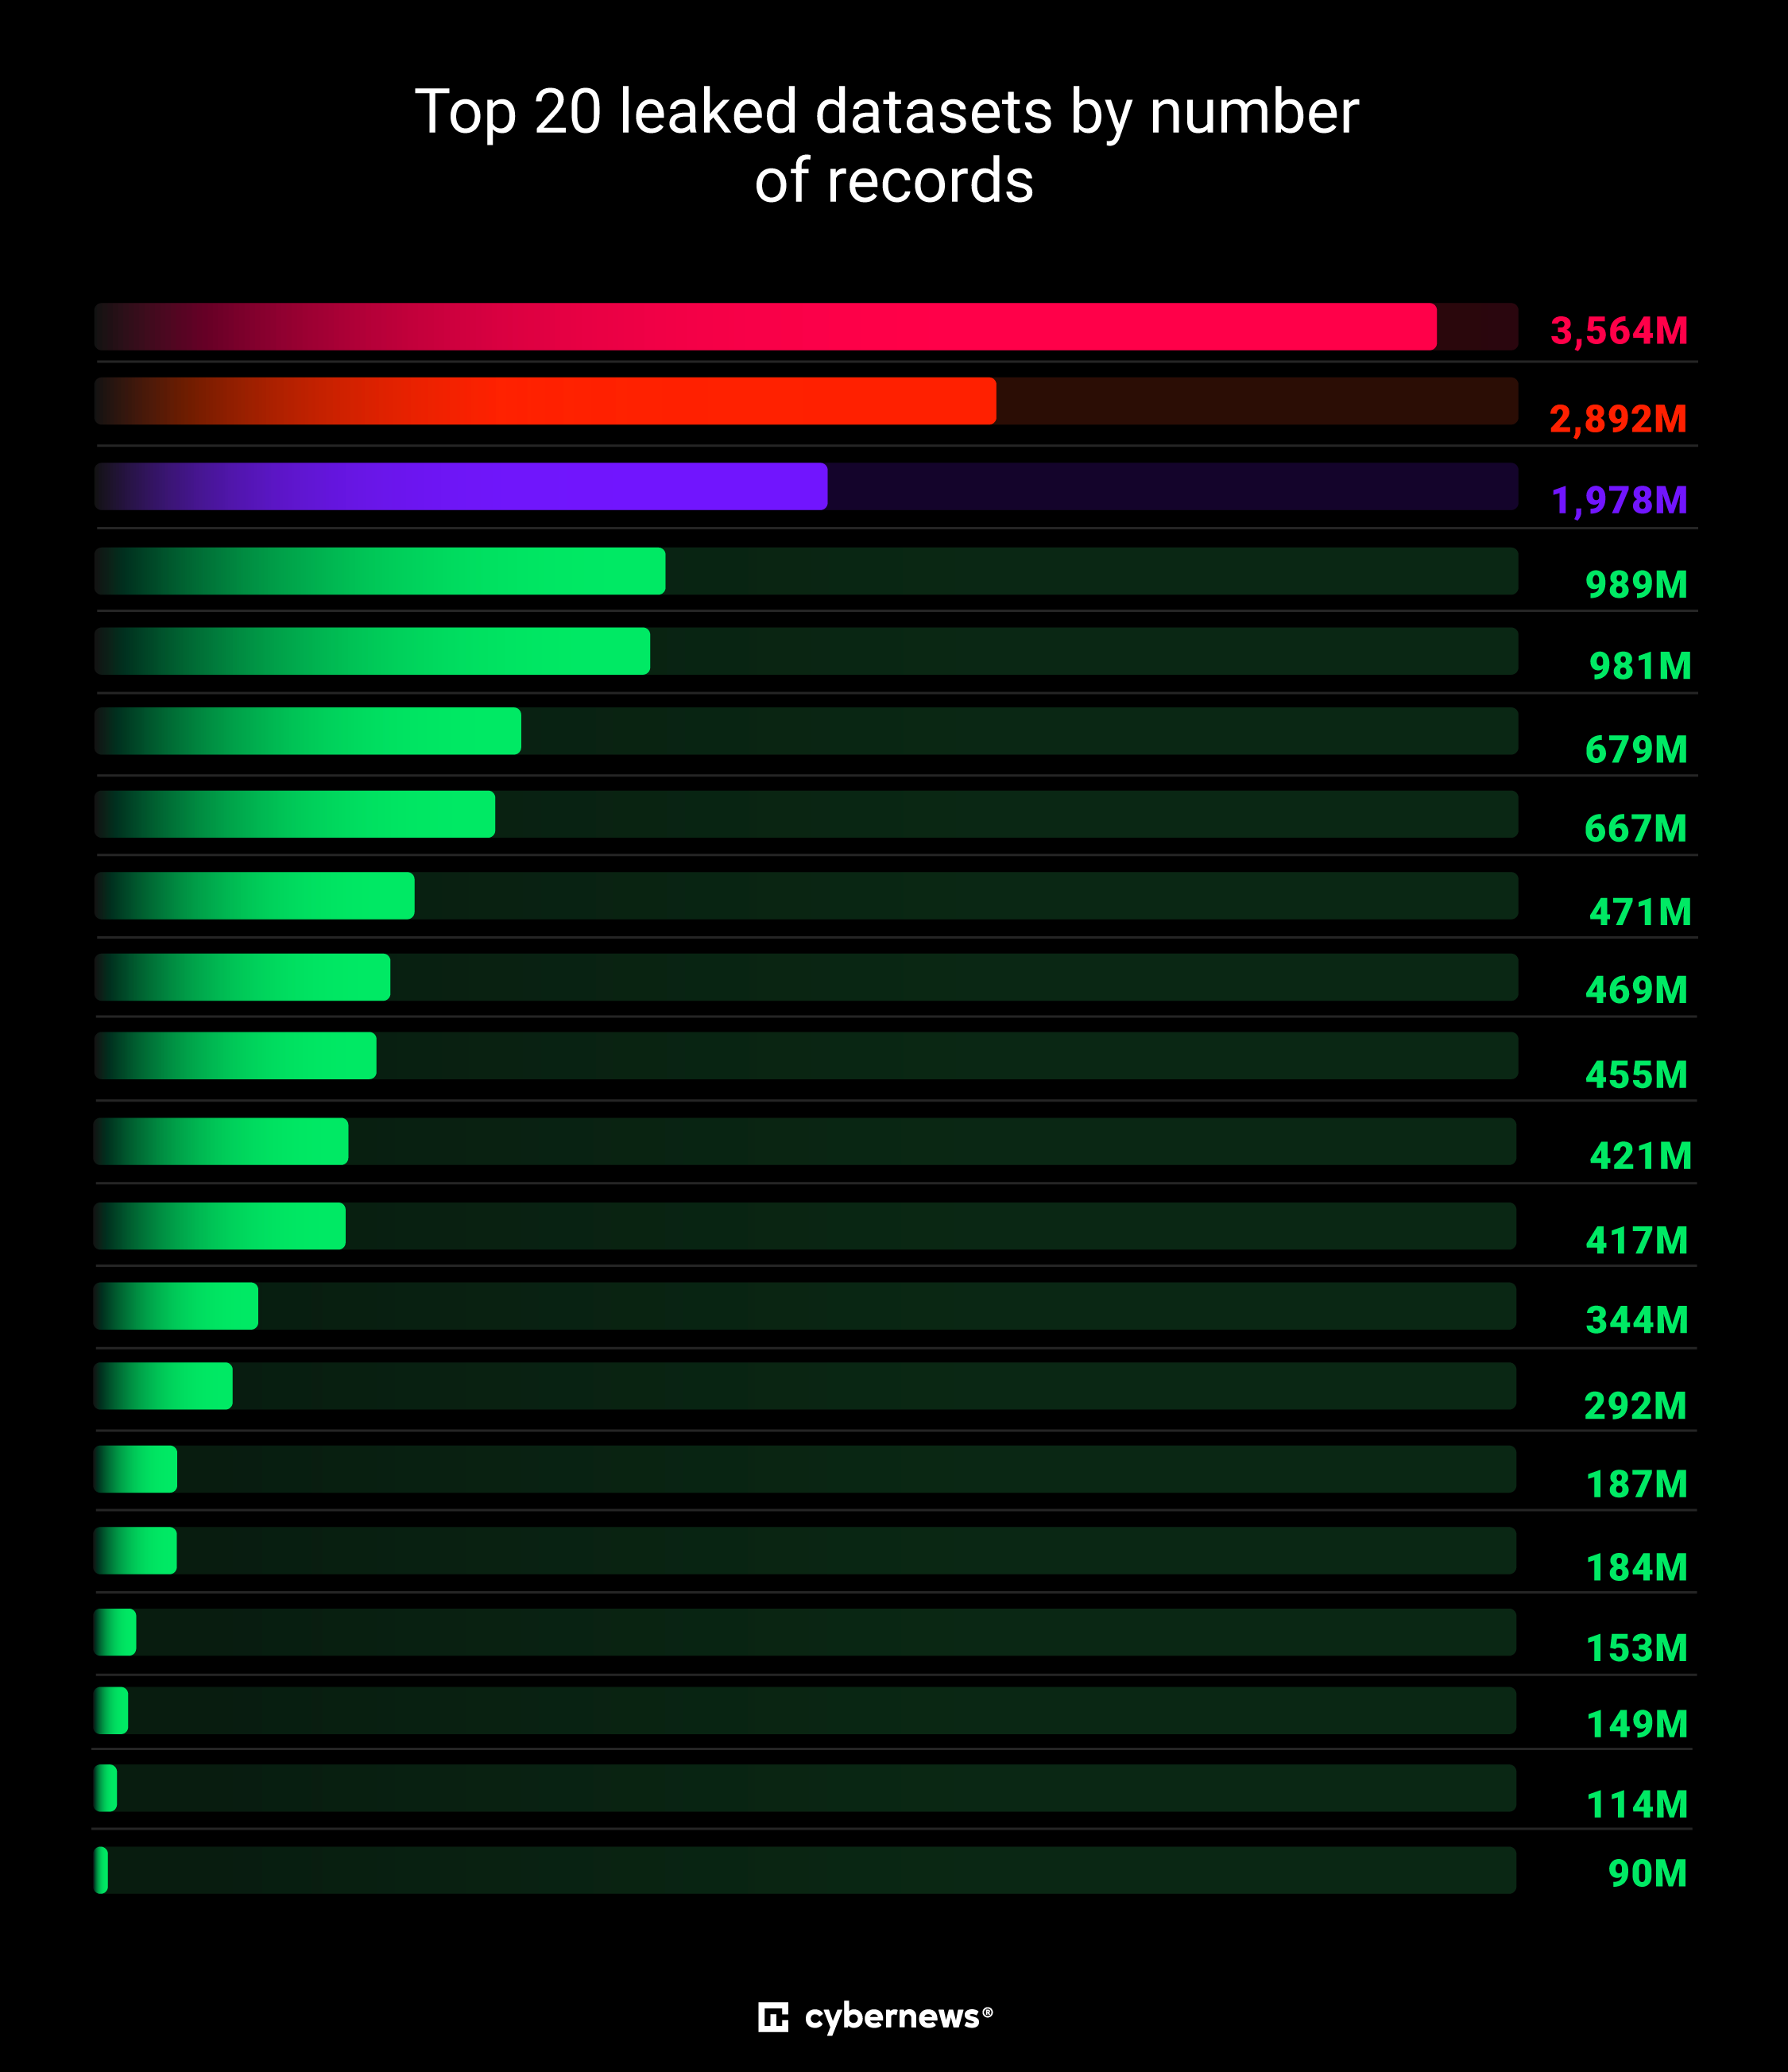
Команда начала мониторинг в начале 2025 года и к июню уже насчитала 30 огромных баз — каждая от десятков миллионов до 3,5 миллиардов записей. И, что особенно тревожно, новые базы продолжают появляться каждые пару недель.

«Это не просто утечка. Это — инструкция по массовому взлому. 16 миллиардов логинов — это беспрецедентный доступ к чужим аккаунтам, инструмент для фишинга, кражи личности и других атак», — говорят исследователи.

Большинство баз были временно доступны через открытые Elasticsearch-серверы или хранилища без пароля. Достаточно времени, чтобы исследователи успели их зафиксировать, но недостаточно, чтобы выяснить, кто ими владеет.

Что внутри этих баз?

По структуре всё довольно просто: ссылка на сайт, логин и пароль. Типичная добыча инфостилеров — вредоносных программ, ворующих данные из браузеров и приложений. Внутри есть всё: учётки от Facebook (признан экстремистским и запрещён в России), Google, Telegram, GitHub, Apple и даже правительственных сервисов. Есть cookies, токены и другие метаданные.

Некоторые базы названы «logins» или «credentials», другие — «Telegram», «Russia» и так далее. Самая крупная, судя по названию, связана с португалоязычными пользователями — в ней более 3,5 млрд записей. Самая «маленькая» — всего 16 миллионов логинов.

И что теперь?

Проблема в том, что эти базы — идеальный инструмент для атак: фишинга, BEC, взломов без MFA и прочего. Даже если у злоумышленника сработает 0,1% — это уже миллионы потенциальных жертв. И поскольку неизвестно, кто владеет утекшими данными, нельзя просто «написать админам» или «подать жалобу».

Что делать?

  • Меняйте пароли и не используйте один и тот же в разных сервисах.
  • Включите двухфакторную аутентификацию везде, где возможно.
  • Проверьте устройства на наличие инфостилеров (вредоносов, крадущих данные).
  • И будьте внимательны к письмам, ссылкам и «техподдержке», которая пишет сама.

Как говорят исследователи, масштаб этой утечки показывает, насколько опасной стала привычка собирать и хранить данные просто «на всякий случай». А для киберпреступников это — золото.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru