

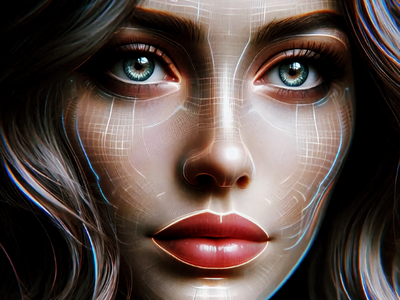

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Сгенерированные изображения и видео зачастую выдают подделку по ряду характерных признаков: неестественные движения лица, отсутствие бликов и отражений в глазах, размытие или искажение контуров, особенно в области ушей и волос.

На такие детали в поддельных изображениях и роликах обратил внимание руководитель отдела аналитических исследований финтех-компании «Баланс-Платформа» Юрий Богданов в комментарии для «РИА Новости».

Эксперт отметил, что современные генеративные модели способны создавать дипфейки высокого качества, почти неотличимые от оригинала. Однако злоумышленники, как правило, используют упрощённые технологии. Поэтому массовые дипфейки, применяемые в атаках, зачастую можно распознать по ряду визуальных и аудиальных признаков.

Среди них Юрий Богданов выделяет следующие:

  • Неестественная мимика (чрезмерно плавные или резкие движения, рассинхрон речи и губ, отсутствие моргания или его нерегулярность);
  • Артефакты на границах лица (размытие, искажения волос, ушей, освещение лица не совпадает с фоном);
  • Отсутствие бликов и отражений в глазах;
  • Несовпадение эмоций: выражение лица не соответствует интонации речи;
  • Искажения в голосе — «роботизированное» звучание, неестественные паузы, сбитая интонация.

Чаще всего мошенники используют дипфейки в схемах, связанных со знакомствами. С их помощью создаются виртуальные персонажи, от имени которых злоумышленники выманивают деньги у жертв, нередко прибегая к сложным манипуляциям подобного рода.

Кроме того, уже второй год подряд наблюдается резкий рост количества дипфейков политической направленности. Чаще всего в таких видео используются образы губернаторов российских регионов в различных контекстах.

Несколько перспективных техник, основанных на дипфейках, мы разобрали в отдельной статье.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru