

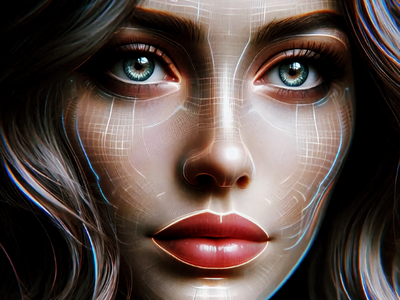

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Сгенерированные изображения и видео зачастую выдают подделку по ряду характерных признаков: неестественные движения лица, отсутствие бликов и отражений в глазах, размытие или искажение контуров, особенно в области ушей и волос.

На такие детали в поддельных изображениях и роликах обратил внимание руководитель отдела аналитических исследований финтех-компании «Баланс-Платформа» Юрий Богданов в комментарии для «РИА Новости».

Эксперт отметил, что современные генеративные модели способны создавать дипфейки высокого качества, почти неотличимые от оригинала. Однако злоумышленники, как правило, используют упрощённые технологии. Поэтому массовые дипфейки, применяемые в атаках, зачастую можно распознать по ряду визуальных и аудиальных признаков.

Среди них Юрий Богданов выделяет следующие:

  • Неестественная мимика (чрезмерно плавные или резкие движения, рассинхрон речи и губ, отсутствие моргания или его нерегулярность);
  • Артефакты на границах лица (размытие, искажения волос, ушей, освещение лица не совпадает с фоном);
  • Отсутствие бликов и отражений в глазах;
  • Несовпадение эмоций: выражение лица не соответствует интонации речи;
  • Искажения в голосе — «роботизированное» звучание, неестественные паузы, сбитая интонация.

Чаще всего мошенники используют дипфейки в схемах, связанных со знакомствами. С их помощью создаются виртуальные персонажи, от имени которых злоумышленники выманивают деньги у жертв, нередко прибегая к сложным манипуляциям подобного рода.

Кроме того, уже второй год подряд наблюдается резкий рост количества дипфейков политической направленности. Чаще всего в таких видео используются образы губернаторов российских регионов в различных контекстах.

Несколько перспективных техник, основанных на дипфейках, мы разобрали в отдельной статье.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru