


Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Эксперты из департамента киберразведки компании F6 рассказали о новых атаках группировки PhantomCore, которые произошли в мае этого года. Они также нашли следы деятельности этой же группы, датированные 2022 годом, о которых ранее ничего не было известно.

Специалисты проследили, как со временем менялись инструменты и цели атак: если изначально злоумышленники занимались кражей, повреждением и уничтожением данных, то ближе к 2024 году они переключились на шифрование инфраструктуры и вымогательство денег.

PhantomCore нацелена в основном на российские и белорусские компании. Впервые её активность зафиксировали в 2024 году. Отличительная черта этой группировки — использование самописных программ.

Судя по их количеству и разнообразию, у PhantomCore есть команда разработчиков, которая регулярно совершенствует инструменты и отслеживает новые уязвимости.

Во время анализа инфраструктуры PhantomCore специалисты F6 нашли пересечения в регистрационных данных доменов. Это позволило выявить дополнительные ресурсы и связанные с ними образцы вредоносных файлов, датируемые 2022 годом.

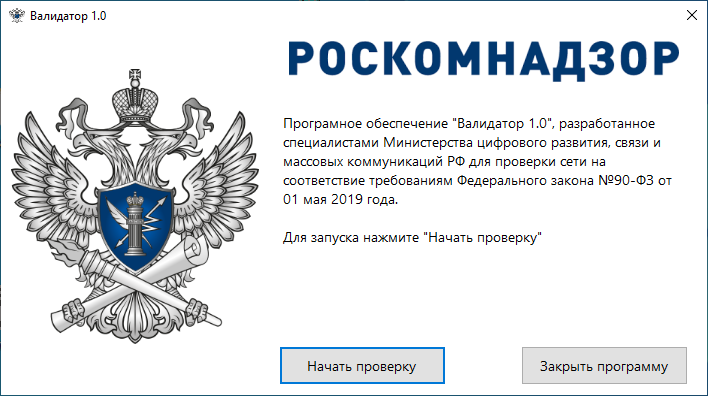
Тогда группа распространяла файл VALIDATOR.msi, в котором находились троян StatRAT и исполняемый файл-приманка, маскирующийся под легитимную утилиту «Валидатор 1.0» для проверки сетей на соответствие федеральному закону. StatRAT позволял выполнять команды с управляющего сервера, извлекать данные и удалять файлы на заражённой системе.


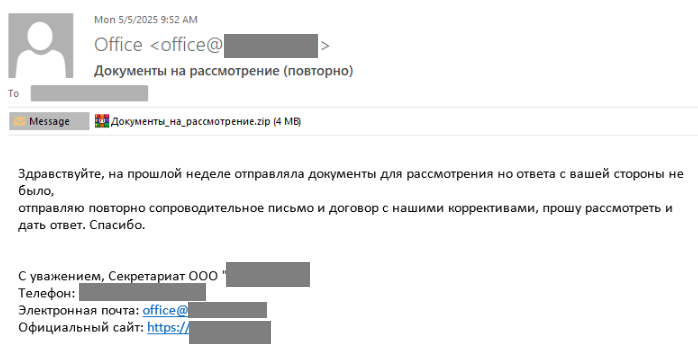
В 2025 году PhantomCore продолжила дорабатывать свои инструменты и переписывать их на разные языки программирования. 5 мая благодаря системе почтовой защиты F6 удалось выявить и заблокировать вредоносные рассылки, которые связали с этой группой. Письма с темой «Документы на рассмотрение (повторно)» пришли с трёх, вероятно, взломанных доменов. Получателями стали организации из промышленного сектора, энергетики и ЖКХ.

Во вложении находился архив с названием «Документы_на_рассмотрение.zip». Внутри — PDF-файл с договором между двумя компаниями и исполняемый файл, который оказался обновлённой версией бэкдора PhantomCore под названием PhantomeCore.GreqBackdoor v.2.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru