


Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Эксперты из департамента киберразведки компании F6 рассказали о новых атаках группировки PhantomCore, которые произошли в мае этого года. Они также нашли следы деятельности этой же группы, датированные 2022 годом, о которых ранее ничего не было известно.

Специалисты проследили, как со временем менялись инструменты и цели атак: если изначально злоумышленники занимались кражей, повреждением и уничтожением данных, то ближе к 2024 году они переключились на шифрование инфраструктуры и вымогательство денег.

PhantomCore нацелена в основном на российские и белорусские компании. Впервые её активность зафиксировали в 2024 году. Отличительная черта этой группировки — использование самописных программ.

Судя по их количеству и разнообразию, у PhantomCore есть команда разработчиков, которая регулярно совершенствует инструменты и отслеживает новые уязвимости.

Во время анализа инфраструктуры PhantomCore специалисты F6 нашли пересечения в регистрационных данных доменов. Это позволило выявить дополнительные ресурсы и связанные с ними образцы вредоносных файлов, датируемые 2022 годом.

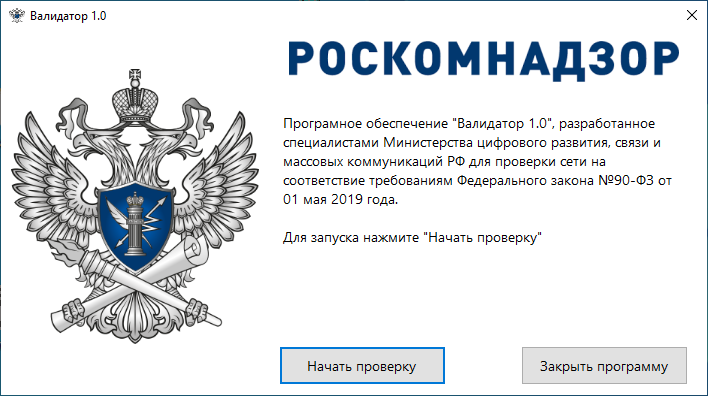
Тогда группа распространяла файл VALIDATOR.msi, в котором находились троян StatRAT и исполняемый файл-приманка, маскирующийся под легитимную утилиту «Валидатор 1.0» для проверки сетей на соответствие федеральному закону. StatRAT позволял выполнять команды с управляющего сервера, извлекать данные и удалять файлы на заражённой системе.


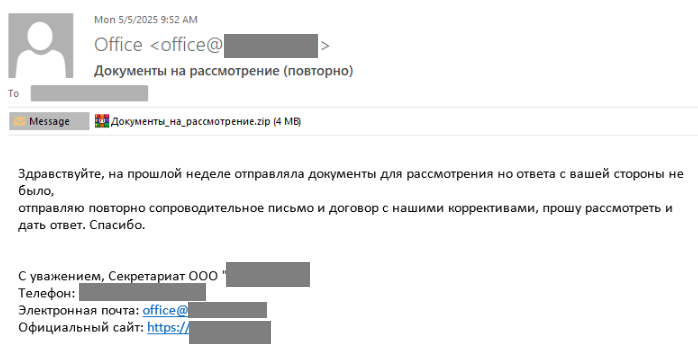
В 2025 году PhantomCore продолжила дорабатывать свои инструменты и переписывать их на разные языки программирования. 5 мая благодаря системе почтовой защиты F6 удалось выявить и заблокировать вредоносные рассылки, которые связали с этой группой. Письма с темой «Документы на рассмотрение (повторно)» пришли с трёх, вероятно, взломанных доменов. Получателями стали организации из промышленного сектора, энергетики и ЖКХ.

Во вложении находился архив с названием «Документы_на_рассмотрение.zip». Внутри — PDF-файл с договором между двумя компаниями и исполняемый файл, который оказался обновлённой версией бэкдора PhantomCore под названием PhantomeCore.GreqBackdoor v.2.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru