


Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Эксперты из департамента киберразведки компании F6 рассказали о новых атаках группировки PhantomCore, которые произошли в мае этого года. Они также нашли следы деятельности этой же группы, датированные 2022 годом, о которых ранее ничего не было известно.

Специалисты проследили, как со временем менялись инструменты и цели атак: если изначально злоумышленники занимались кражей, повреждением и уничтожением данных, то ближе к 2024 году они переключились на шифрование инфраструктуры и вымогательство денег.

PhantomCore нацелена в основном на российские и белорусские компании. Впервые её активность зафиксировали в 2024 году. Отличительная черта этой группировки — использование самописных программ.

Судя по их количеству и разнообразию, у PhantomCore есть команда разработчиков, которая регулярно совершенствует инструменты и отслеживает новые уязвимости.

Во время анализа инфраструктуры PhantomCore специалисты F6 нашли пересечения в регистрационных данных доменов. Это позволило выявить дополнительные ресурсы и связанные с ними образцы вредоносных файлов, датируемые 2022 годом.

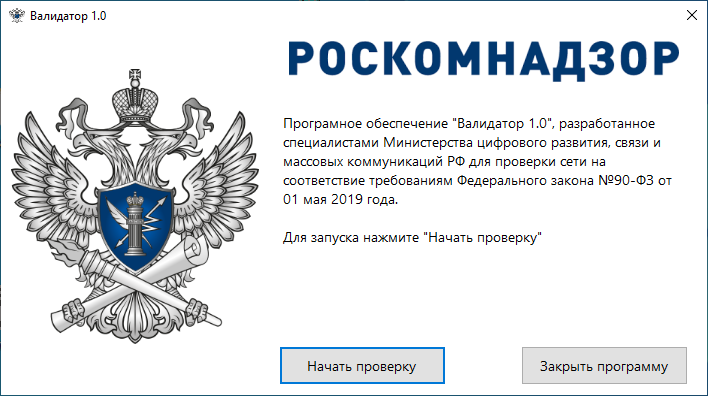
Тогда группа распространяла файл VALIDATOR.msi, в котором находились троян StatRAT и исполняемый файл-приманка, маскирующийся под легитимную утилиту «Валидатор 1.0» для проверки сетей на соответствие федеральному закону. StatRAT позволял выполнять команды с управляющего сервера, извлекать данные и удалять файлы на заражённой системе.


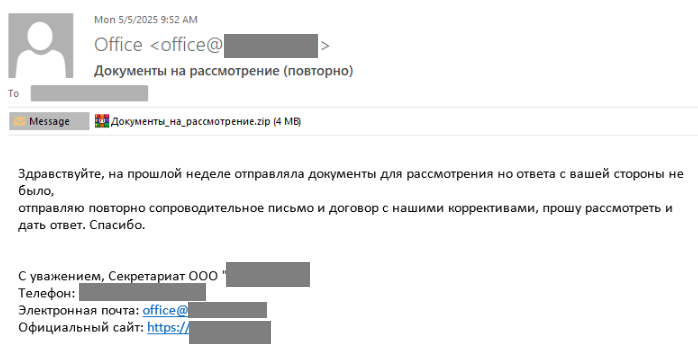
В 2025 году PhantomCore продолжила дорабатывать свои инструменты и переписывать их на разные языки программирования. 5 мая благодаря системе почтовой защиты F6 удалось выявить и заблокировать вредоносные рассылки, которые связали с этой группой. Письма с темой «Документы на рассмотрение (повторно)» пришли с трёх, вероятно, взломанных доменов. Получателями стали организации из промышленного сектора, энергетики и ЖКХ.

Во вложении находился архив с названием «Документы_на_рассмотрение.zip». Внутри — PDF-файл с договором между двумя компаниями и исполняемый файл, который оказался обновлённой версией бэкдора PhantomCore под названием PhantomeCore.GreqBackdoor v.2.

Подпишитесь на новости

Мобильный интернет в России ускорился до 20%. Но цифры требуют расшифровки

После запуска 5G мобильный интернет в России прибавил в скорости: медианный показатель отправки данных вырос на 19,7%, скачивания — на 13,7%. Таким образом, красивая цифра до 20% относятся прежде всего к передаче файлов со смартфона, а не к загрузке видео на него.

Об исследовании TelecomDaily сообщают «Известия». Аналитики использовали более миллиона пользовательских замеров через приложение «Мегабитус» и сервис проверки скорости на «Госуслугах».

После старта сетей пятого поколения 11 сентября медианная скорость отправки данных увеличилась с 8,6 до 10,3 Мбит/с. Скачивание в сетях большой четвёрки подросло с 24,24 до 27,56 Мбит/с. Улучшение зафиксировали по стране в целом, а не только среди пользователей 5G.

В самих сетях нового поколения скорость достигает 240-260 Мбит/с, рассказал глава TelecomDaily Денис Кусков. По его прогнозу, до конца года медианный показатель мобильного интернета может прибавить ещё около 10%.

Обещать каждому смартфону персональное ускорение, само собой, пока рано. Медиана описывает выборку измерений, а не гарантирует результат в конкретной местности. И совпадение роста скорости с запуском 5G само по себе ещё не доказывает, что весь прирост обеспечила исключительно новая технология.

Напомним, на прошлой неделе прошлая информация, что Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Мы также писали о тратах операторов связи на рекламу 5G на ТВ — почти миллиард рублей.

RSS: Новости на портале Anti-Malware.ru