


Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Обнаружен новый Linux-бот, нацеленный на встраиваемые IoT-устройства. Проведенный в Darktrace анализ показал, что написанный на Go троян умеет открывать бэкдор, брутфорсить SSH и загружать XMRig, а также руткит для кражи учетных данных.

Эксперты нарекли свою находку PumaBot — из-за интереса зловреда к имени Pumatronix, производителя охранных и дорожных видеокамер, которое он ищет на зараженных устройствах то ли в качестве цели, то ли для отката вредоносных функций.

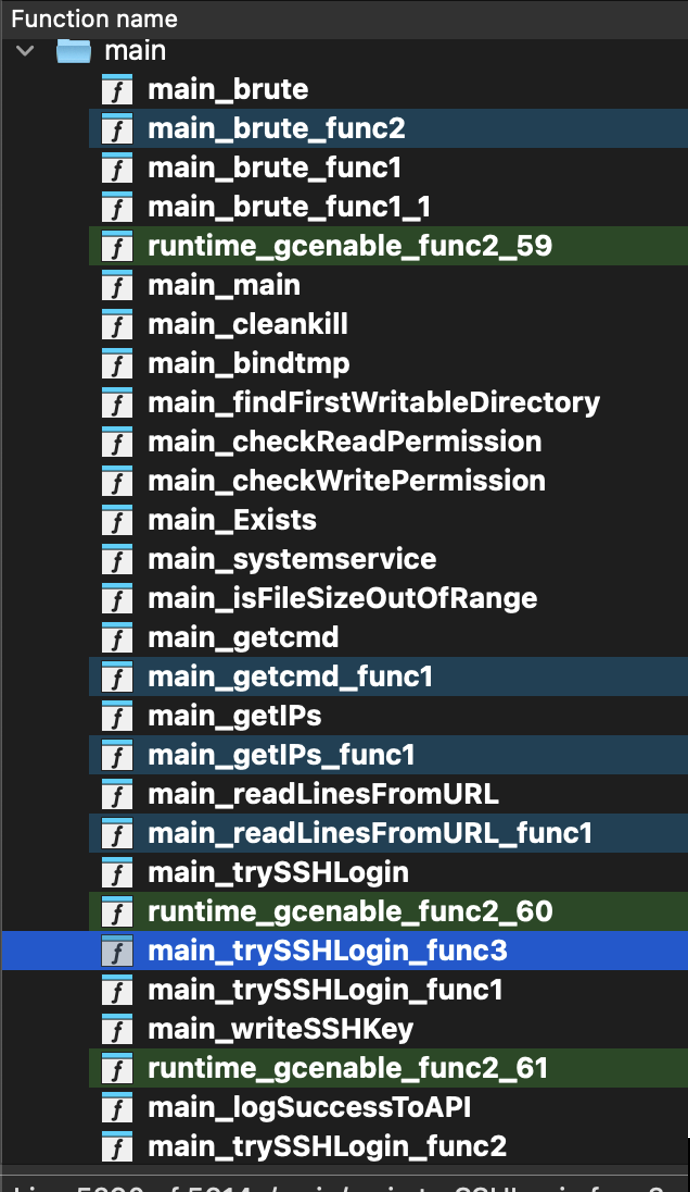
На смарт-гаджеты новобранец (VirusTotal — 30/64 на 20 мая) проникает через брутфорс SSH, получая с C2-сервера списки паролей и IP-адресов с открытым портом 22. При этом он проводит ряд проверок, чтобы убедиться, что атакуемая система пригодна для взлома и не является ханипотом.

Получив доступ, PumaBot для маскировки копирует себя в папку /lib/redis, собирает и отсылает на C2 системную информацию, создает фейковый systemd-сервис (redis.service либо mysqI.service — именно так, с заглавной «i» вместо «l») для закрепления в системе и ждет дальнейших указаний.


Поскольку на момент анализа C2-сервер вредоноса был недоступен, проследить их обмен не удалось. Обнаружив «xmrig» в списке выполняемых ботом команд, аналитики пришли к выводу, что основным назначением PumaBot является скрытная добыча криптовалюты.

Исследователи также выявили другие бинарные файлы, используемые в рамках данной кампании:

  • написанный на Go бэкдор ddaemon, обеспечивающий загрузку обновлений, бинарника networkxm и запуск скрипта nstallx.sh;
  • networkxm — инструмент брутфорса SSH по спискам, получаемым с C2, с целью дальнейшего распространения инфекции;
  • installx.sh, который загружает из внешнего источника jc.sh, обеспечивает ему разрешения на чтение / запись / исполнение с любым уровнем доступа, запуск и чистит историю команд bash;
  • сценарий jc.sh загружает со стороннего сервера вредоносный файл pam_unix.so для подмены оригинала, а также бинарник с именем «1»;
  • pam_unix.so работает как руткит и осуществляет перехват успешных логинов для сбора учетных данных, в том числе SSH, и сохранения в /usr/bin/con.txt;
  • контролер «1», отвечающий за создание файла con.txt, перемещение его в папку/usr/bin/ и эксфильтрацию содержимого.

Заражение маломощных IoT-устройств с целью криптоджекинга целесообразно лишь в том случае, когда их можно объединить в большую сеть. По данным МВД России, в рунете сейчас наблюдается рост числа ботнетов, создаваемых на базе систем «умного дома». Ранее такие IoT-сети в основном использовались для проведения DDoS-атак, а теперь злоумышленники с их помощью в основном майнят криптовалюту.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru