


Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Обнаружен новый Linux-бот, нацеленный на встраиваемые IoT-устройства. Проведенный в Darktrace анализ показал, что написанный на Go троян умеет открывать бэкдор, брутфорсить SSH и загружать XMRig, а также руткит для кражи учетных данных.

Эксперты нарекли свою находку PumaBot — из-за интереса зловреда к имени Pumatronix, производителя охранных и дорожных видеокамер, которое он ищет на зараженных устройствах то ли в качестве цели, то ли для отката вредоносных функций.

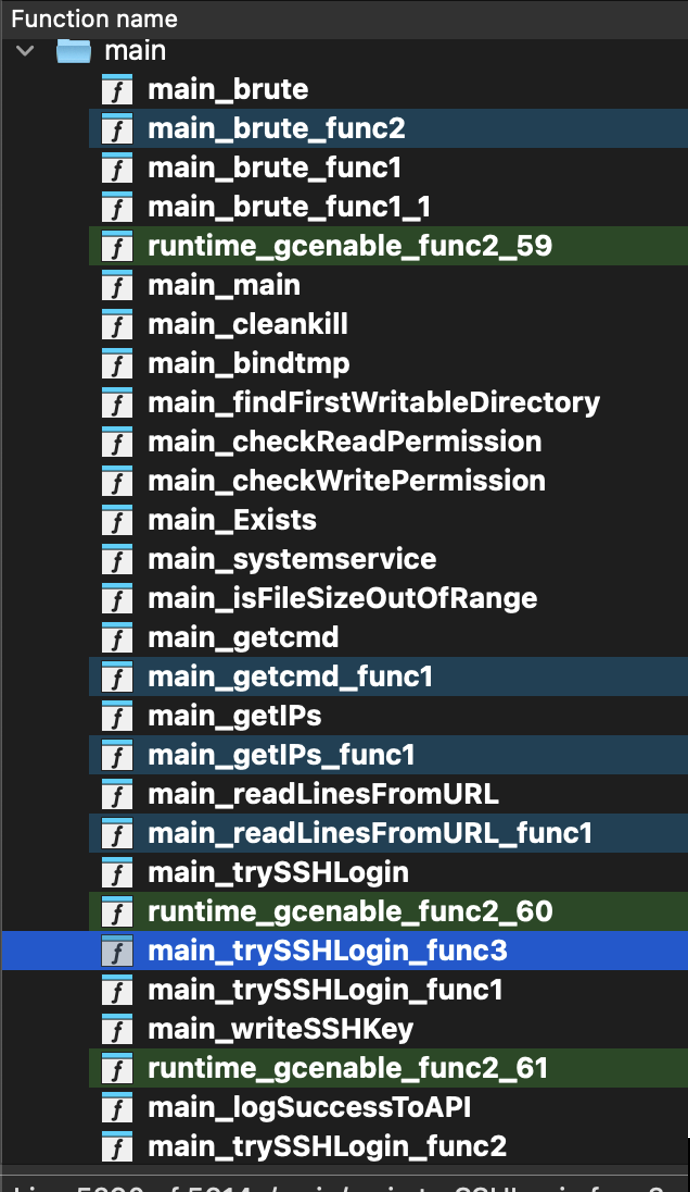
На смарт-гаджеты новобранец (VirusTotal — 30/64 на 20 мая) проникает через брутфорс SSH, получая с C2-сервера списки паролей и IP-адресов с открытым портом 22. При этом он проводит ряд проверок, чтобы убедиться, что атакуемая система пригодна для взлома и не является ханипотом.

Получив доступ, PumaBot для маскировки копирует себя в папку /lib/redis, собирает и отсылает на C2 системную информацию, создает фейковый systemd-сервис (redis.service либо mysqI.service — именно так, с заглавной «i» вместо «l») для закрепления в системе и ждет дальнейших указаний.


Поскольку на момент анализа C2-сервер вредоноса был недоступен, проследить их обмен не удалось. Обнаружив «xmrig» в списке выполняемых ботом команд, аналитики пришли к выводу, что основным назначением PumaBot является скрытная добыча криптовалюты.

Исследователи также выявили другие бинарные файлы, используемые в рамках данной кампании:

  • написанный на Go бэкдор ddaemon, обеспечивающий загрузку обновлений, бинарника networkxm и запуск скрипта nstallx.sh;
  • networkxm — инструмент брутфорса SSH по спискам, получаемым с C2, с целью дальнейшего распространения инфекции;
  • installx.sh, который загружает из внешнего источника jc.sh, обеспечивает ему разрешения на чтение / запись / исполнение с любым уровнем доступа, запуск и чистит историю команд bash;
  • сценарий jc.sh загружает со стороннего сервера вредоносный файл pam_unix.so для подмены оригинала, а также бинарник с именем «1»;
  • pam_unix.so работает как руткит и осуществляет перехват успешных логинов для сбора учетных данных, в том числе SSH, и сохранения в /usr/bin/con.txt;
  • контролер «1», отвечающий за создание файла con.txt, перемещение его в папку/usr/bin/ и эксфильтрацию содержимого.

Заражение маломощных IoT-устройств с целью криптоджекинга целесообразно лишь в том случае, когда их можно объединить в большую сеть. По данным МВД России, в рунете сейчас наблюдается рост числа ботнетов, создаваемых на базе систем «умного дома». Ранее такие IoT-сети в основном использовались для проведения DDoS-атак, а теперь злоумышленники с их помощью в основном майнят криптовалюту.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru