


Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

На следующий день после анонса ФБР о ликвидации инфраструктуры Lumma Stealer исследователь Ракеш Кришнан (Rakesh Krishnan), известный также под ником The Raven File, обнаружил признаки возобновления активности грозного трояна.

Две недели назад Microsoft и ФБР перехватили контроль над 2300+ доменами, связанными с Lumma Stealer, он же LummaС2. В рамках международной операции правоохранительным органам удалось отключить серверы Windows-зловреда в других странах, однако победа оказалась временной.

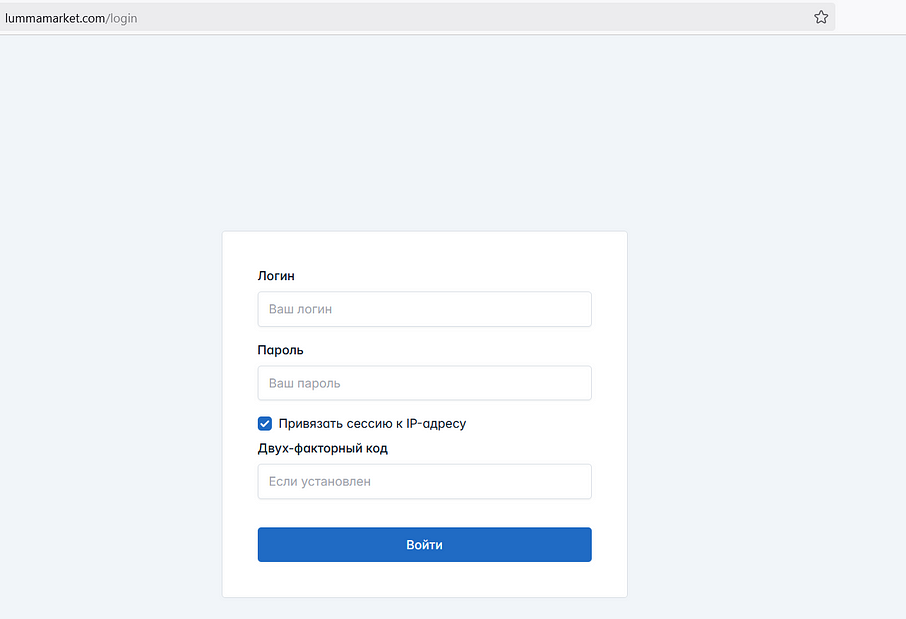
Через несколько часов после публикации объявления ФБР и Минюстя США об успехе Кришнан обнаружил, что один из русскоязычных сайтов Lumma, с которого можно было получить доступ к его админ-панели, все еще активен.


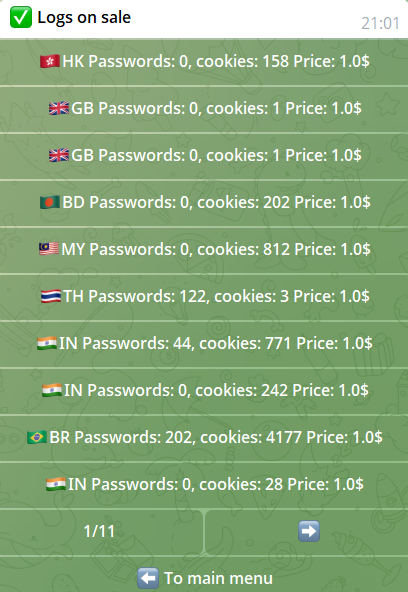
Как оказалось, пользователи трояна продолжают выставлять добычу на продажу в Telegram. По состоянию на 22 мая свежие загрузки содержали пароли и куки 95 жертв из 41 страны — в основном из США, Бразилии, Индии и Колумбии.


На одном из теневых форумов было опубликовано заявление по поводу карательной акции правоохраны. Владельцы инфостилера подтвердили потерю почти 2,5 тыс. доменов, но опровергли конфискацию сервера, на котором хостился основной сайт Lumma.

По их словам, он находится в стране, недосягаемой для ФБР, хотя и был взломан через эксплойт iDRAC (встроенный в серверы Dell контроллер для удаленного админ-доступа) 16 мая. В итоге непрошеным гостям удалось отформатировать все диски, в том числе с бэкапом.

Функциональность сервера была быстро восстановлена, а iDRAC отсоединен от системной платы. Однако высокопоставленные взломщики успели заполучить IP-адреса клиентов Lumma-сервиса: не найдя списка на сервере, они создали на одном из размещенных на нем сайтов фишинговую страницу входа, через которую вдобавок запросили доступ к веб-камере.

Кришнан также обнаружил ряд новых доменов Lumma Stealer, зарегистрированных сразу после разгромной акции, в том числе mikhail-lermontov [.]com, fedor-dostoevskiy[.]com и yuriy-andropov[.]com.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru