


Новый Android-шпион GhostSpy крадёт данные и блокирует удаление

Новый Android-шпион GhostSpy крадёт данные и блокирует удаление

Новый Android-шпион GhostSpy крадёт данные и блокирует удаление

Исследователи из CYFIRMA выявили нового, крайне продвинутого трояна для Android — GhostSpy. Это не просто опасное приложение, а полноценный шпионский комбайн, способный следить за пользователем, красть данные и полностью управлять устройством.

Как работает заражение

Атака начинается с вредоносного APK-файла, который маскируется под обычное приложение.

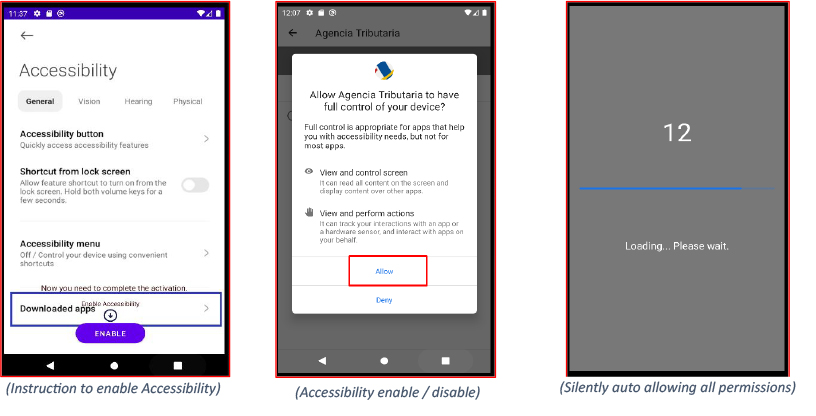
После запуска GhostSpy использует Android Accessibility Services и UI-автоматизацию, чтобы выдать себе все нужные разрешения. То есть никакого участия пользователя не требуется.

Что умеет GhostSpy

После установки троян превращается в мощный инструмент тотального контроля:

  • фиксирует всё, что набирается на клавиатуре, включая пароли и переписки;
  • записывает экран, даже если приложение защищает контент от скриншотов;
  • получает доступ к камере и микрофону;
  • отслеживает геолокацию в реальном времени;
  • может удалённо стереть данные или выполнять любые команды по запросу.


Почему удалить его почти невозможно

GhostSpy прописывается в администраторы устройства, использует подмену экранов, чтобы блокировать доступ к настройкам, и даже показывает фейковое предупреждение при попытке удаления — будто бы все данные будут потеряны. Без специальных знаний или инструментов избавиться от него практически невозможно.

Обходит защиту банковских приложений

Самое тревожное — троян обходит защиту от записи экрана, которая есть в банковских и других защищённых приложениях. GhostSpy анализирует интерфейс, «прощупывает» элементы на экране и восстанавливает то, что обычный скриншот не покажет. Так он крадёт ПИН-коды, данные карт и даже коды из приложений для двухфакторной аутентификации.

Кто за этим стоит

По данным CYFIRMA, за GhostSpy стоит бразильская группа. Это подтверждается Telegram-каналом @brazillionspy, YouTube-каналом с инструкциями по использованию трояна и фрагментами сообщений на португальском языке с бразильским телефонным кодом.

Как защититься

GhostSpy невозможно удалить стандартными средствами. Требуется ADB или специализированные инструменты. Поэтому лучший способ защиты — не допустить установки. Несколько рекомендаций:

  • не устанавливайте APK из неизвестных источников;
  • не выдавайте приложениям доступ к функциям для людей с ограниченными возможностями без крайней необходимости;
  • регулярно проверяйте, какие приложения обладают правами администратора.
Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru