


Операторы трояна DanaBot иногда по ошибке заражали собственные компьютеры

Операторы трояна DanaBot иногда по ошибке заражали собственные компьютеры

Операторы трояна DanaBot иногда по ошибке заражали собственные компьютеры

В Лос-Анджелесе оглашены обвинения, выдвинутые по делу о создании и распространении Windows-трояна DanaBot. Среди 16 ответчиков числятся Александр Степанов (JimmBee) и Артем Калинкин (Onix) из Новосибирска.

Обоим россиянам, которые пока не пойманы, инкриминируются преступный сговор, а также получение несанкционированного доступа к компьютерам с целью кражи информации и совершения мошеннических действий.

Всех фигурантов удалось выявить благодаря конфискации C2-серверов и хранилищ данных, украденных DanaBot. Их изучение показало, что многофункциональный зловред воровал также учетки своих разработчиков и операторов: первые заражали собственные машины с целю тестирования, вторые — по ошибке.

Троян DanaBot известен ИБ-сообществу с 2018 года. Созданный на его основе ботнет предоставлялся в пользование по модели MaaS (Malware-as-a-Service, вредонос как услуга); ФБР удалось выявить не менее 40 аффилиатов криминального сервиса.

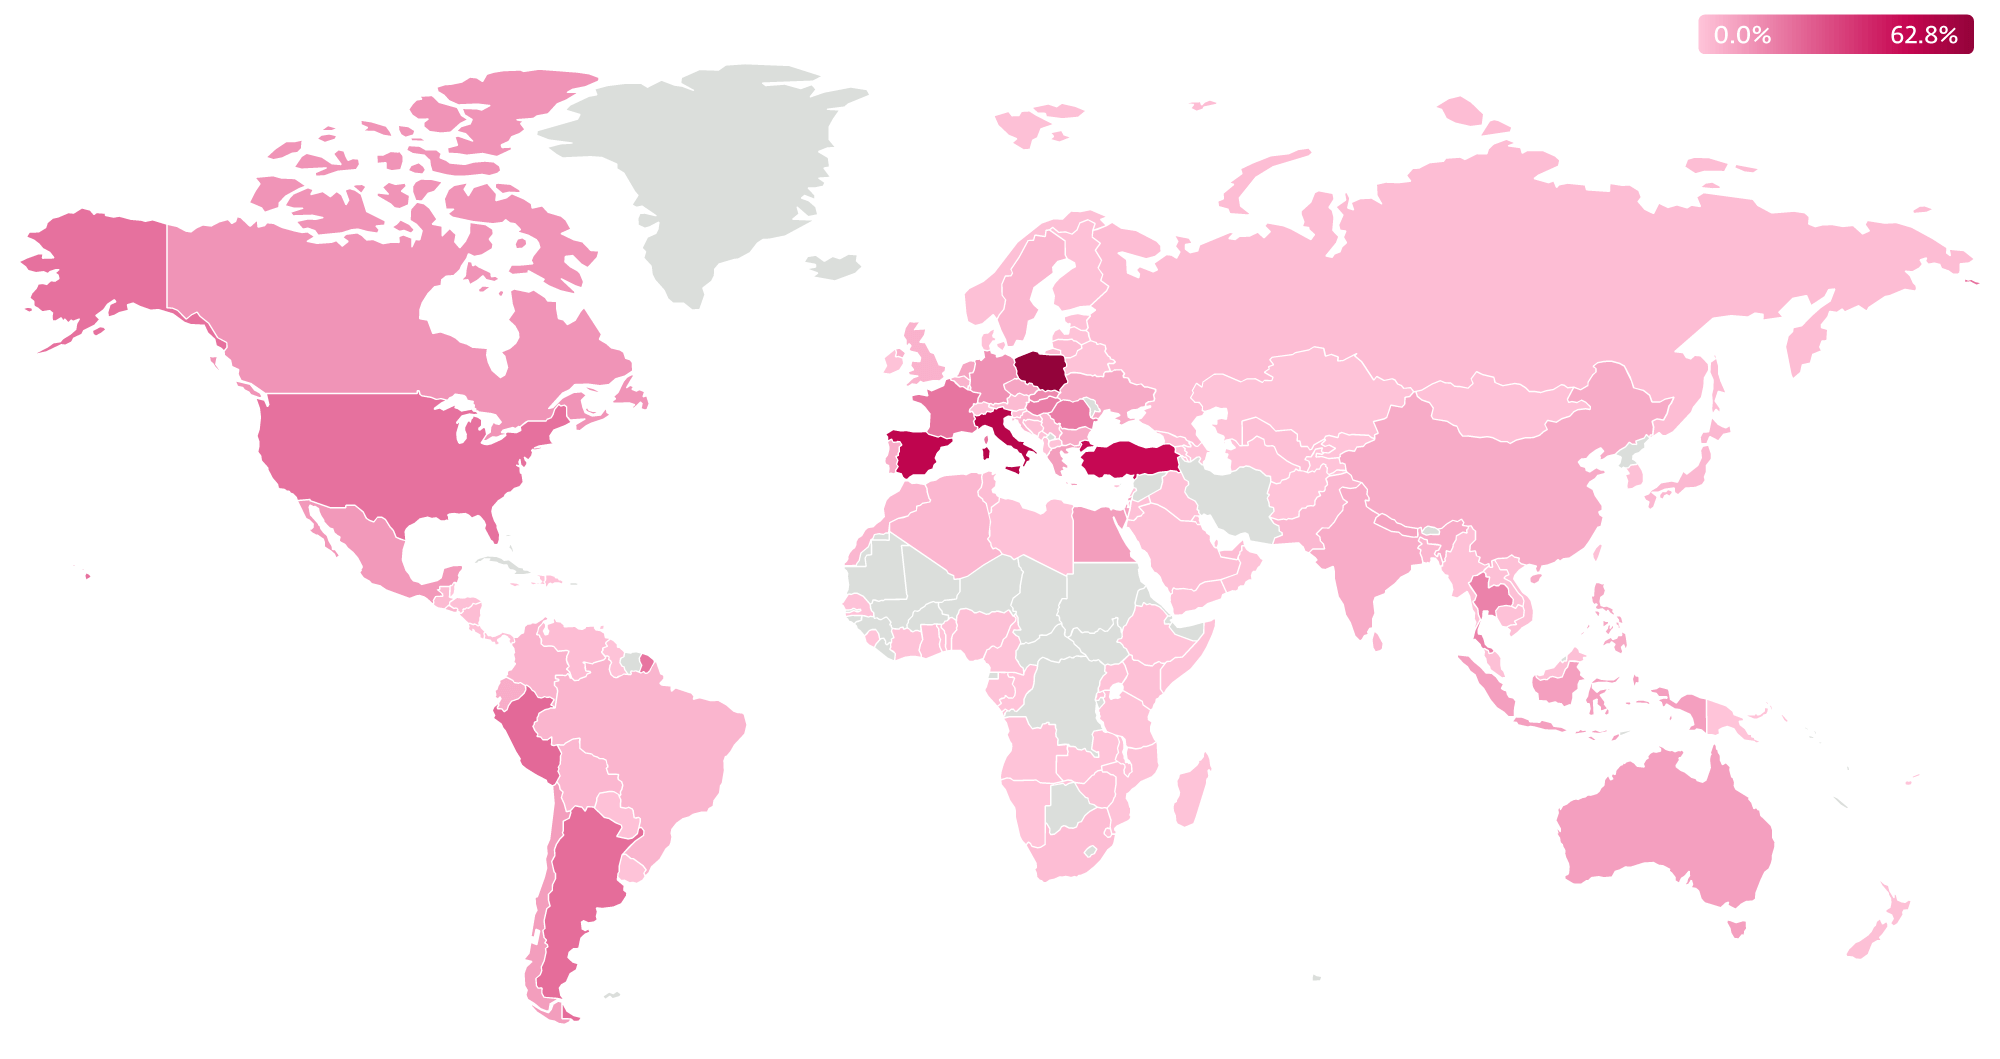
Согласно материалам дела, клиенты MaaS суммарно заразили свыше 300 тыс. компьютеров, совокупный ущерб жертв превысил $50 миллионов. В ESET за шесть лет наблюдений обнаружили более C2-серверов DanaBot; наибольшее количество заражений зафиксировано в Польше.


Агенты ФБР также раздобыли свидетельства использования трояна для шпионажа. Вторая версия зловреда регистрировала все действия жертв на компьютерах и применялась в атаках на дипломатов, силовиков и военных США, Великобритании, Германии, Белоруссии и России.

Центры управления DanaBot v2 были нейтрализованы в ходе очередного этапа операции Endgame. Службе криминальных расследований Минобороны США (Defense Criminal Investigative Service, DCIS) удалось установить контроль над десятками виртуальных серверов; в настоящее время проводятся работы по оповещению жертв заражения и оказанию помощи в дезинфекции.

Кроме ФБР и DCIS, в расследовании криминальной деятельности, связанной с DanaBot, принимали участие спецподразделения полиции Германии, Нидерландов и Австралии. Экспертную поддержку силовикам оказали ESET, Crowdstrike, Intel 471, Proofpoint, ZScaler и Team CYMRU.

Новые карательные меры в рамках Operation Endgame были приняты в период с 19 по 22 мая. По данным Европола, правоохране удалось обезвредить около 300 вредоносных серверов и 650 доменов, а также получить 20 ордеров на арест подозреваемых.

Трансграничная операция имела целью разгром инфраструктуры следующих зловредов:

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru