


Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Эксперты «Лаборатории Касперского» выявили эпидемию криптоджекинга в контейнерных средах. Авторы атак проникают в инфраструктуру через открытые API Docker и внедряют майнер Dero, а также сетевого червя для дальнейшего распространения инфекции.

В зоне риска — ИТ-компании, облачные и хостинг-провайдеры, не уделяющие должного внимания защите API Docker и контролю над такими интерфейсами.

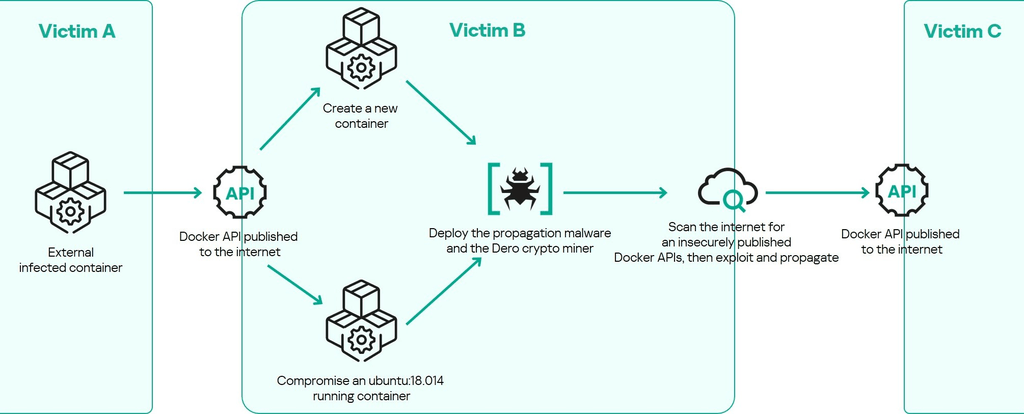
Получив первоначальный доступ, злоумышленники не только заражают существующие контейнеры, но также создают новые на основе стандартного образа Ubuntu и внедряют в них двух написанных на Go вредоносов с безобидными именами cloud и nginx.

Первый представляет собой кастомный майнер Dero (результат VirusTotal — 33/65 по состоянию на 22 мая), второй — ранее неизвестный Linux-троян, отвечающий за обеспечение бесперебойной добычи криптовалюты, а также за проведение веб-атак на другие сети.

Поиск незащищённых контейнерных сред осуществляется автоматически с помощью утилиты masscan. Подобная организация атак снимает необходимость в использовании C2-сервера.


«Такой метод может привести к огромному росту числа заражений, — предупреждает Виктор Сергеев, возглавляющий команду Kaspersky Incident Response. — Каждый скомпрометированный контейнер — это потенциальный источник кибератак, если в сетях, которые могут стать мишенью, не будут заблаговременно приняты меры безопасности».

Примечательно, что в текущей кампании используются узлы Dero и кошелек, засветившиеся два года назад в криптоджекинг-атаках на кластеры Kubernetes.

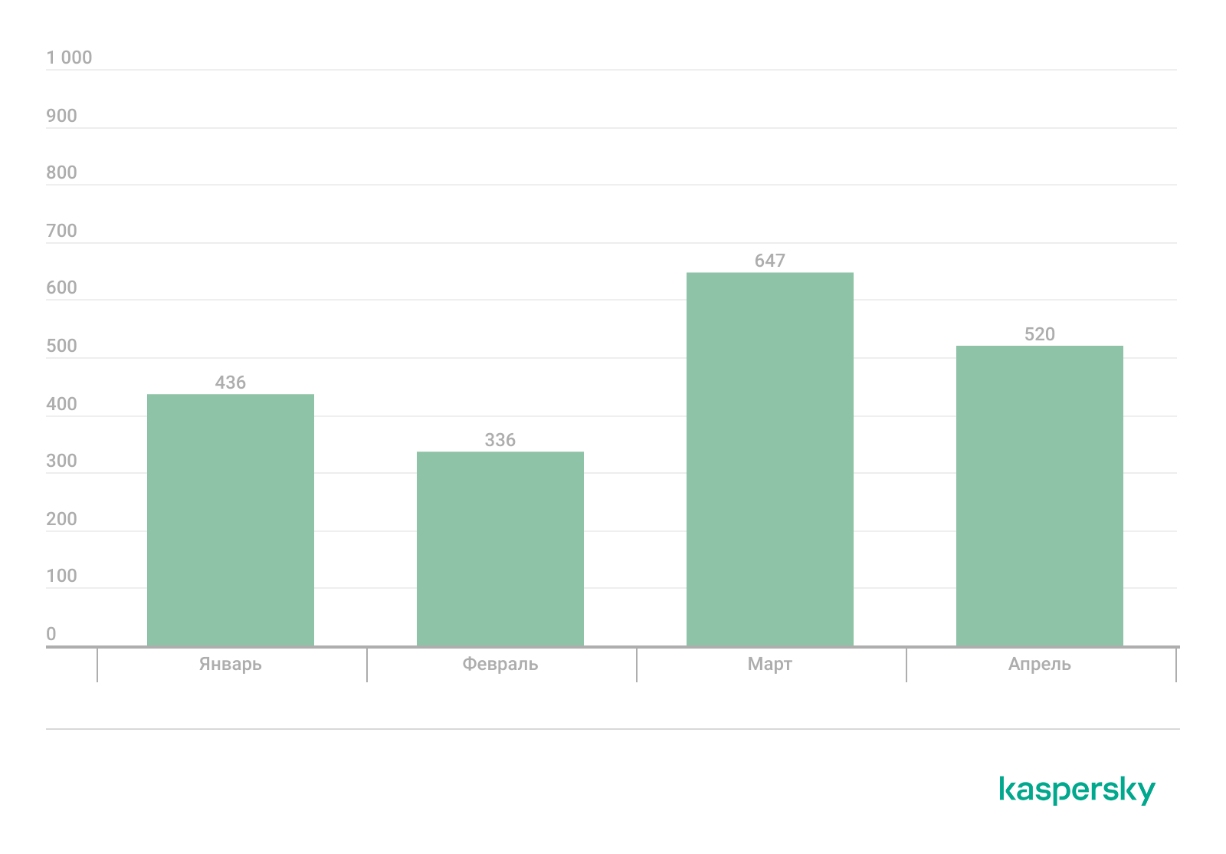
Поиск по Shodan, проведенный экспертами в прошлом месяце, выявил в интернете 520 доступных API Docker, опубликованных на порту 2375. Угроза актуальна также для России и стран СНГ.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru