


Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Эксперты «Лаборатории Касперского» выявили эпидемию криптоджекинга в контейнерных средах. Авторы атак проникают в инфраструктуру через открытые API Docker и внедряют майнер Dero, а также сетевого червя для дальнейшего распространения инфекции.

В зоне риска — ИТ-компании, облачные и хостинг-провайдеры, не уделяющие должного внимания защите API Docker и контролю над такими интерфейсами.

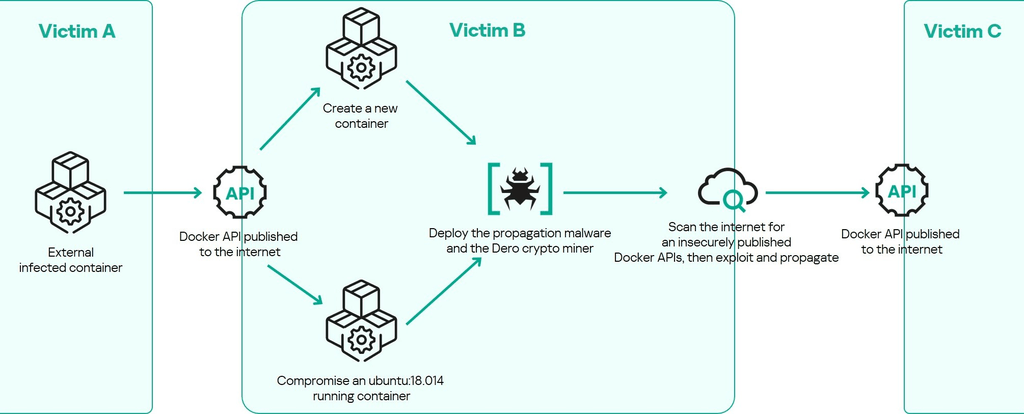
Получив первоначальный доступ, злоумышленники не только заражают существующие контейнеры, но также создают новые на основе стандартного образа Ubuntu и внедряют в них двух написанных на Go вредоносов с безобидными именами cloud и nginx.

Первый представляет собой кастомный майнер Dero (результат VirusTotal — 33/65 по состоянию на 22 мая), второй — ранее неизвестный Linux-троян, отвечающий за обеспечение бесперебойной добычи криптовалюты, а также за проведение веб-атак на другие сети.

Поиск незащищённых контейнерных сред осуществляется автоматически с помощью утилиты masscan. Подобная организация атак снимает необходимость в использовании C2-сервера.


«Такой метод может привести к огромному росту числа заражений, — предупреждает Виктор Сергеев, возглавляющий команду Kaspersky Incident Response. — Каждый скомпрометированный контейнер — это потенциальный источник кибератак, если в сетях, которые могут стать мишенью, не будут заблаговременно приняты меры безопасности».

Примечательно, что в текущей кампании используются узлы Dero и кошелек, засветившиеся два года назад в криптоджекинг-атаках на кластеры Kubernetes.

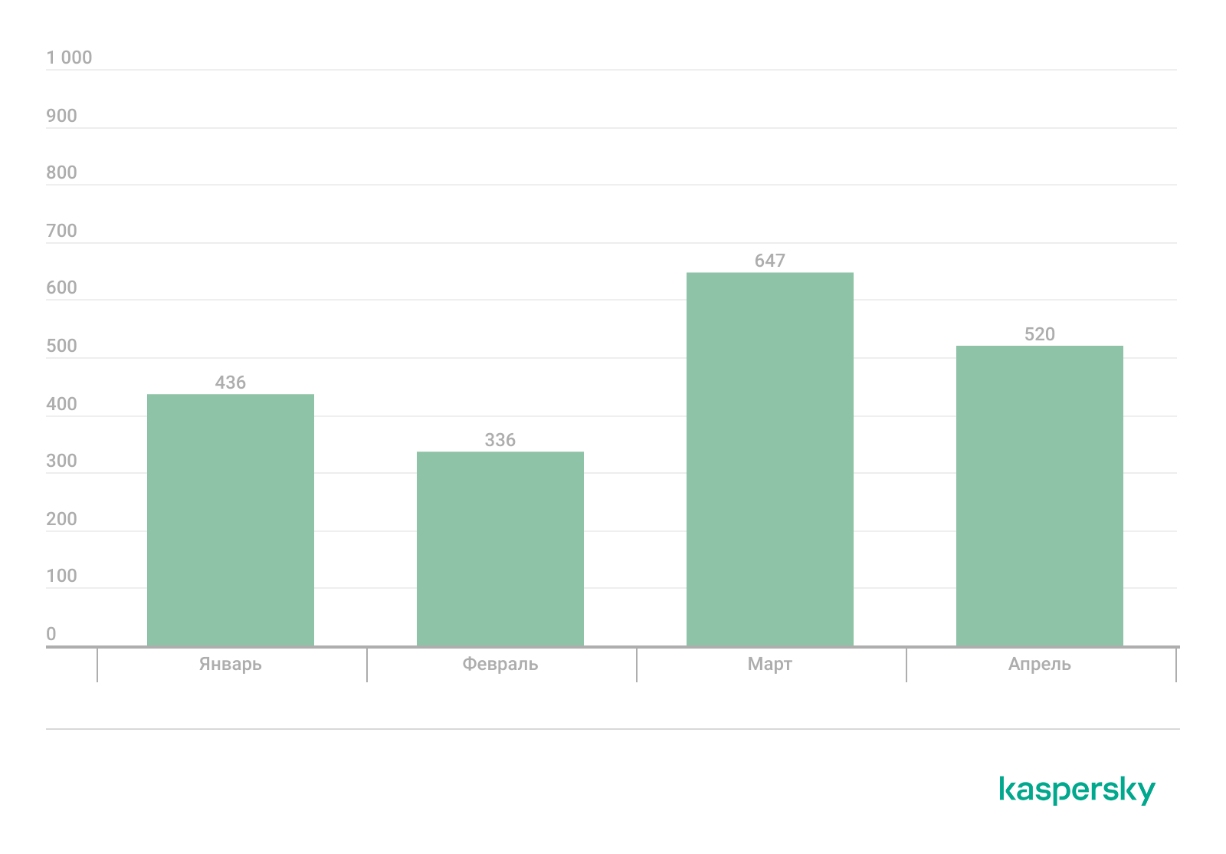
Поиск по Shodan, проведенный экспертами в прошлом месяце, выявил в интернете 520 доступных API Docker, опубликованных на порту 2375. Угроза актуальна также для России и стран СНГ.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru