


Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Эксперты «Лаборатории Касперского» выявили эпидемию криптоджекинга в контейнерных средах. Авторы атак проникают в инфраструктуру через открытые API Docker и внедряют майнер Dero, а также сетевого червя для дальнейшего распространения инфекции.

В зоне риска — ИТ-компании, облачные и хостинг-провайдеры, не уделяющие должного внимания защите API Docker и контролю над такими интерфейсами.

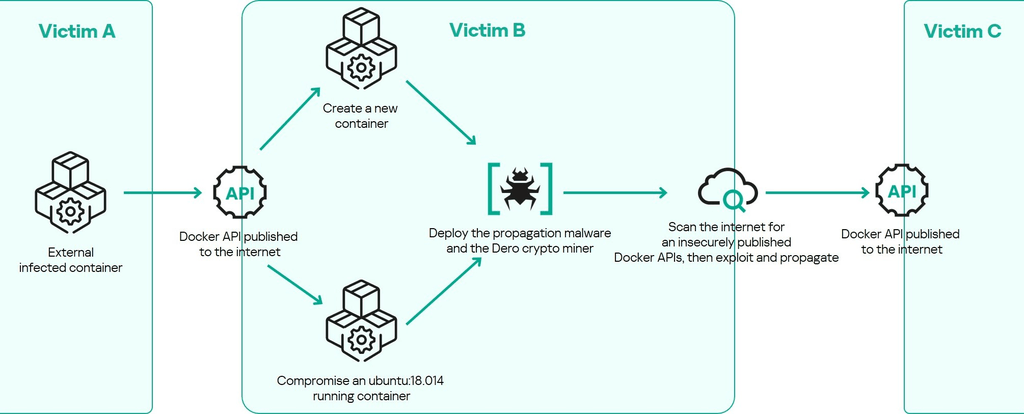
Получив первоначальный доступ, злоумышленники не только заражают существующие контейнеры, но также создают новые на основе стандартного образа Ubuntu и внедряют в них двух написанных на Go вредоносов с безобидными именами cloud и nginx.

Первый представляет собой кастомный майнер Dero (результат VirusTotal — 33/65 по состоянию на 22 мая), второй — ранее неизвестный Linux-троян, отвечающий за обеспечение бесперебойной добычи криптовалюты, а также за проведение веб-атак на другие сети.

Поиск незащищённых контейнерных сред осуществляется автоматически с помощью утилиты masscan. Подобная организация атак снимает необходимость в использовании C2-сервера.


«Такой метод может привести к огромному росту числа заражений, — предупреждает Виктор Сергеев, возглавляющий команду Kaspersky Incident Response. — Каждый скомпрометированный контейнер — это потенциальный источник кибератак, если в сетях, которые могут стать мишенью, не будут заблаговременно приняты меры безопасности».

Примечательно, что в текущей кампании используются узлы Dero и кошелек, засветившиеся два года назад в криптоджекинг-атаках на кластеры Kubernetes.

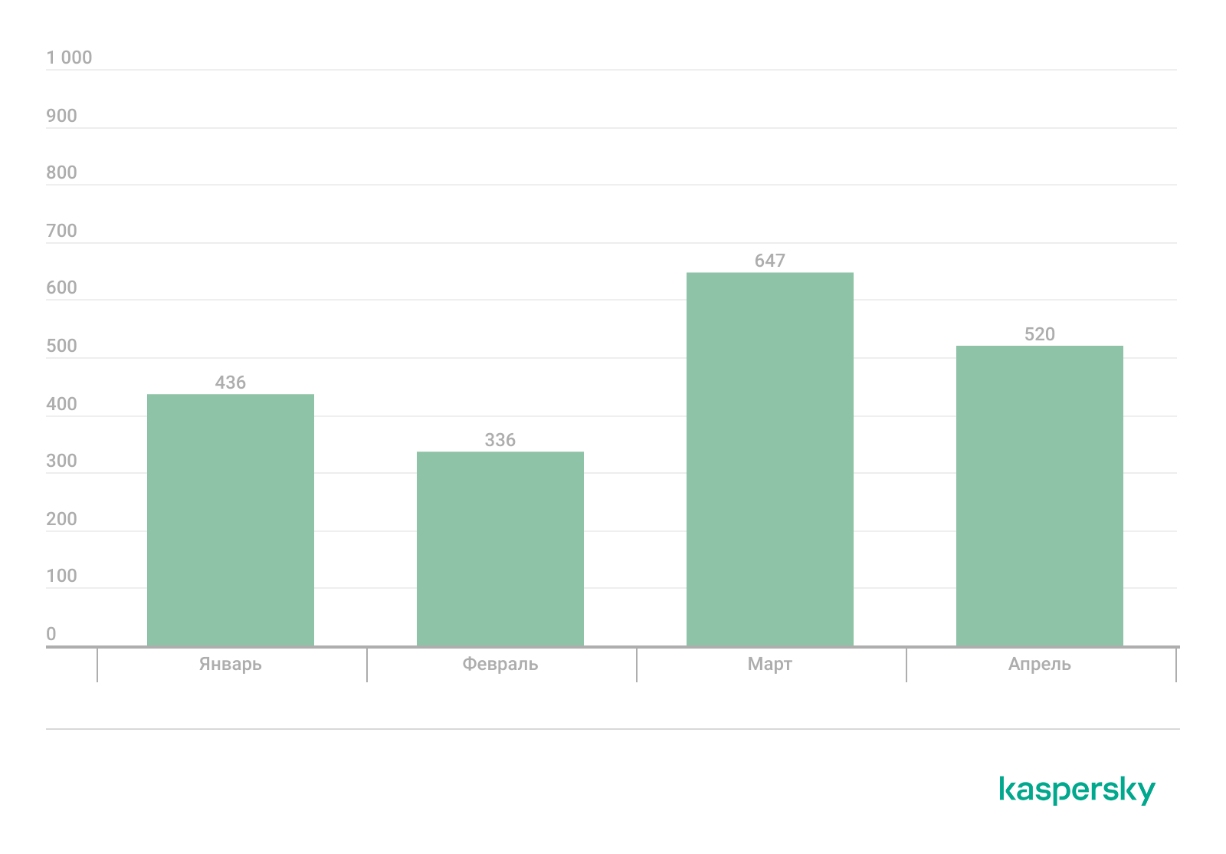
Поиск по Shodan, проведенный экспертами в прошлом месяце, выявил в интернете 520 доступных API Docker, опубликованных на порту 2375. Угроза актуальна также для России и стран СНГ.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru