


Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Участники Pwn2Own Berlin 2025 за три дня продемонстрировали 28 уязвимостей нулевого дня в ОС Microsoft, Red Hat и других продуктах. Семь проблем были выявлены в ИИ-системах (NVIDIA Triton Inference Server и Chroma).

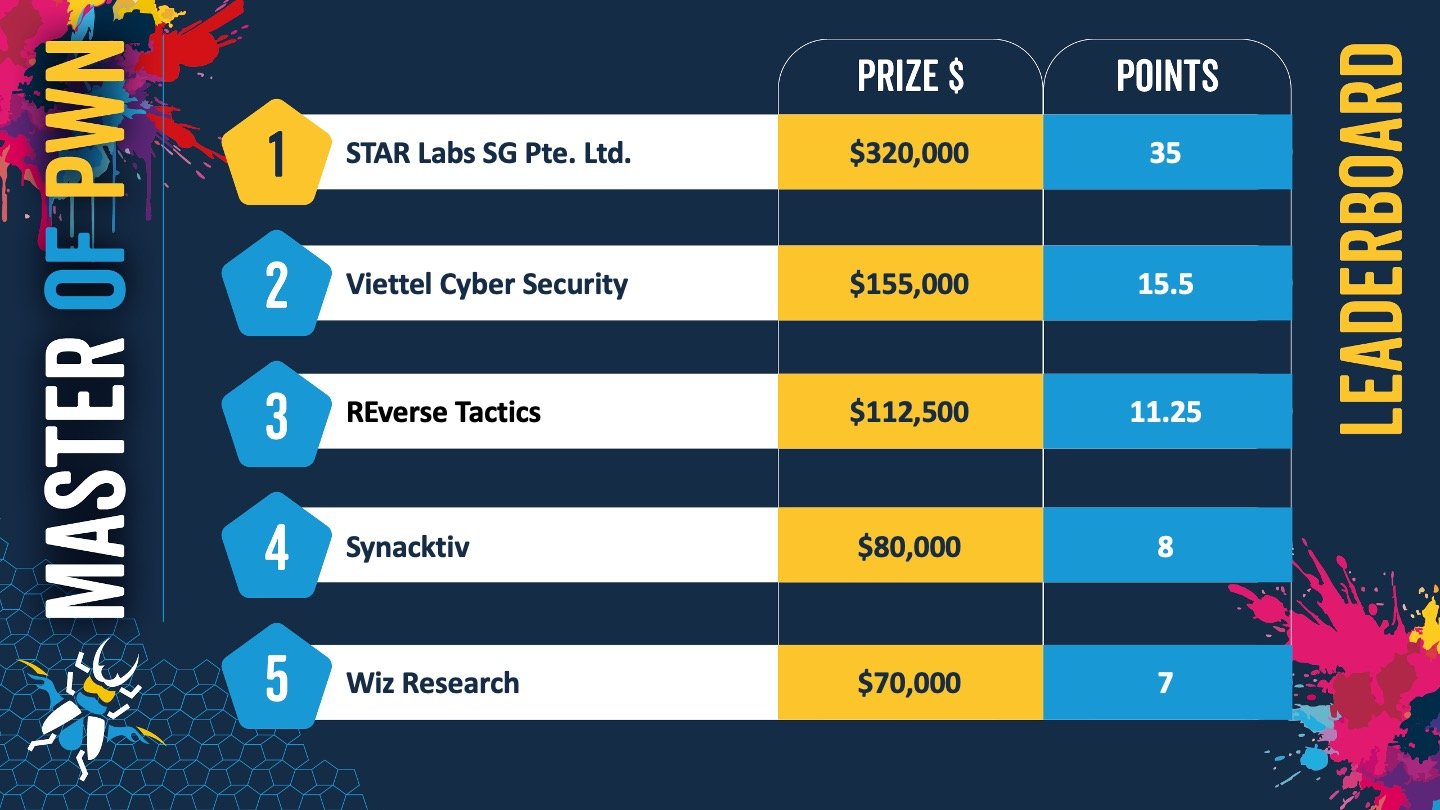
Общая сумма вознаграждений, выплаченных в рамках Pwn2Own 2025, превысила $1 миллион. Первое место заняла команда STAR Labs SG из Сингапура.


Кроме взломов в категории «ИИ», успехом завершились атаки на ОС, браузеры, платформы виртуализации, в том числе следующие попытки:

  • пять раз показано выполнение кода в Windows 11 с повышением привилегий до SYSTEM;
  • три раза через различные эксплойты для RHEL участникам удалось повысить привилегии до root;
  • продемонстрированы два разных способа выполнения кода в системе через эксплойт уязвимости в Mozilla Firefox;
  • два раза совершен выход за пределы Oracle VirtualBox с помощью 0-day (разных);
  • дважды сдался VMware ESXi, один раз — Workstation.

Из вендоров, чьи продукты были подвергнуты испытаниям, на показательные атаки быстрее всех отреагировала Mozilla. Патчи для критических CVE-2025-4918 и CVE-2025-4919 (обе вызваны ошибкой чтения / записи за пределами буфера) вышли в составе обновления Firefox 138.0.4 в последний день Pwn2Own, через несколько часов после демонстрации второго эксплойта.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru