


Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Участники Pwn2Own Berlin 2025 за три дня продемонстрировали 28 уязвимостей нулевого дня в ОС Microsoft, Red Hat и других продуктах. Семь проблем были выявлены в ИИ-системах (NVIDIA Triton Inference Server и Chroma).

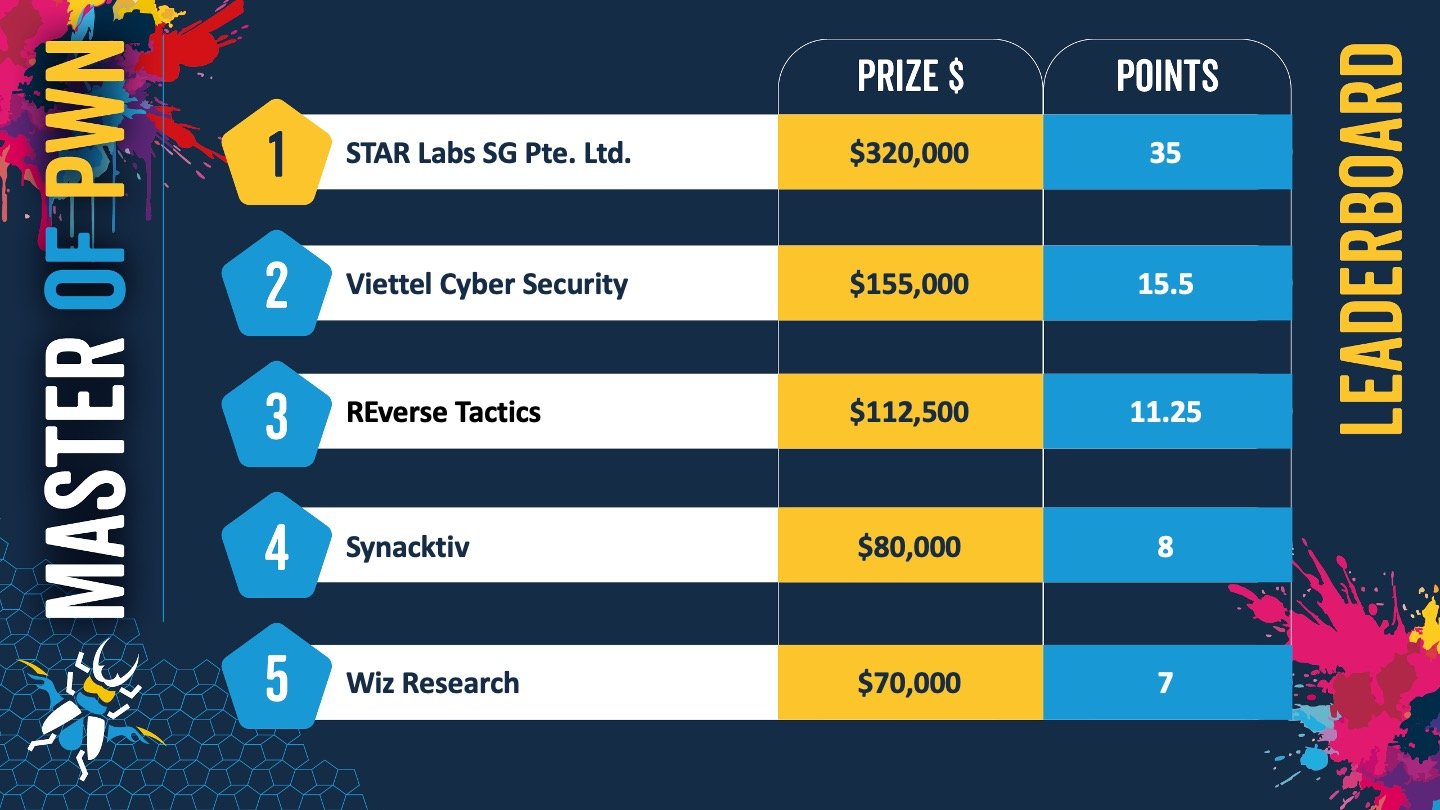
Общая сумма вознаграждений, выплаченных в рамках Pwn2Own 2025, превысила $1 миллион. Первое место заняла команда STAR Labs SG из Сингапура.


Кроме взломов в категории «ИИ», успехом завершились атаки на ОС, браузеры, платформы виртуализации, в том числе следующие попытки:

  • пять раз показано выполнение кода в Windows 11 с повышением привилегий до SYSTEM;
  • три раза через различные эксплойты для RHEL участникам удалось повысить привилегии до root;
  • продемонстрированы два разных способа выполнения кода в системе через эксплойт уязвимости в Mozilla Firefox;
  • два раза совершен выход за пределы Oracle VirtualBox с помощью 0-day (разных);
  • дважды сдался VMware ESXi, один раз — Workstation.

Из вендоров, чьи продукты были подвергнуты испытаниям, на показательные атаки быстрее всех отреагировала Mozilla. Патчи для критических CVE-2025-4918 и CVE-2025-4919 (обе вызваны ошибкой чтения / записи за пределами буфера) вышли в составе обновления Firefox 138.0.4 в последний день Pwn2Own, через несколько часов после демонстрации второго эксплойта.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru