


Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Участники Pwn2Own Berlin 2025 за три дня продемонстрировали 28 уязвимостей нулевого дня в ОС Microsoft, Red Hat и других продуктах. Семь проблем были выявлены в ИИ-системах (NVIDIA Triton Inference Server и Chroma).

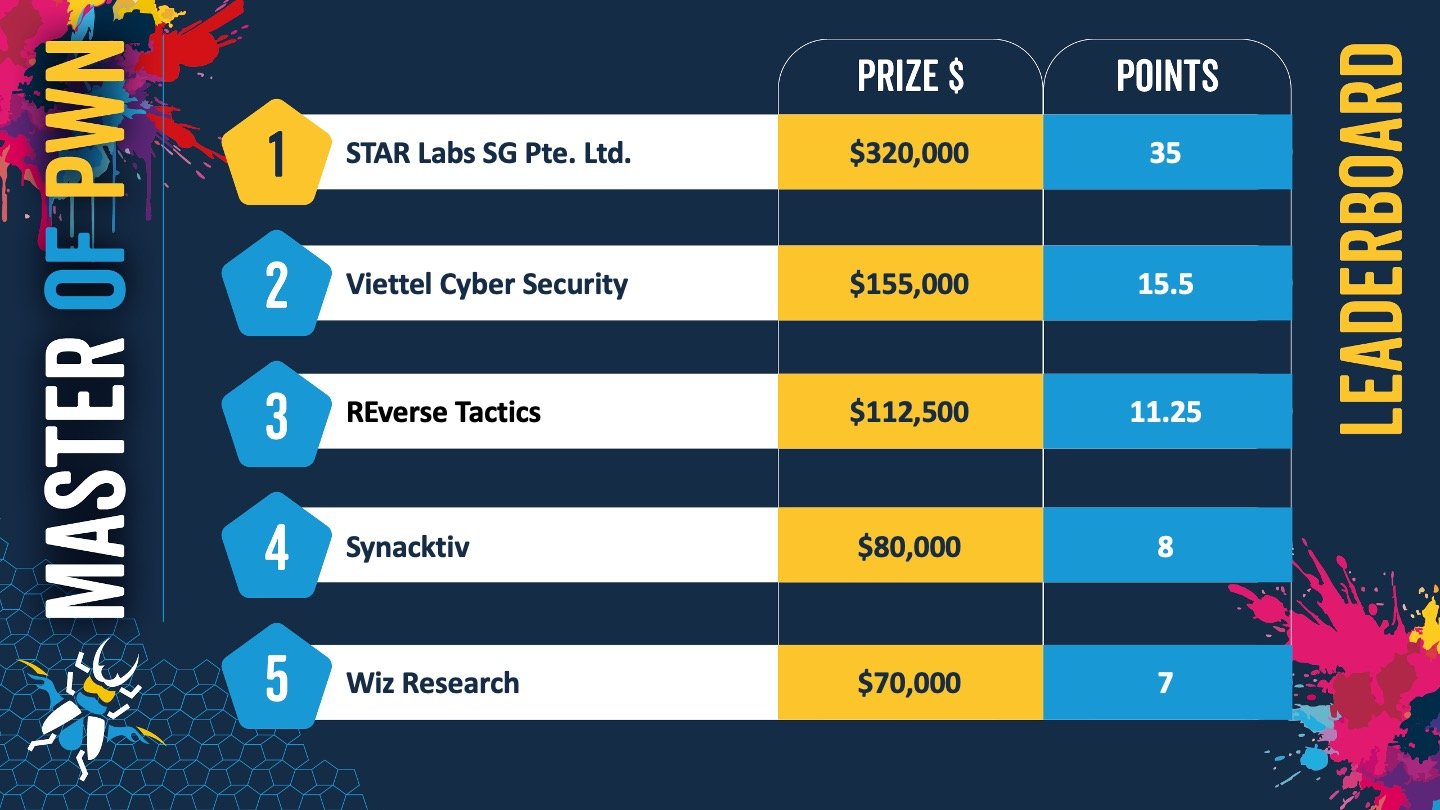
Общая сумма вознаграждений, выплаченных в рамках Pwn2Own 2025, превысила $1 миллион. Первое место заняла команда STAR Labs SG из Сингапура.


Кроме взломов в категории «ИИ», успехом завершились атаки на ОС, браузеры, платформы виртуализации, в том числе следующие попытки:

  • пять раз показано выполнение кода в Windows 11 с повышением привилегий до SYSTEM;
  • три раза через различные эксплойты для RHEL участникам удалось повысить привилегии до root;
  • продемонстрированы два разных способа выполнения кода в системе через эксплойт уязвимости в Mozilla Firefox;
  • два раза совершен выход за пределы Oracle VirtualBox с помощью 0-day (разных);
  • дважды сдался VMware ESXi, один раз — Workstation.

Из вендоров, чьи продукты были подвергнуты испытаниям, на показательные атаки быстрее всех отреагировала Mozilla. Патчи для критических CVE-2025-4918 и CVE-2025-4919 (обе вызваны ошибкой чтения / записи за пределами буфера) вышли в составе обновления Firefox 138.0.4 в последний день Pwn2Own, через несколько часов после демонстрации второго эксплойта.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru