


Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Участники Pwn2Own Berlin 2025 за три дня продемонстрировали 28 уязвимостей нулевого дня в ОС Microsoft, Red Hat и других продуктах. Семь проблем были выявлены в ИИ-системах (NVIDIA Triton Inference Server и Chroma).

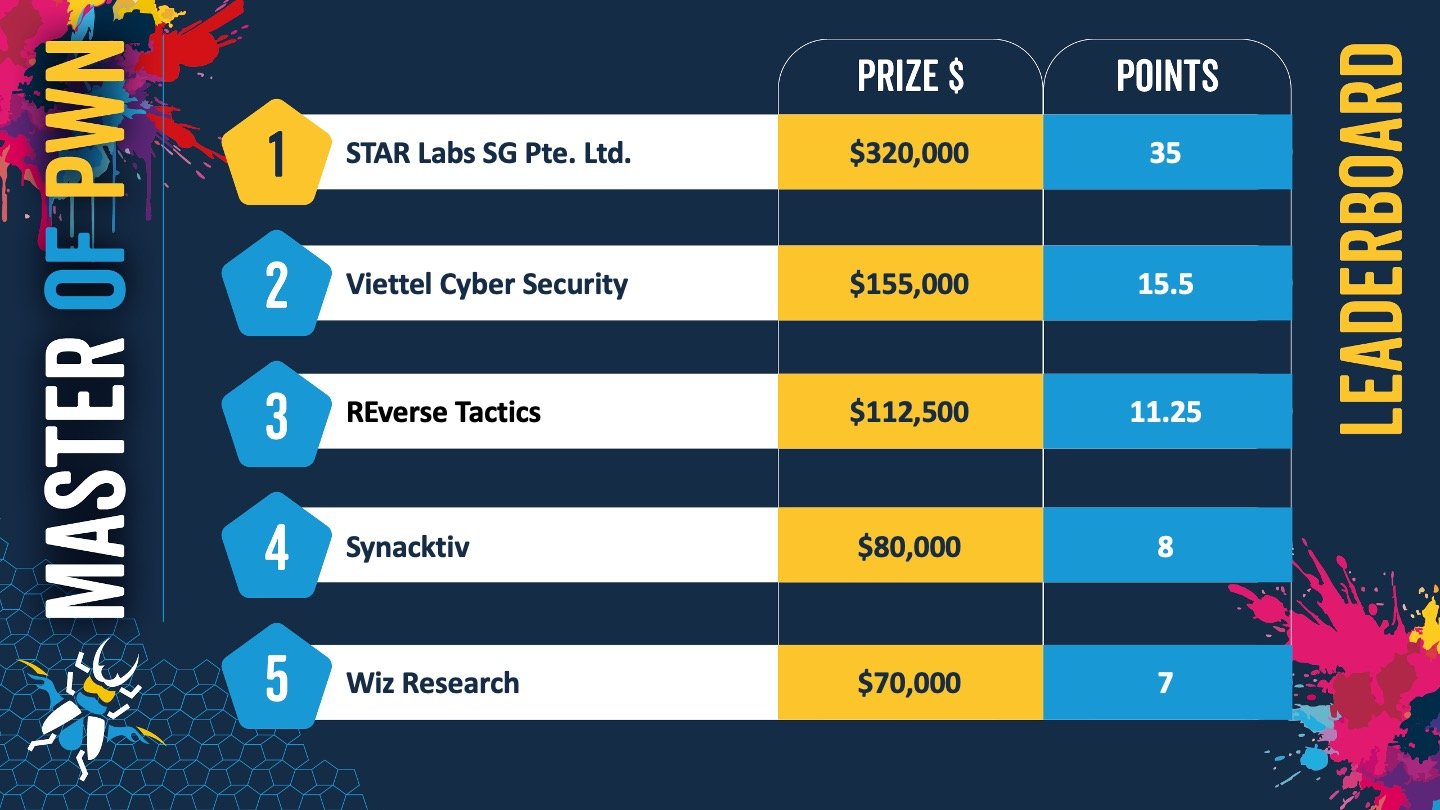
Общая сумма вознаграждений, выплаченных в рамках Pwn2Own 2025, превысила $1 миллион. Первое место заняла команда STAR Labs SG из Сингапура.


Кроме взломов в категории «ИИ», успехом завершились атаки на ОС, браузеры, платформы виртуализации, в том числе следующие попытки:

  • пять раз показано выполнение кода в Windows 11 с повышением привилегий до SYSTEM;
  • три раза через различные эксплойты для RHEL участникам удалось повысить привилегии до root;
  • продемонстрированы два разных способа выполнения кода в системе через эксплойт уязвимости в Mozilla Firefox;
  • два раза совершен выход за пределы Oracle VirtualBox с помощью 0-day (разных);
  • дважды сдался VMware ESXi, один раз — Workstation.

Из вендоров, чьи продукты были подвергнуты испытаниям, на показательные атаки быстрее всех отреагировала Mozilla. Патчи для критических CVE-2025-4918 и CVE-2025-4919 (обе вызваны ошибкой чтения / записи за пределами буфера) вышли в составе обновления Firefox 138.0.4 в последний день Pwn2Own, через несколько часов после демонстрации второго эксплойта.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru