


Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Если вы хоть раз проходили двухфакторную аутентификацию на сайте через Chrome на Android, то точно знаете, насколько неудобно каждый раз копировать код из СМС и вставлять его вручную. Особенно обидно, когда в приложениях всё работает автоматически — код прилетает, и тут же сам подставляется.

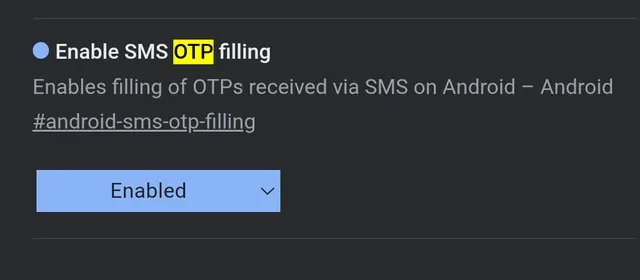
И вот хорошие новости: по данным надёжного информатора Leopeva64, в Chrome для Android скоро появится автозаполнение одноразовых кодов (OTP), полученных в СМС-сообщениях, прямо на сайтах.

То есть браузер сможет сам распознать пришедший код и вставить его, когда это нужно. Инсайдер даже поделилась скриншотом с новым переключателем в настройках:


Почему это полезно? Потому что не у всех сервисов есть мобильные приложения, а с сайтами работать всё равно приходится. А если ты и вовсе предпочитаешь браузер вместо лишних установок, то автозаполнение — прям спасение.

Конечно, Leopeva64 также справедливо напоминает, что СМС — не самый безопасный способ 2FA. Гораздо надёжнее использовать приложения-аутентификаторы вроде Google Authenticator. Но для сайтов новая функциональность будет очень кстати.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru