


В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

Эксперты Positive Technologies выявили 23 уязвимости в системе управления контентом NetCat. О проблемах, позволяющих изменять информацию на порталах и проникнуть во внутреннюю сеть, было доложено вендору; патчи вышли в составе версии 7.0 CMS.

В банк данных ИБ-угроз, работающий на базе ФСТЭК России, новые находки внесены под BDU-идентификаторами с 2024-06382 по 2024-06404. Степень опасности оценена как высокая либо критическая (от 8,1 до 9,1 балла CVSS).

«Мы обнаружили возможность проведения атак с использованием межсайтового скриптинга в различных модулях NetCat CMS, — комментирует Алексей Соловьев, руководитель группы экспертизы отдела анализа защищенности веб-приложений в PT. — Это могло бы позволить злоумышленнику выполнить произвольный код на сервере, получить доступ к исходному коду приложения, базе данных и закрепиться для последующих атак на компанию – владельца системы. Кроме того, нами были найдены уязвимости “Внедрение SQL-кода”. Атакующий, имеющий доступ к уязвимому модулю, мог бы повысить свои привилегии и получить полный доступ к базе данных для дальнейшего развития атаки».

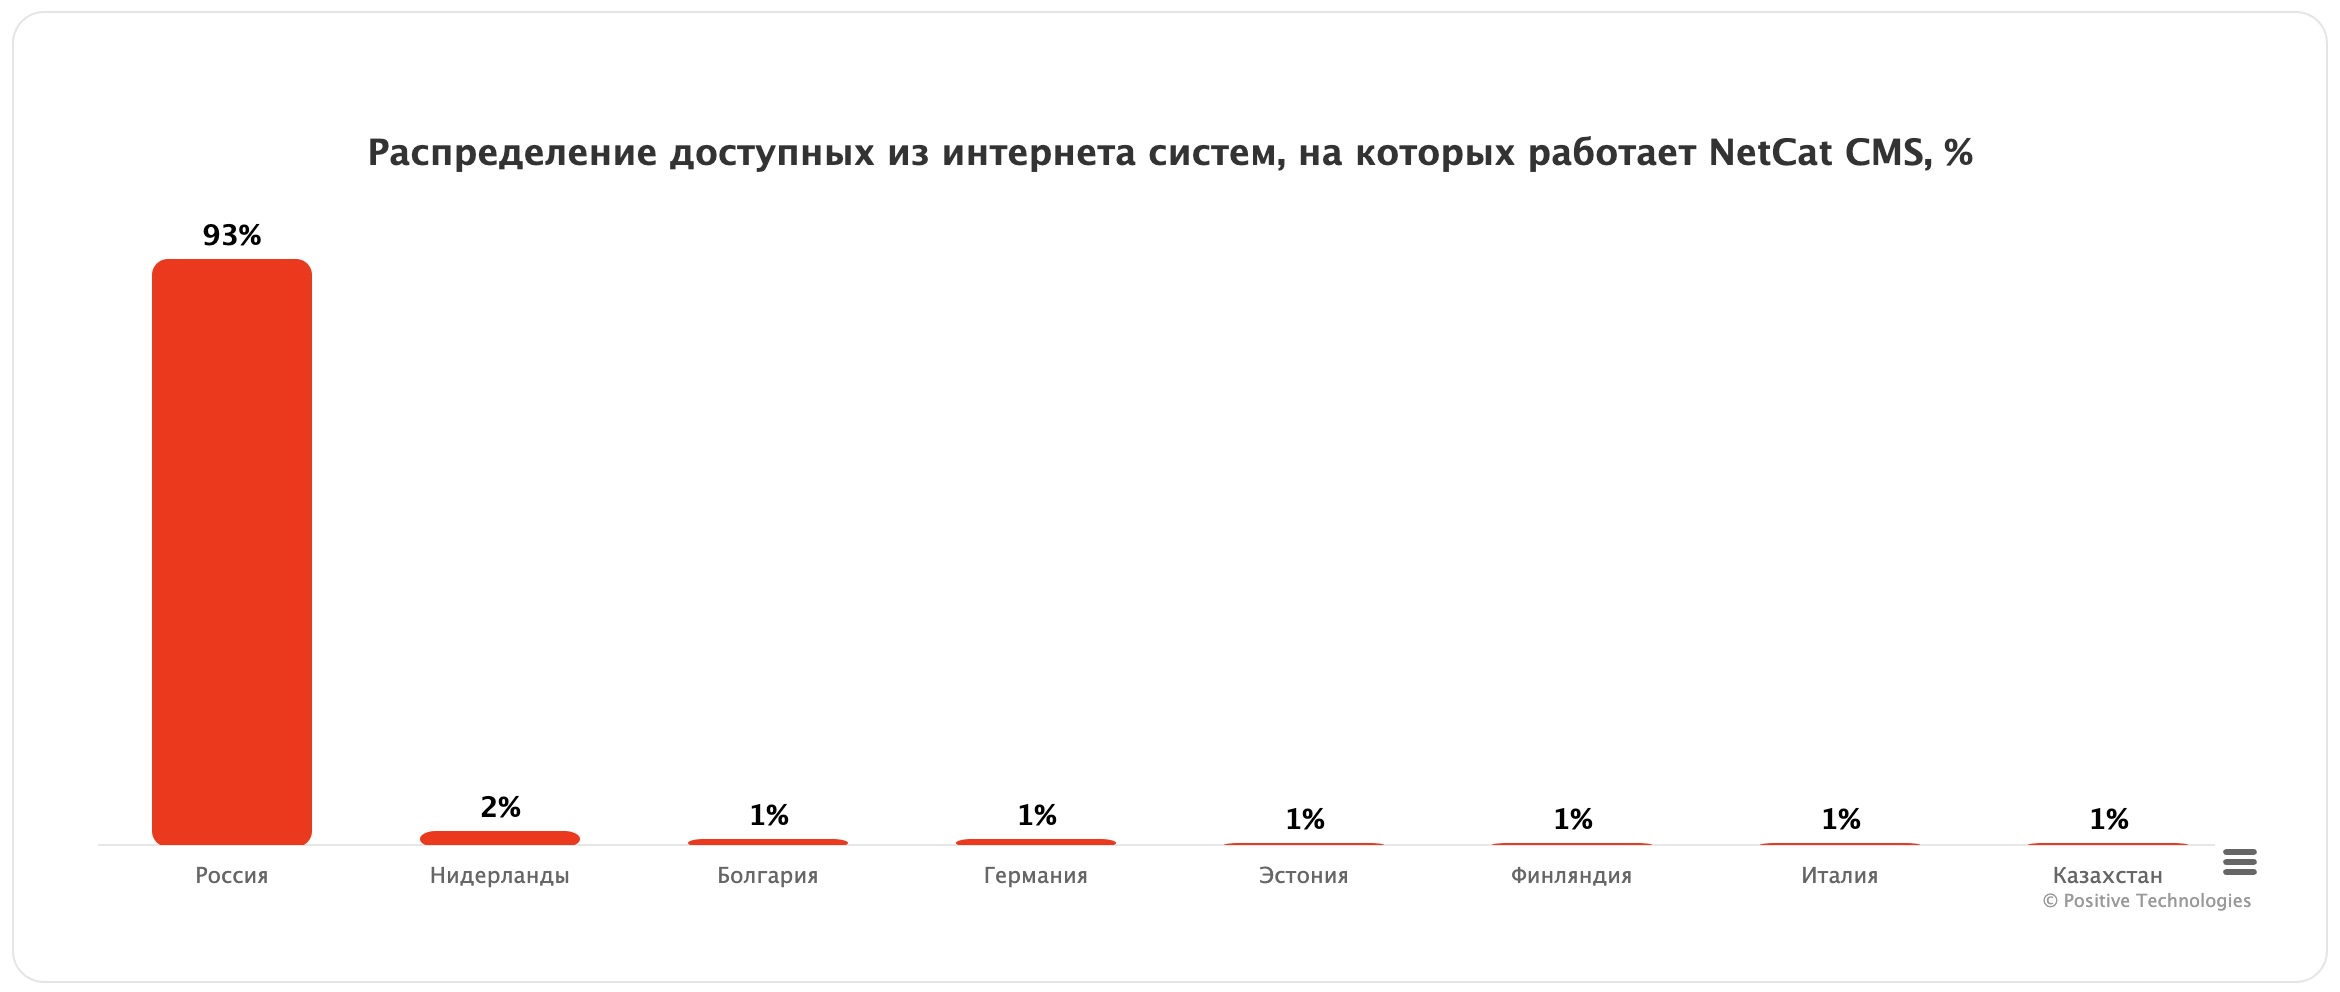
По внутренним данным компании «Неткэт», ее продукт, занесенный в реестр Минцифры, используют свыше 15 тыс. сайтов. Поиск в интернете, проведенный экспертами минувшей осенью, выявил более 200 уязвимых и доступных экземпляров NetCat CMS — в основном, в России.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru