


Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

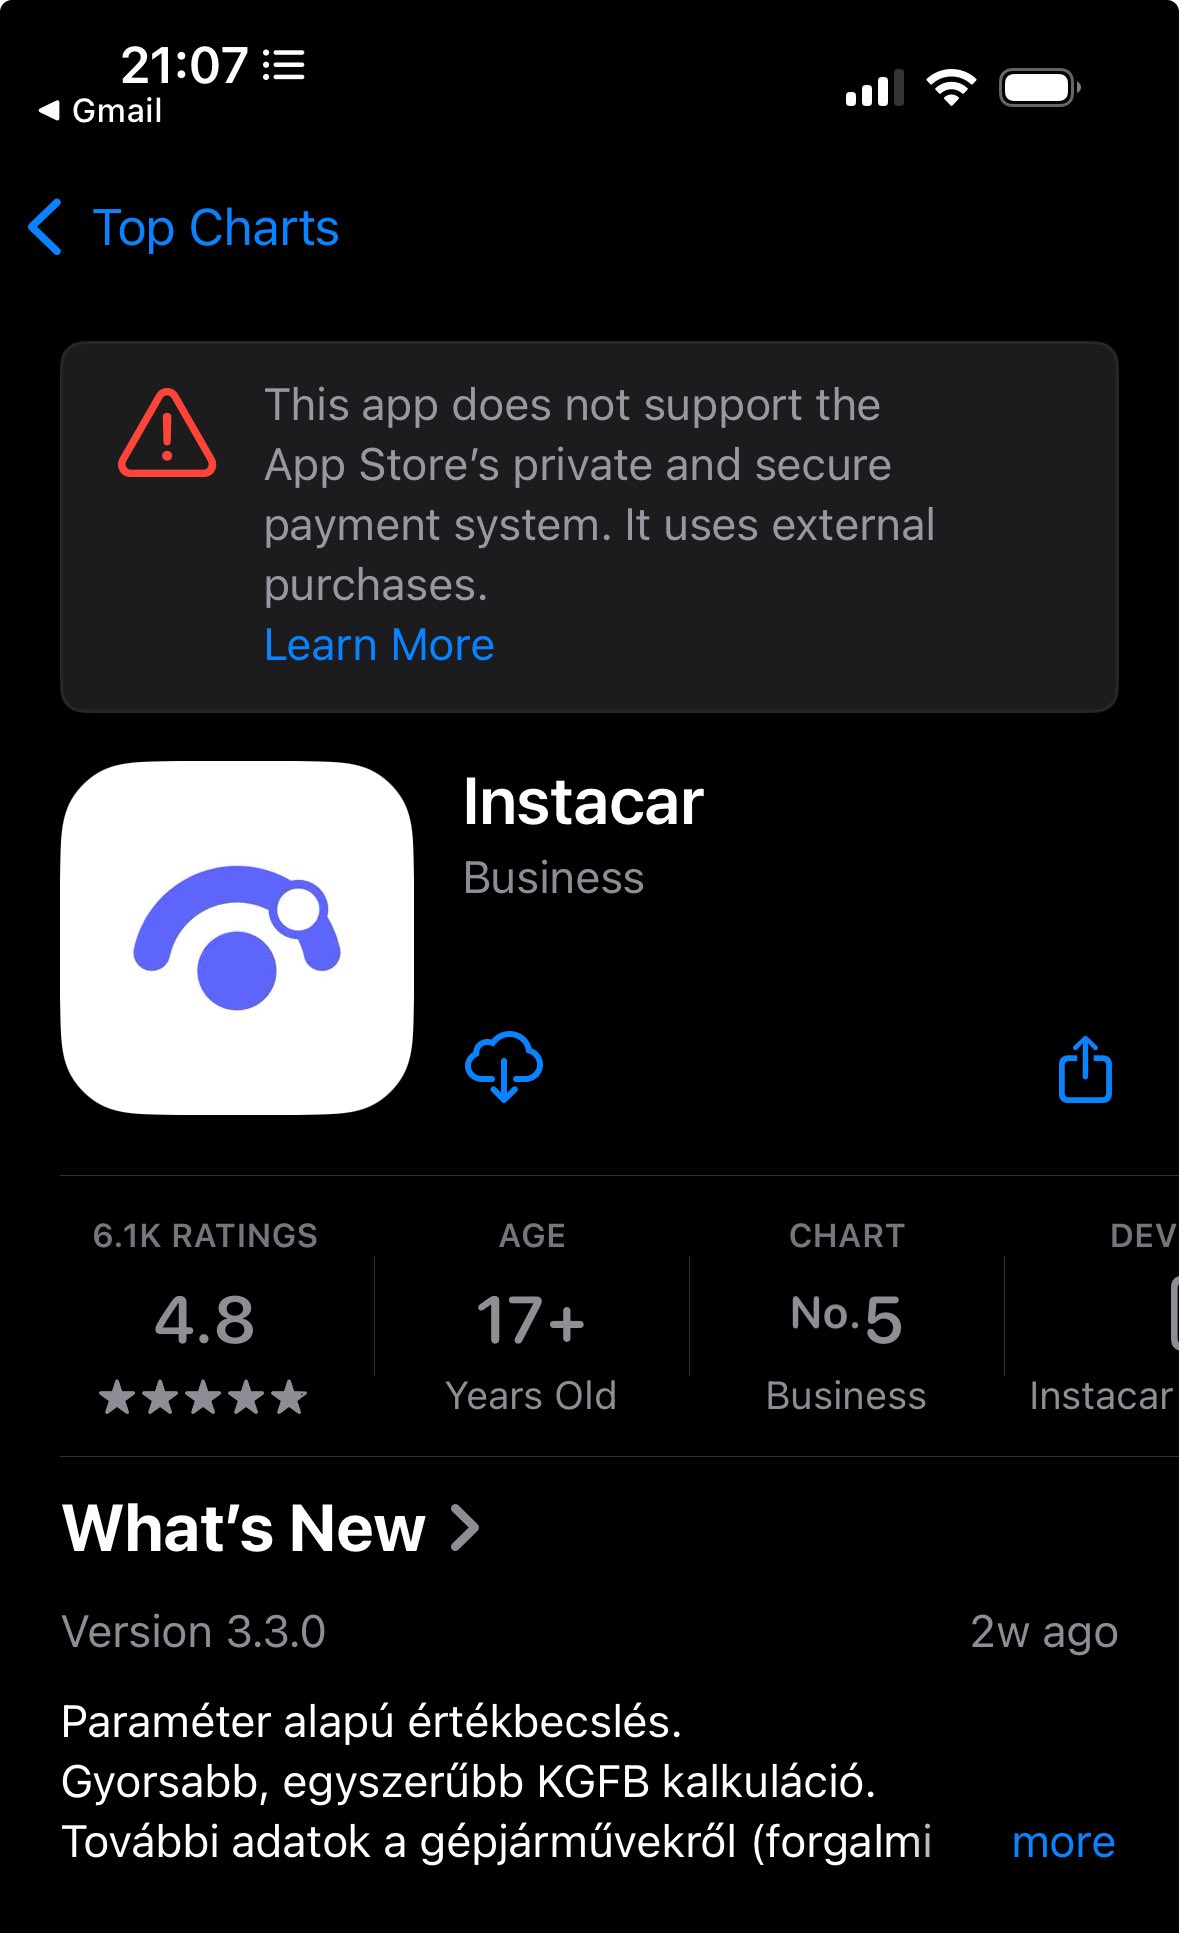
После того как Евросоюз обязал Apple разрешить сторонним разработчикам использовать альтернативные платёжные системы в приложениях на iPhone, компания, похоже, решила действовать через запугивание.

Теперь при попытке воспользоваться внешним способом оплаты пользователи видят яркое предупреждение с иконкой «восклицательного знака в треугольнике», которое обычно используется для самых серьёзных угроз — например, при риске потери данных.

Разработчик Виктор Марич первым показал это в Twitter (X), на примере популярного венгерского бизнес-приложения Instacar. Он написал:

«Apple наказывает приложения, использующие сторонние платёжные системы».


Разработчик софта для macOS Майкл Цай напоминает, что у Apple есть чёткие правила, согласно которым используется тот или иной тип предупреждения.

Критический значок (оранжевый треугольник с восклицательным знаком) по их же собственным гайдлайнам должен применяться только в действительно серьёзных случаях, когда есть риск потери данных. Очевидно, что использование платёжных систем вроде Stripe или PayPal к такому не относится.

К тому же такие «страшилки» противоречат Закону о цифровых рынках ЕС (DMA) — именно тот закон и обязал Apple открыть App Store для альтернативных платёжных методов. DMA запрещает использование любых форм давления или «отговаривающих» экранов, которые мешают пользователям выбирать внешний способ оплаты.

Иначе говоря, Apple теряет контроль над единственным местом, где раньше полностью диктовала условия — App Store, и теперь пробует держать пользователей страхом.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru