


Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

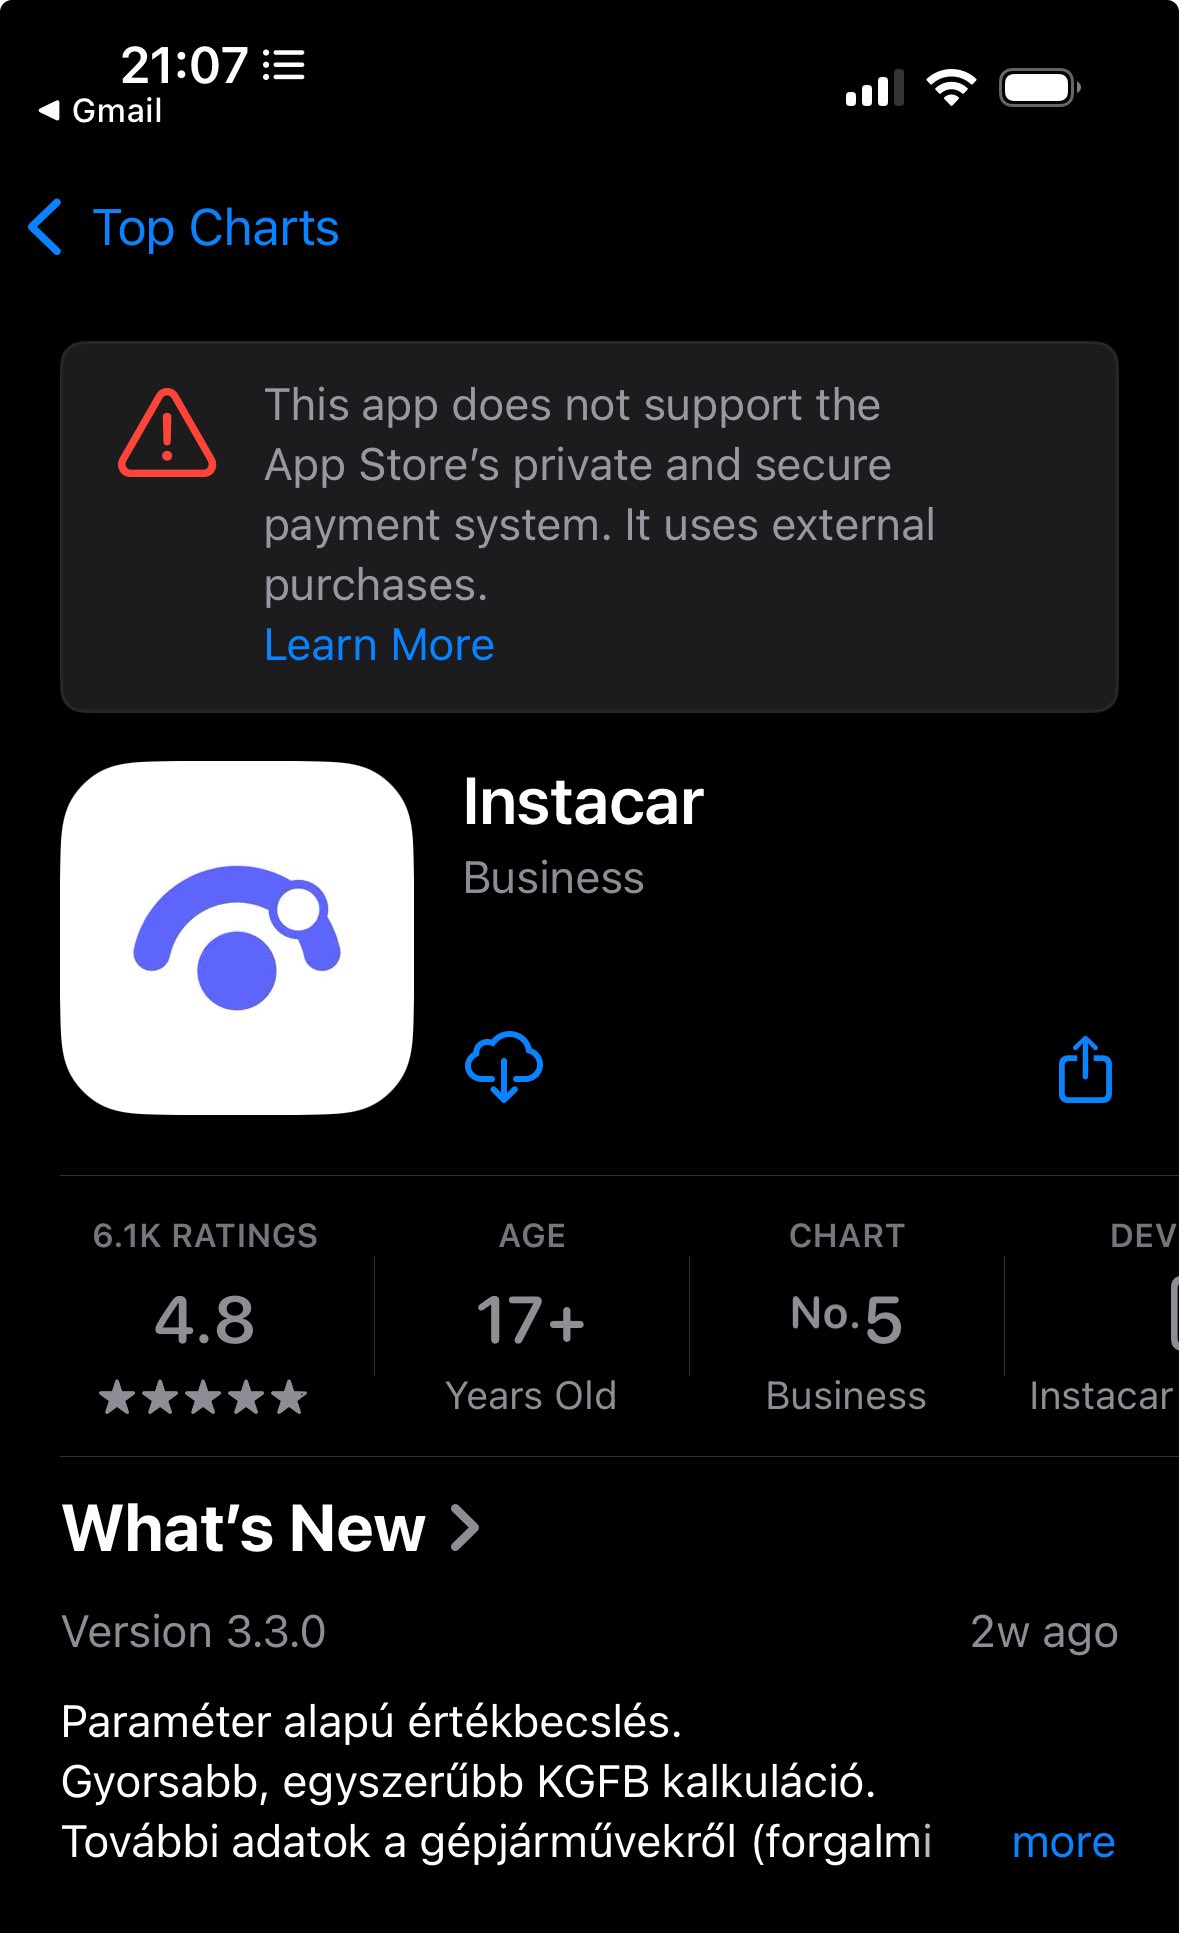
После того как Евросоюз обязал Apple разрешить сторонним разработчикам использовать альтернативные платёжные системы в приложениях на iPhone, компания, похоже, решила действовать через запугивание.

Теперь при попытке воспользоваться внешним способом оплаты пользователи видят яркое предупреждение с иконкой «восклицательного знака в треугольнике», которое обычно используется для самых серьёзных угроз — например, при риске потери данных.

Разработчик Виктор Марич первым показал это в Twitter (X), на примере популярного венгерского бизнес-приложения Instacar. Он написал:

«Apple наказывает приложения, использующие сторонние платёжные системы».


Разработчик софта для macOS Майкл Цай напоминает, что у Apple есть чёткие правила, согласно которым используется тот или иной тип предупреждения.

Критический значок (оранжевый треугольник с восклицательным знаком) по их же собственным гайдлайнам должен применяться только в действительно серьёзных случаях, когда есть риск потери данных. Очевидно, что использование платёжных систем вроде Stripe или PayPal к такому не относится.

К тому же такие «страшилки» противоречат Закону о цифровых рынках ЕС (DMA) — именно тот закон и обязал Apple открыть App Store для альтернативных платёжных методов. DMA запрещает использование любых форм давления или «отговаривающих» экранов, которые мешают пользователям выбирать внешний способ оплаты.

Иначе говоря, Apple теряет контроль над единственным местом, где раньше полностью диктовала условия — App Store, и теперь пробует держать пользователей страхом.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru