


Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

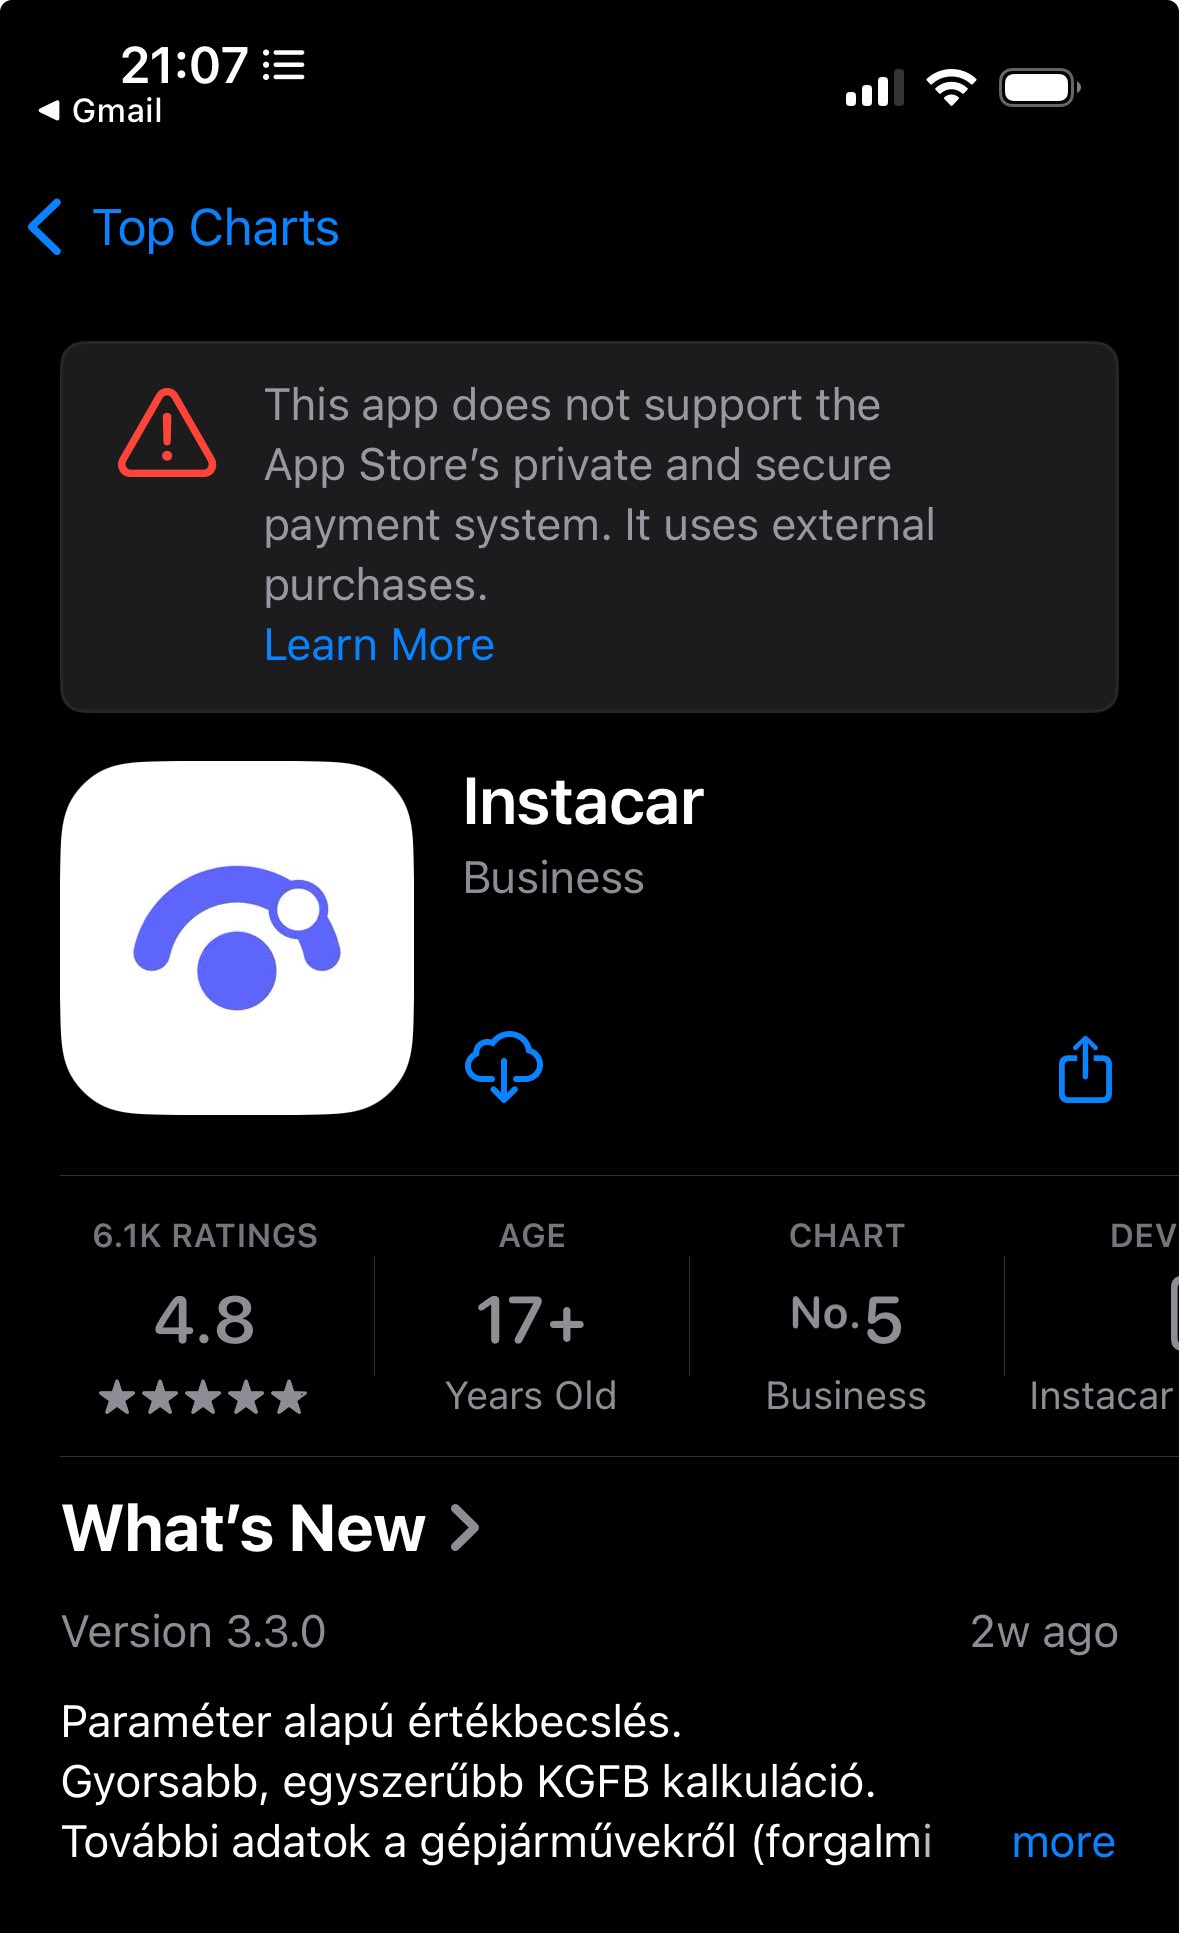
После того как Евросоюз обязал Apple разрешить сторонним разработчикам использовать альтернативные платёжные системы в приложениях на iPhone, компания, похоже, решила действовать через запугивание.

Теперь при попытке воспользоваться внешним способом оплаты пользователи видят яркое предупреждение с иконкой «восклицательного знака в треугольнике», которое обычно используется для самых серьёзных угроз — например, при риске потери данных.

Разработчик Виктор Марич первым показал это в Twitter (X), на примере популярного венгерского бизнес-приложения Instacar. Он написал:

«Apple наказывает приложения, использующие сторонние платёжные системы».


Разработчик софта для macOS Майкл Цай напоминает, что у Apple есть чёткие правила, согласно которым используется тот или иной тип предупреждения.

Критический значок (оранжевый треугольник с восклицательным знаком) по их же собственным гайдлайнам должен применяться только в действительно серьёзных случаях, когда есть риск потери данных. Очевидно, что использование платёжных систем вроде Stripe или PayPal к такому не относится.

К тому же такие «страшилки» противоречат Закону о цифровых рынках ЕС (DMA) — именно тот закон и обязал Apple открыть App Store для альтернативных платёжных методов. DMA запрещает использование любых форм давления или «отговаривающих» экранов, которые мешают пользователям выбирать внешний способ оплаты.

Иначе говоря, Apple теряет контроль над единственным местом, где раньше полностью диктовала условия — App Store, и теперь пробует держать пользователей страхом.

WordPress начнёт тормозить опасные обновления плагинов ещё на старте

WordPress запускает автоматическую проверку безопасности каждого нового релиза плагина перед его распространением через API WordPress.org. Обновления с высоким уровнем риска будут блокироваться автоматически, до того, как миллионы сайтов нажмут «Обновить» и впустят проблему внутрь.

Раньше команда WordPress проверяла новые плагины перед добавлением в каталог, но последующие версии выпускались без единого обязательного этапа контроля.

В результате безопасное расширение могло однажды получить уязвимость, бэкдор или нового владельца с очень интересными планами. Перед распространением каждый релиз уже проходит шестичасовую задержку в рамках инициативы Protect The Shire. За это время изменения анализируют несколько ИИ-моделей и Jetpack Scan.

Их выводы сверяются и объединяются в итоговый рейтинг риска. Если оценка оказывается высокой, обновление не попадёт в систему автоматической установки, а разработчики получат письмо с найденными проблемами.

Механизм успел показать зубы ещё до полноценного запуска. 28 июля он обнаружил бэкдор в новой версии неназванного плагина с примерно 20 тысячами активных установок. Релиз находился в периоде ожидания и не успел разлететься по сайтам. Через 26 минут после уведомления от Wordfence плагин закрыли для скачивания.

Высокий рейтинг при этом не доказывает злой умысел. Система одинаково серьёзно отнесётся и к намеренно встроенному вредоносу, и к случайной опасной ошибке. Разработчику предложат изучить замечания, исправить код и выпустить новую версию. Если та пройдёт порог, обновление отправится дальше.

Оспорить результат тоже можно, но WordPress честно предупреждает: исправить релиз обычно быстрее, чем ждать ручного рассмотрения.

RSS: Новости на портале Anti-Malware.ru