


APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

Если вам когда-нибудь предлагали «вставить команду в терминал, чтобы всё заработало» — самое время насторожиться. В Сети замечена свежая кампания с использованием ClickFix-атак, и на этот раз она заточена не только под Windows, но и под Linux.

Что вообще такое ClickFix?

Это такой трюк из разряда социальной инженерии: злоумышленники убеждают пользователя, что «что-то пошло не так» — например, якобы ошибка верификации или сбой приложения. А дальше предлагают «исправить» это, вставив команду в терминал. Естественно, команда запускает зловред.

Раньше это в основном касалось пользователей Windows — им подсовывали PowerShell-скрипты, которые тянули за собой вредоносные программы. В прошлом году была волна атак и на macOS — через фейковые ошибки Google Meet. Теперь пришла очередь Linux.

Как это работает?

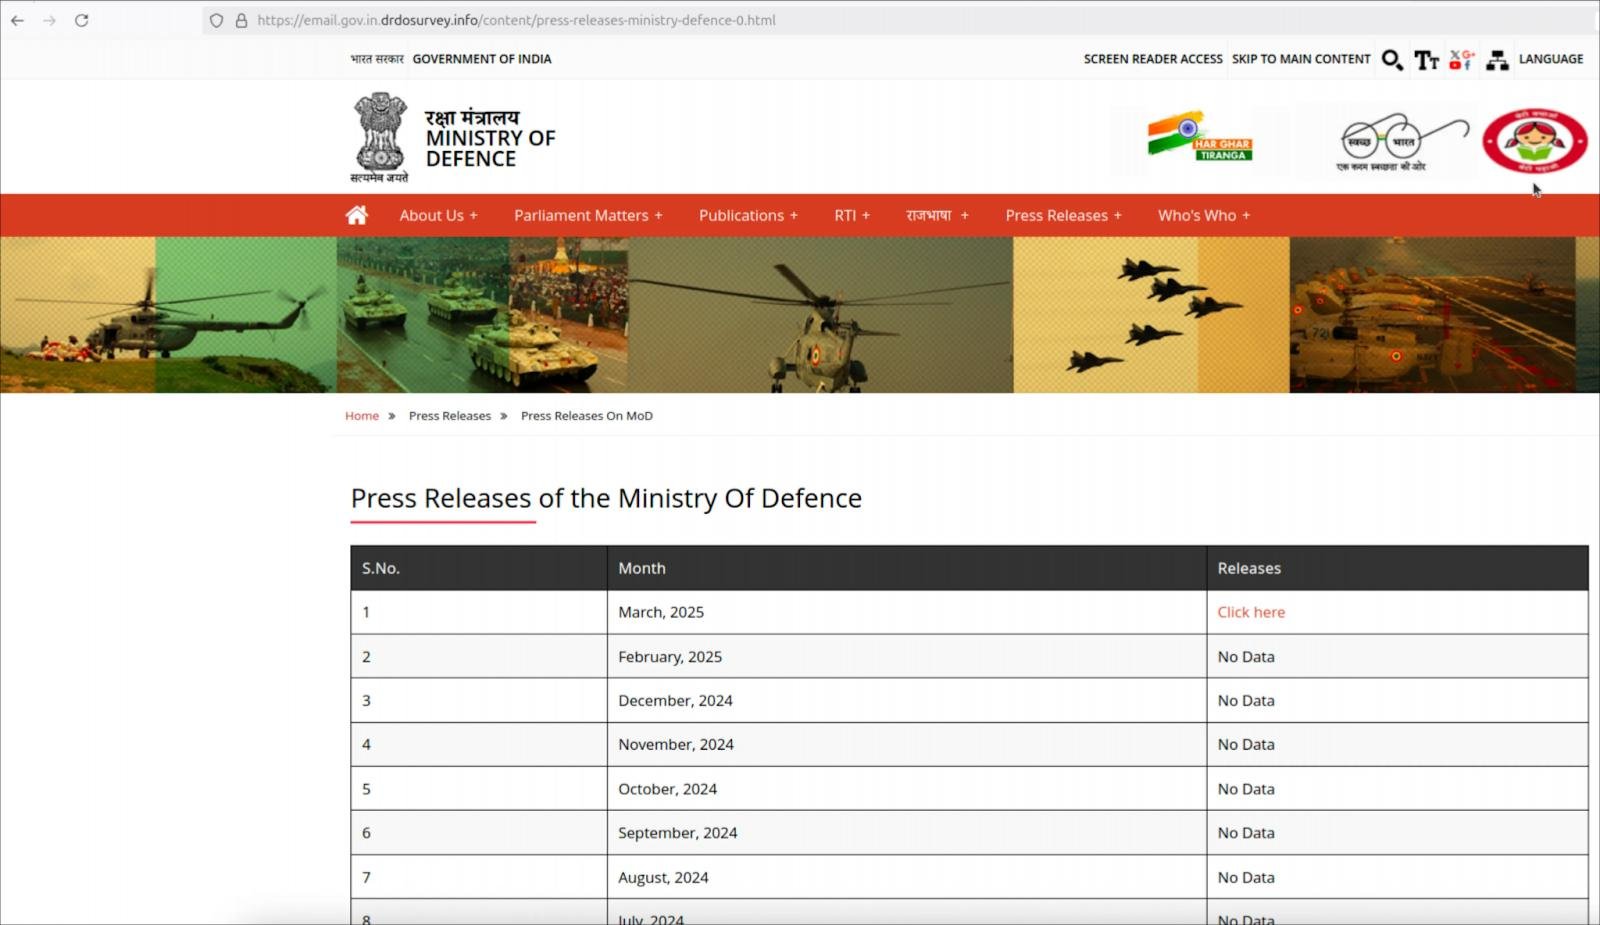
Исследователи из Hunt.io заметили кампанию, которую связывают с группировкой APT36 (она же Transparent Tribe, ссылаются на Пакистан). Хакеры сделали сайт, выдающий себя за страницу Минобороны Индии, с якобы официальным пресс-релизом.


Когда пользователь заходит на этот сайт, первым делом определяется его ОС, а затем — жертва направляется по нужному сценарию:

  • На Windows — подсовывается «предупреждение об ограничениях доступа» с кнопкой «Продолжить». Клик по ней — и в буфер копируется команда MSHTA, которую просят вставить в Run и запустить. Команда тянет .NET-загрузчик, а пользователю показывают подставной PDF.
  • На Linux — подсовывается CAPTCHA со злосчастной кнопкой «Я не робот». Клик — и в буфер копируется шелл-команда. Жертве объясняют: нажми Alt+F2, вставь команду и нажми Enter. Всё — дело сделано.

Сейчас Linux-скрипт не делает ничего опасного — он просто тянет JPEG с сервера атакующих и открывает его фоном. Ни шпионажа, ни троянов. Но эксперты уверены: это тест. Вместо картинки можно в любой момент подгрузить скрипт с полноценной вредоносной нагрузкой.

Что делать?

Никогда не копируйте команды в терминал, если вы не уверены, за что они отвечают. Особенно если источник — это «подозрительный сайт с ошибкой». Один лишний Enter — и вы открываете дверь для всего: от кражи данных до полного захвата системы.

В Госдуме опровергли слухи о принудительном переходе на цифровой рубль

Цифровой рубль не станет обязательным, а открыть такой счёт без согласия человека будет нельзя. Глава комитета Госдумы по финансовому рынку Анатолий Аксаков опроверг очередную порцию финансовых страшилок, разлетевшихся по соцсетям и мессенджерам.

Использование новой формы российской валюты останется исключительно добровольным, заявил депутат ТАСС.

Цифровой рубль должен существовать вместе с наличными и обычными безналичными деньгами, а не отправить их на пенсию одним постановлением.

Аксаков также назвал бредом и абсурдом сообщения о том, что с определённой даты цифровой рубль якобы станет обязательным для всех россиян. Не соответствуют действительности и слухи, будто покупать иностранную валюту разрешат только после подтверждения доходов.

По словам депутата, у государства нет задачи устанавливать тотальный контроль над финансами граждан. Такая политика могла бы вызвать недоверие, спровоцировать отток денег из финансовой системы и в итоге ударить по экономике. Получился бы контроль ради контроля, но с дорогими и весьма неприятными последствиями.

Новые платёжные технологии, подчеркнул Аксаков, должны расширять возможности граждан и делать расчёты безопаснее, а не ограничивать права пользователей. При этом власти продолжат бороться с мошенничеством, отмыванием преступных доходов и другими незаконными операциями, стараясь не усложнять жизнь добросовестным клиентам.

Иными словами, никакого автоматического цифрового кошелька, принудительного перевода зарплат и финансового ошейника пока не планируется. Чтобы начать пользоваться цифровыми рублями, человеку придётся самостоятельно открыть соответствующий счёт и дать на это согласие. А если не хочется, наличные и банковские счета никуда не исчезают.

Напомним, на днях мы писали, что ФНС сможет запрашивать не только сумму и получателя платежа в цифровых рублях, но и его технический след. В выписки попадут IP- и MAC-адреса, номер телефона, данные сим-карты или другой идентификатор устройства.

RSS: Новости на портале Anti-Malware.ru