


APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

Если вам когда-нибудь предлагали «вставить команду в терминал, чтобы всё заработало» — самое время насторожиться. В Сети замечена свежая кампания с использованием ClickFix-атак, и на этот раз она заточена не только под Windows, но и под Linux.

Что вообще такое ClickFix?

Это такой трюк из разряда социальной инженерии: злоумышленники убеждают пользователя, что «что-то пошло не так» — например, якобы ошибка верификации или сбой приложения. А дальше предлагают «исправить» это, вставив команду в терминал. Естественно, команда запускает зловред.

Раньше это в основном касалось пользователей Windows — им подсовывали PowerShell-скрипты, которые тянули за собой вредоносные программы. В прошлом году была волна атак и на macOS — через фейковые ошибки Google Meet. Теперь пришла очередь Linux.

Как это работает?

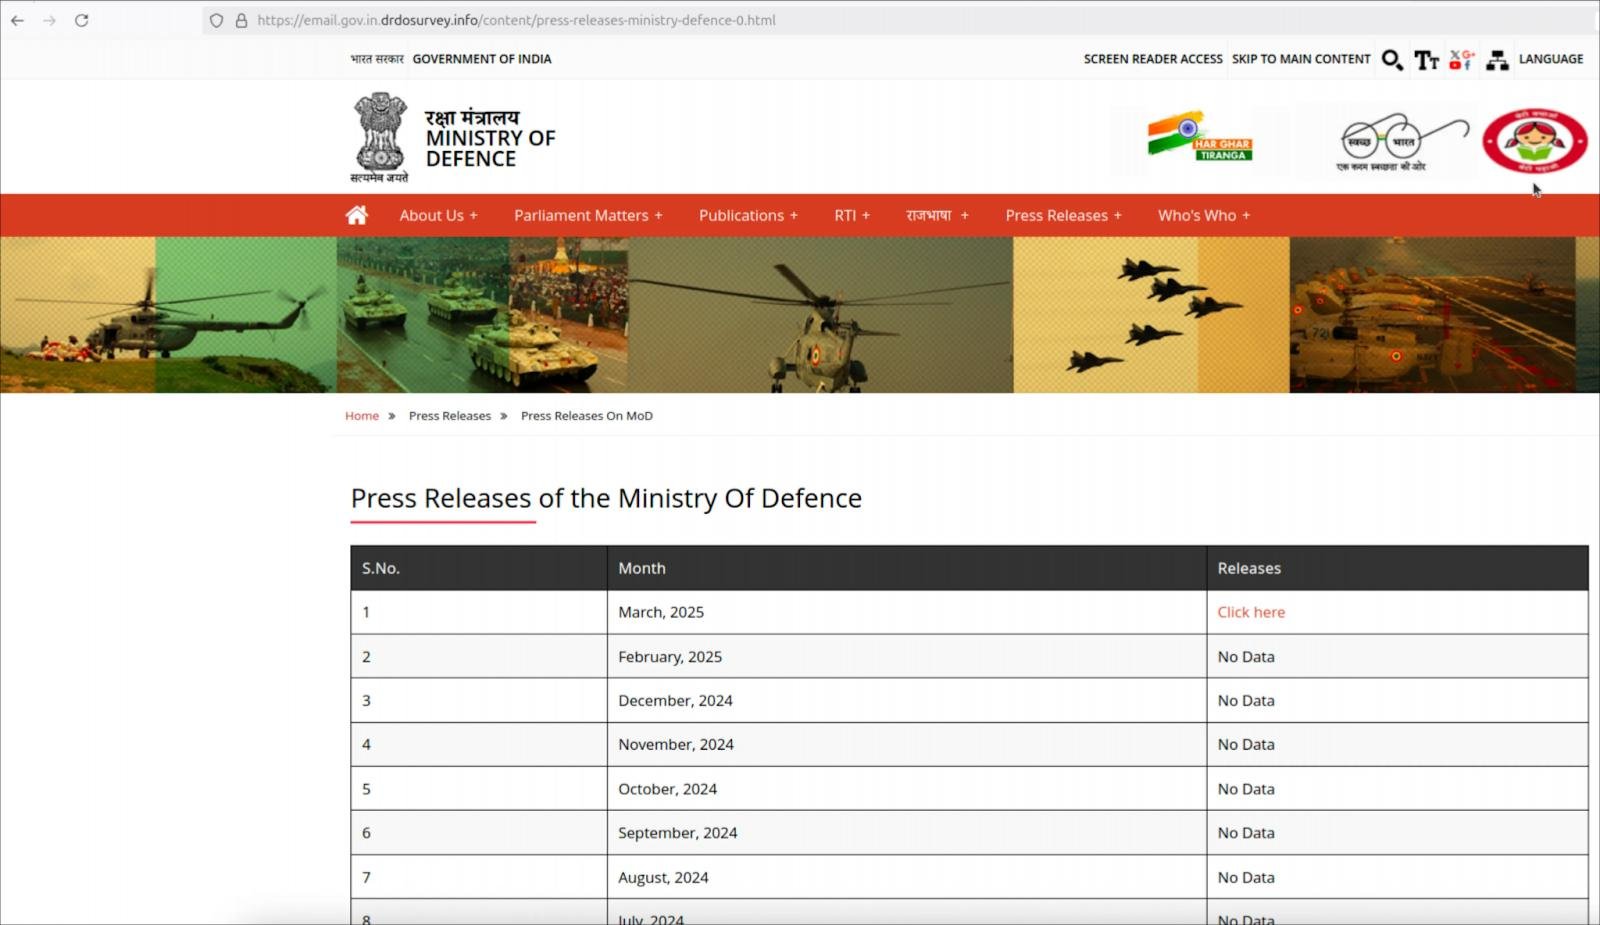
Исследователи из Hunt.io заметили кампанию, которую связывают с группировкой APT36 (она же Transparent Tribe, ссылаются на Пакистан). Хакеры сделали сайт, выдающий себя за страницу Минобороны Индии, с якобы официальным пресс-релизом.


Когда пользователь заходит на этот сайт, первым делом определяется его ОС, а затем — жертва направляется по нужному сценарию:

  • На Windows — подсовывается «предупреждение об ограничениях доступа» с кнопкой «Продолжить». Клик по ней — и в буфер копируется команда MSHTA, которую просят вставить в Run и запустить. Команда тянет .NET-загрузчик, а пользователю показывают подставной PDF.
  • На Linux — подсовывается CAPTCHA со злосчастной кнопкой «Я не робот». Клик — и в буфер копируется шелл-команда. Жертве объясняют: нажми Alt+F2, вставь команду и нажми Enter. Всё — дело сделано.

Сейчас Linux-скрипт не делает ничего опасного — он просто тянет JPEG с сервера атакующих и открывает его фоном. Ни шпионажа, ни троянов. Но эксперты уверены: это тест. Вместо картинки можно в любой момент подгрузить скрипт с полноценной вредоносной нагрузкой.

Что делать?

Никогда не копируйте команды в терминал, если вы не уверены, за что они отвечают. Особенно если источник — это «подозрительный сайт с ошибкой». Один лишний Enter — и вы открываете дверь для всего: от кражи данных до полного захвата системы.

После запуска 5G мобильный интернет в России ускорился на 15-30%

После запуска 5G мобильный интернет в России ускорился в среднем на 15-30% по сравнению с LTE. Не гигабитная телепортация, которую рисовали в презентациях, но сайты и видео уже должны загружаться бодрее, следует из данных операторов и экспертов. «Мегафон» оценил средний прирост скорости в 18-20%, а «Билайн» зафиксировал ускорение до 30%.

По данным сервиса «Мегабитус», основанным на сотнях тысяч пользовательских замеров, средний показатель вырос примерно на 15%. Эксперты «Телеком биржи» говорят примерно о 20%, отмечают «Ведомости».

Отдельные результаты выглядят заметно веселее. В Екатеринбурге Т2 разогнал 5G до 644 Мбит/с, а другие операторы показали от 360 Мбит/с. В некоторых локациях новая сеть уже оказывается быстрее LTE в четыре-пять раз.

Почему тогда общий прирост гораздо скромнее? Пока российский 5G работает в режиме Non-Standalone и использует частоты и инфраструктуру LTE. Это нормальный первый этап: операторам не приходится сразу строить полностью новую сеть, но и максимальные возможности технологии остаются на потом. Полноценный standalone 5G, по оценкам экспертов, обеспечивает в среднем на 62% более высокую скорость загрузки.

Коммерческие сети пятого поколения заработали 11 сентября в 16 городах с потенциальным охватом около 10 млн человек. Покрытие пока точечное, поэтому скорость зависит от расстояния до базовой станции, её нагрузки и того, успел ли пользователь вообще попасть в зону 5G.

Следующий большой рывок ожидается с 2027 года, когда операторы начнут запускать гигабитные сети в диапазоне 4,63-4,99 ГГц на российских базовых станциях. Владельцам Android доступ обещают открыть в ближайшее время. Пользователям iPhone остаётся ждать решения Apple, Минцифры уже ведёт переговоры.

RSS: Новости на портале Anti-Malware.ru