


Core Werewolf атакует оборонку России и Беларуси через PDF-приманки

Core Werewolf атакует оборонку России и Беларуси через PDF-приманки

Core Werewolf атакует оборонку России и Беларуси через PDF-приманки

Эксперты департамента киберразведки компании F6 зафиксировали новую волну активности хакерской группировки Core Werewolf, которая традиционно охотится за российскими и белорусскими военными структурами. Основная цель — организации, связанные с оборонкой и критической инфраструктурой.

Core Werewolf известна с августа 2021 года. В арсенале — всё те же инструменты: UltraVNC и MeshCentral, которые позволяют злоумышленникам получать удалённый доступ к заражённым устройствам.

Как прошла последняя атака

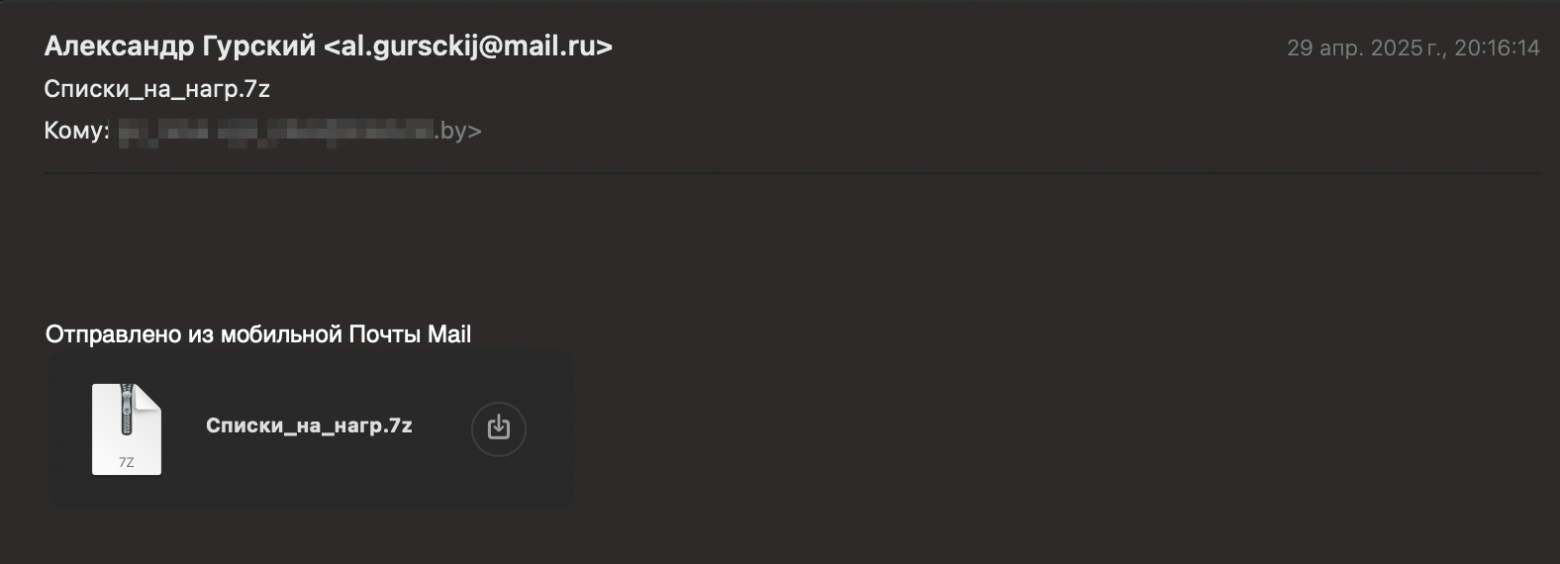
2 мая 2025 года на одну из публичных песочниц был загружен .eml-файл. Письмо датировано 29 апреля и отправлено с адреса al.gursckj@mail[.]ru. Во вложении — защищённый паролем архив с названием «Списки_на_нагр.7z». F6 сразу сопоставили его со стилем и техникой Core Werewolf.


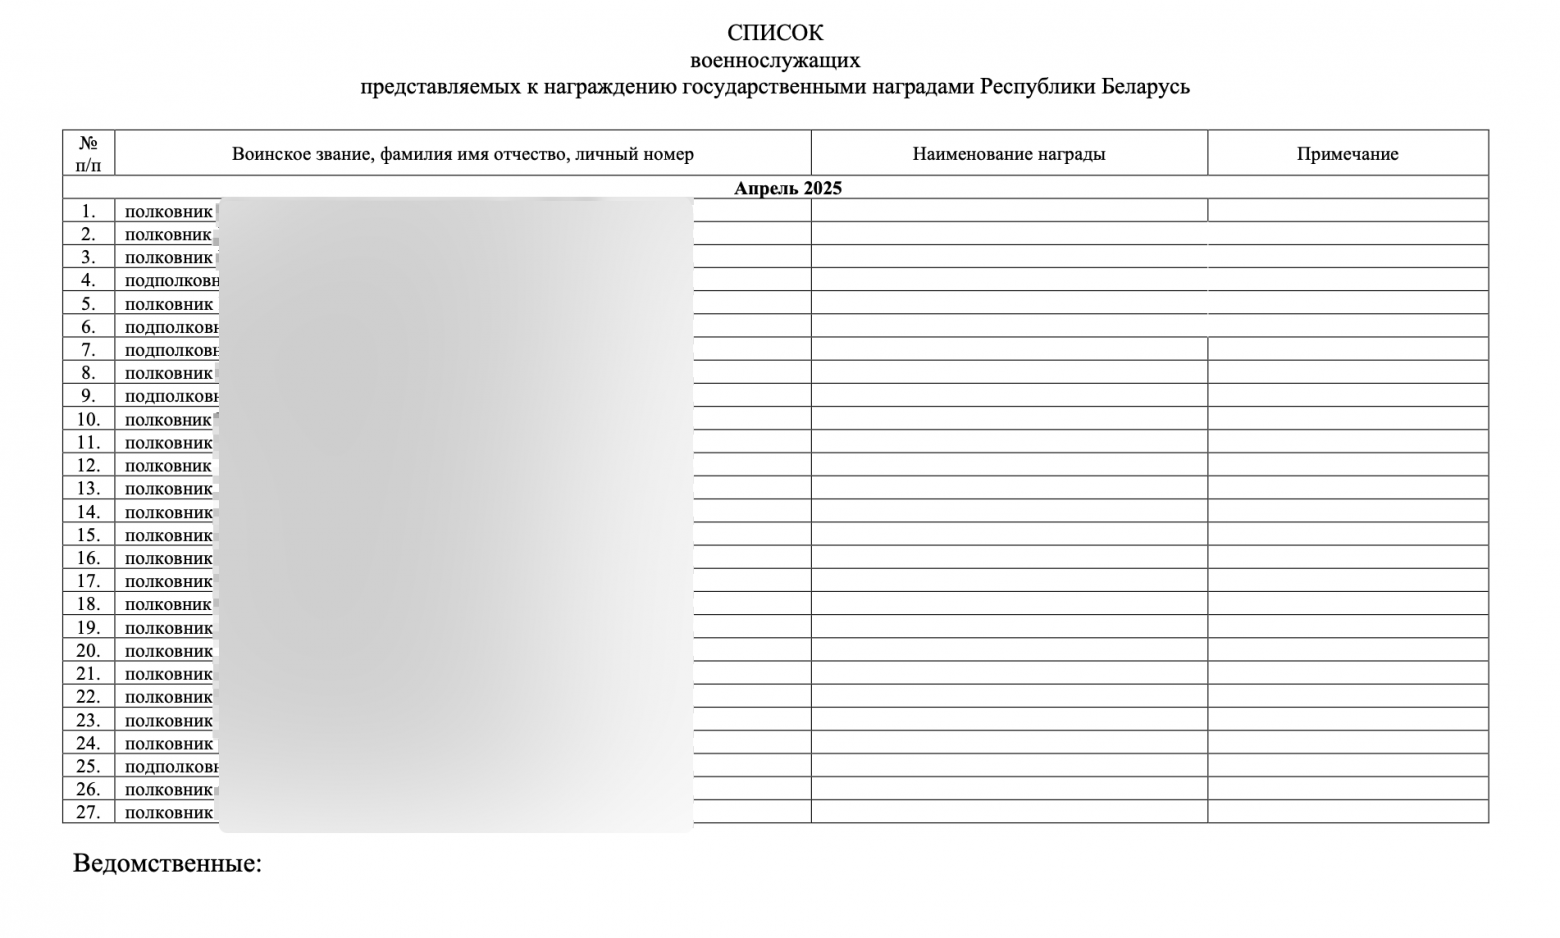
Внутри архива оказался исполняемый файл с длинным бюрократическим названием: «Списки на уточнение вс представляемых к награждению гос награды.exe». Это был дроппер — при запуске он распаковывает временные файлы и запускает PDF-документ-приманку с таким же названием, чтобы не вызывать подозрений. В это же время в фоне стартует CMD-скрипт, запускающий вредоносную цепочку.

Первым в дело вступает crawl.cmd: он достаёт содержимое из скрытого архива и передаёт управление скрипту kingdom.bat. Тот формирует конфигурационный файл для UltraVNC (ultravnc.ini), где уже всё подготовлено:

  • задан пароль,
  • включён перенос файлов,
  • разрешён удалённый вход,
  • отключён запрос подтверждения подключения.

Далее запускается mosque.bat: он убивает процессы UltraVNC (если они уже запущены), проверяет соединение с C2-сервером stroikom-vl[.]ru, а затем запускает клиента VNC под видом процесса Sysgry.exe.

Формат с «наградными списками» — не новинка. Ранее Core Werewolf уже использовала похожие приманки: документы с военными координатами, списками объектов, докладами и прочими якобы «официальными» файлами.


Атака от 17 апреля: ещё один артефакт

F6 также обнаружила другой подозрительный файл — undoubtedly.exe, загруженный на VirusTotal. Он тоже связан с Core Werewolf и, судя по всему, применялся против российских военных структур.

Внутри дроппера — очередной PDF-документ: «Отсканированные документы_785_Выписка по противнику_по_состоянию_на_04_14_к_докладу.pdf». Типичная военная тематика.

Также распаковывался скрипт conscience.cmd, запускающий аналогичную вредоносную цепочку:

  • exception.bat;
  • divine.bat;
  • C2 — ubzor[.]ru;
  • всё тот же UltraVNC в роли основного инструмента удалённого доступа.

Подробности атаки — в отчёте на платформе F6 Malware Detonation Platform.

Индикаторы компрометации — в блоге компании F6 на «Хабре».

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru