


Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

На арену вышла свежая MaaS-платформа SuperCard X, и, похоже, она всерьёз нацелилась на владельцев Android-смартфонов. Схема изощрённая: через NFC SuperCard X позволяет мошенникам расплачиваться в магазинах и даже снимать деньги в банкоматах, используя украденные данные платёжных карт.

За этой платформой стоят группировки, говорящие на китайском языке, а сам инструмент напоминает старые знакомые проекты NFCGate и NGate, которые уже не раз светились в атаках. И да, всё это доступно как сервис: реклама идёт в Telegram, там же — поддержка для «клиентов».

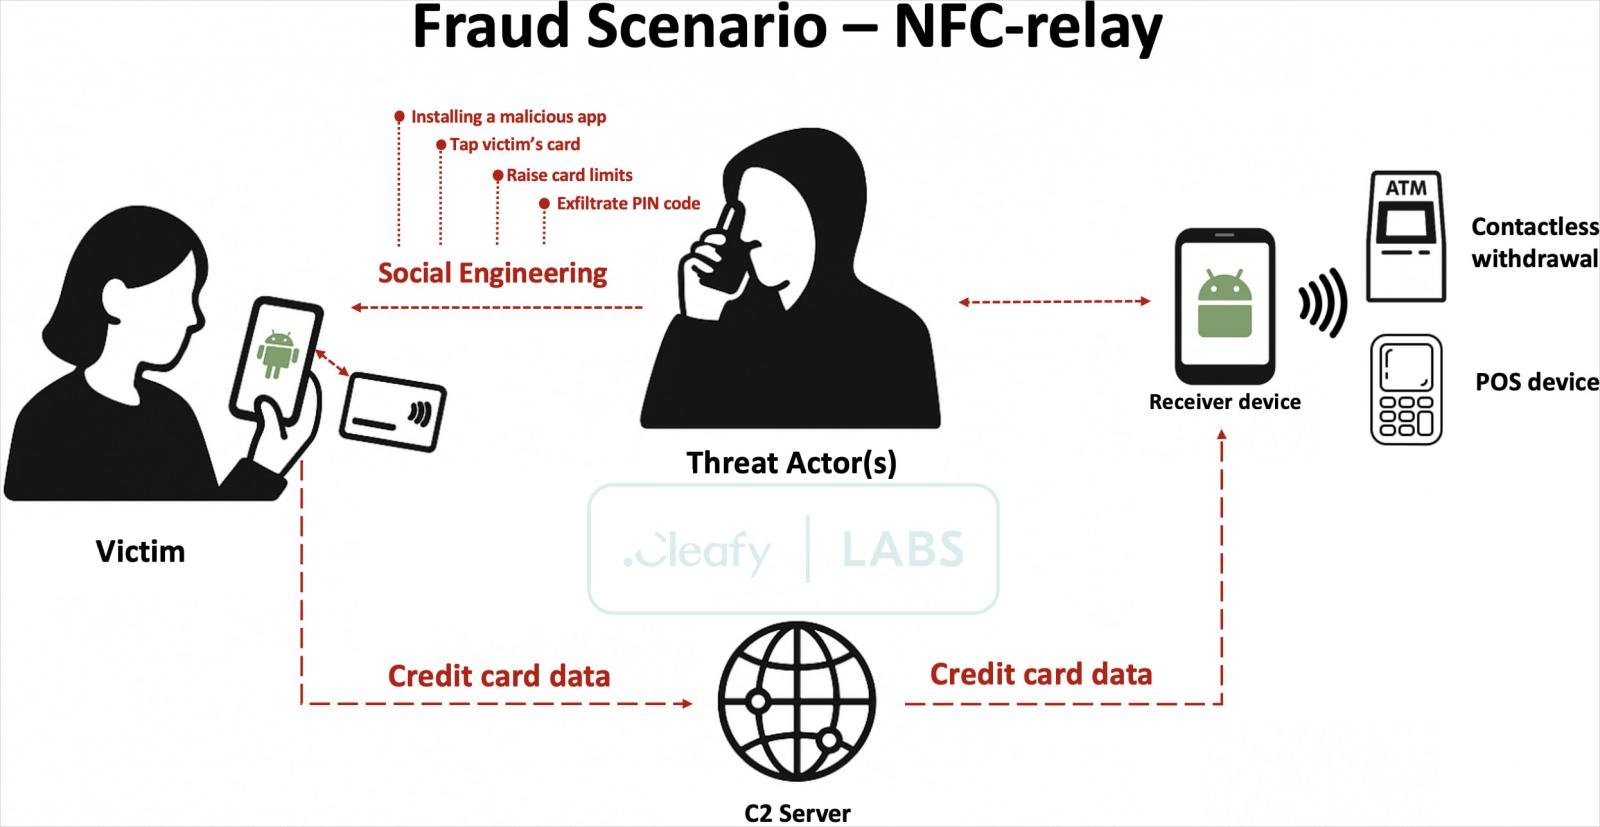
Всё начинается с банального фишинга: жертва получает СМС или сообщение в WhatsApp (принадлежит признанной в России экстремистской и запрещённой корпорации Meta) якобы от своего банка — мол, была подозрительная транзакция, срочно звоните по номеру. На другом конце провода — фейковый сотрудник банка. Он методично вытягивает из человека данные карты, ПИН-код и даже уговаривает снять лимиты через мобильный банк.

Потом идёт следующий шаг: «Для вашей же безопасности установите приложение Reader». Это, конечно, не защита, а заражённая программа с SuperCard X внутри.


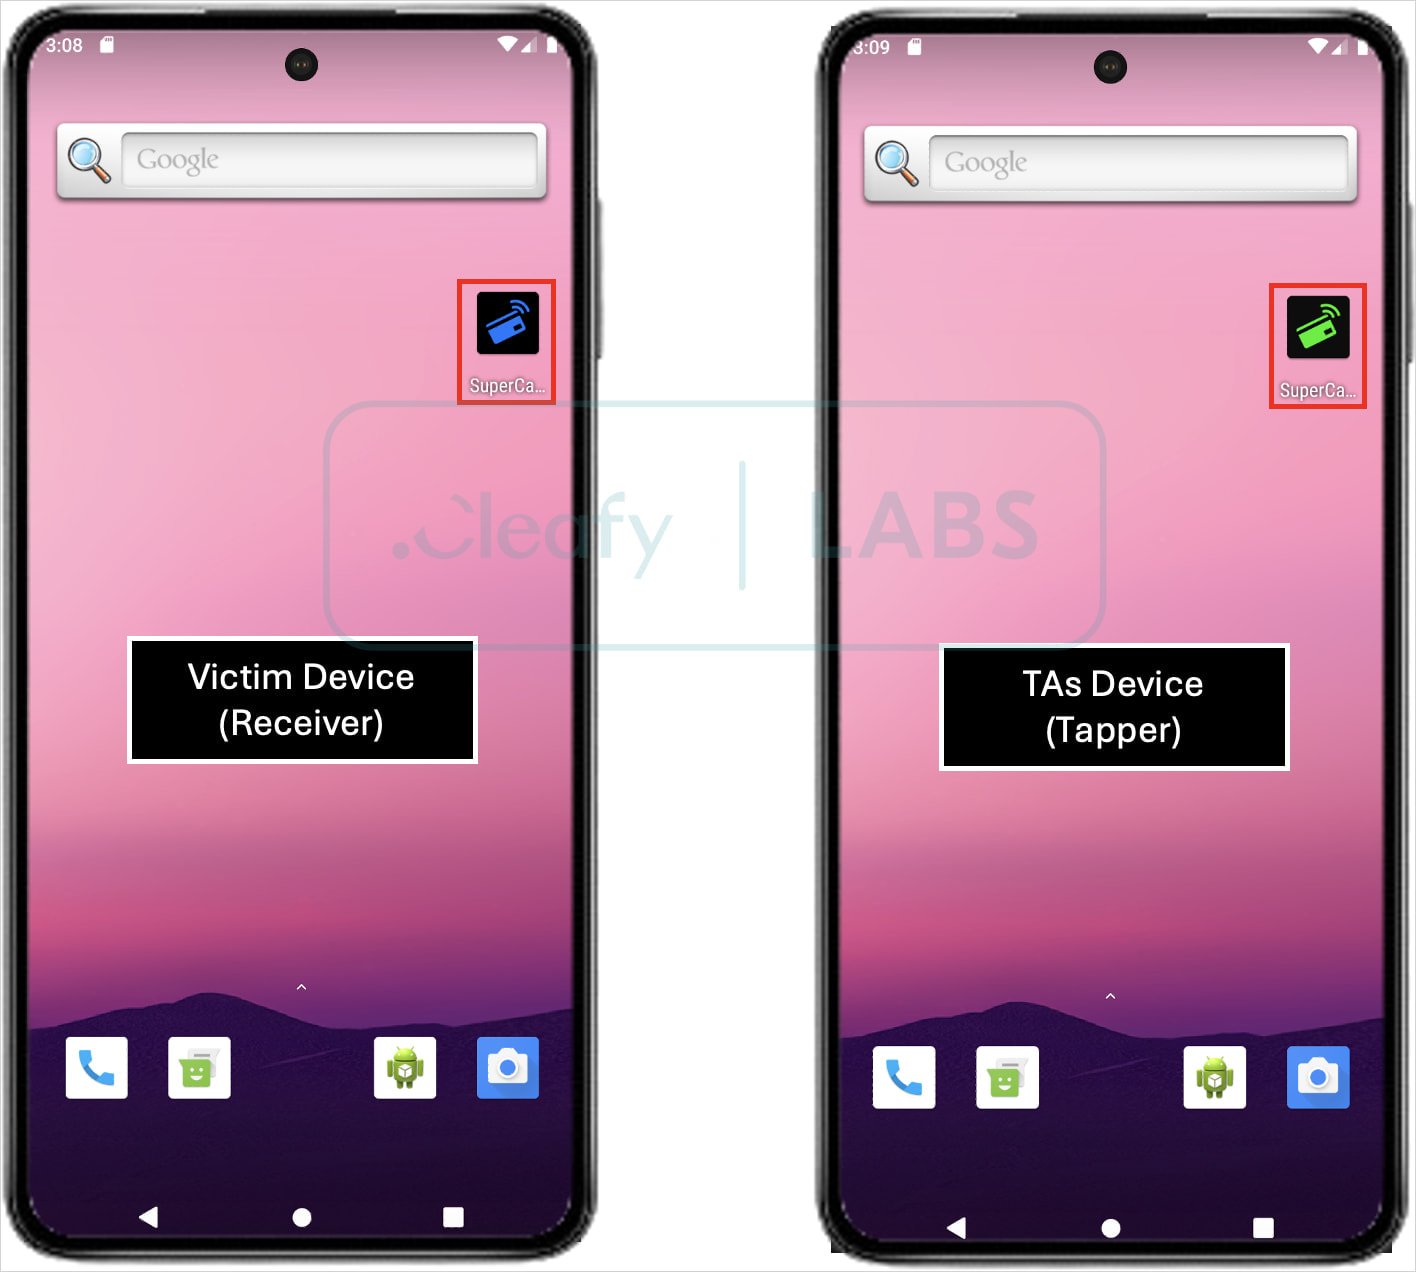
Приложение при установке почти ничего не требует — только доступ к NFC. Как только пользователь подносит карту к телефону «для проверки», данные с чипа считываются и утекают злоумышленникам.

На стороне атакующих — второе Android-устройство и специальное приложение Tapper, которое превращает смартфон в «эмулятор» платёжной карты. Это позволяет легко расплачиваться в магазинах или снимать деньги, причём мелкие суммы проходят без подозрений: для банков всё выглядит легально.


По данным исследователей из компании Cleafy, SuperCard X пока вообще не обнаруживается антивирусами — даже на VirusTotal. Всё благодаря «чистой» установке без лишних разрешений и агрессивных трюков вроде наложения экранов.

Кроме того, SuperCard X умеет грамотно шифровать связь с C2-серверами с помощью mTLS — это защищает как от перехвата, так и от анализа безопасности.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru