


Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

На арену вышла свежая MaaS-платформа SuperCard X, и, похоже, она всерьёз нацелилась на владельцев Android-смартфонов. Схема изощрённая: через NFC SuperCard X позволяет мошенникам расплачиваться в магазинах и даже снимать деньги в банкоматах, используя украденные данные платёжных карт.

За этой платформой стоят группировки, говорящие на китайском языке, а сам инструмент напоминает старые знакомые проекты NFCGate и NGate, которые уже не раз светились в атаках. И да, всё это доступно как сервис: реклама идёт в Telegram, там же — поддержка для «клиентов».

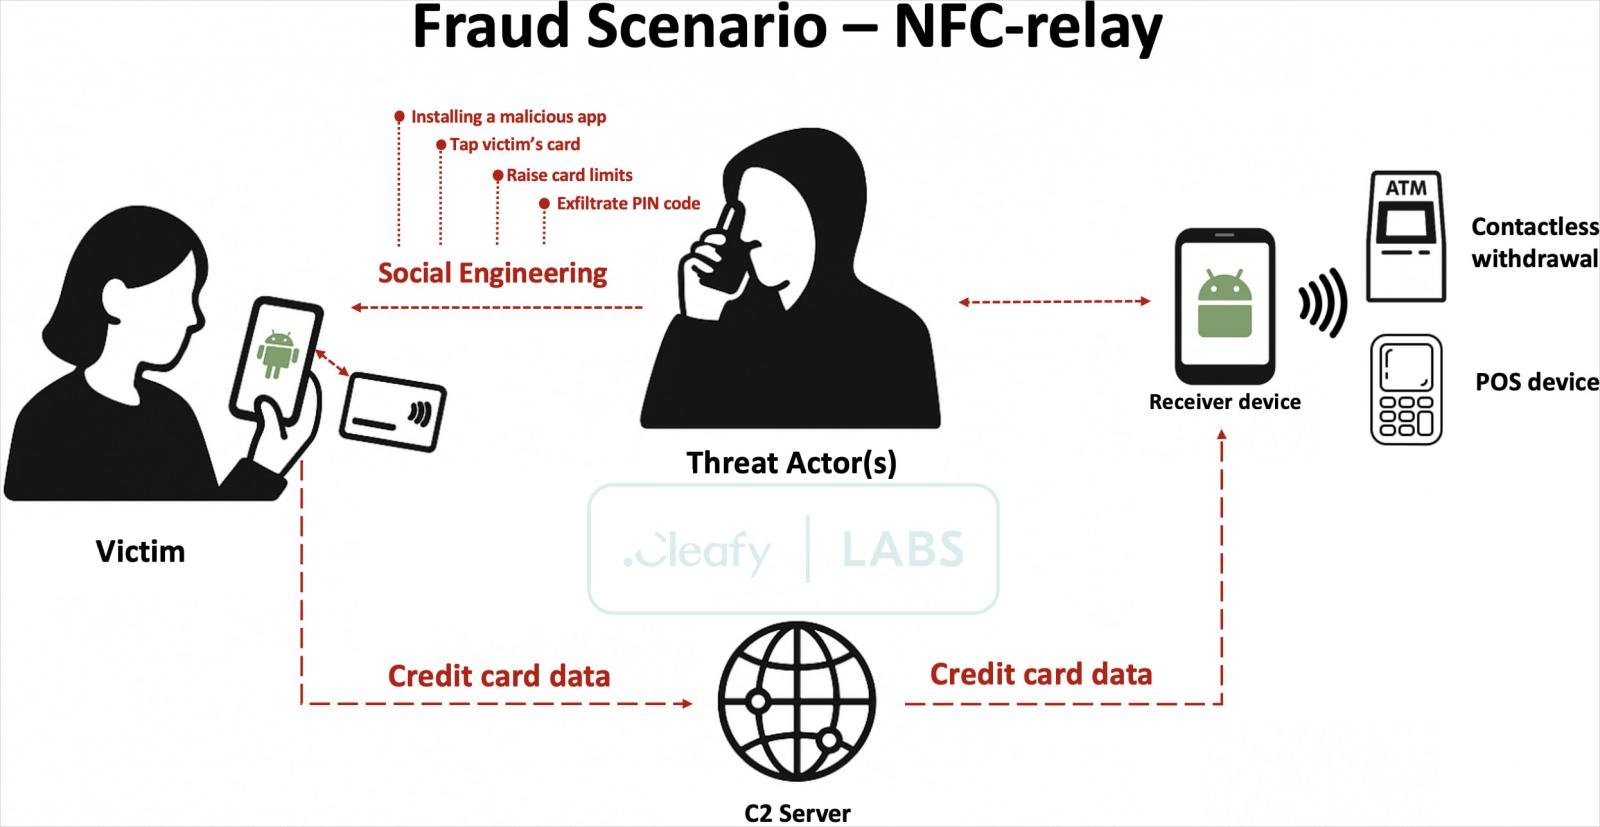
Всё начинается с банального фишинга: жертва получает СМС или сообщение в WhatsApp (принадлежит признанной в России экстремистской и запрещённой корпорации Meta) якобы от своего банка — мол, была подозрительная транзакция, срочно звоните по номеру. На другом конце провода — фейковый сотрудник банка. Он методично вытягивает из человека данные карты, ПИН-код и даже уговаривает снять лимиты через мобильный банк.

Потом идёт следующий шаг: «Для вашей же безопасности установите приложение Reader». Это, конечно, не защита, а заражённая программа с SuperCard X внутри.


Приложение при установке почти ничего не требует — только доступ к NFC. Как только пользователь подносит карту к телефону «для проверки», данные с чипа считываются и утекают злоумышленникам.

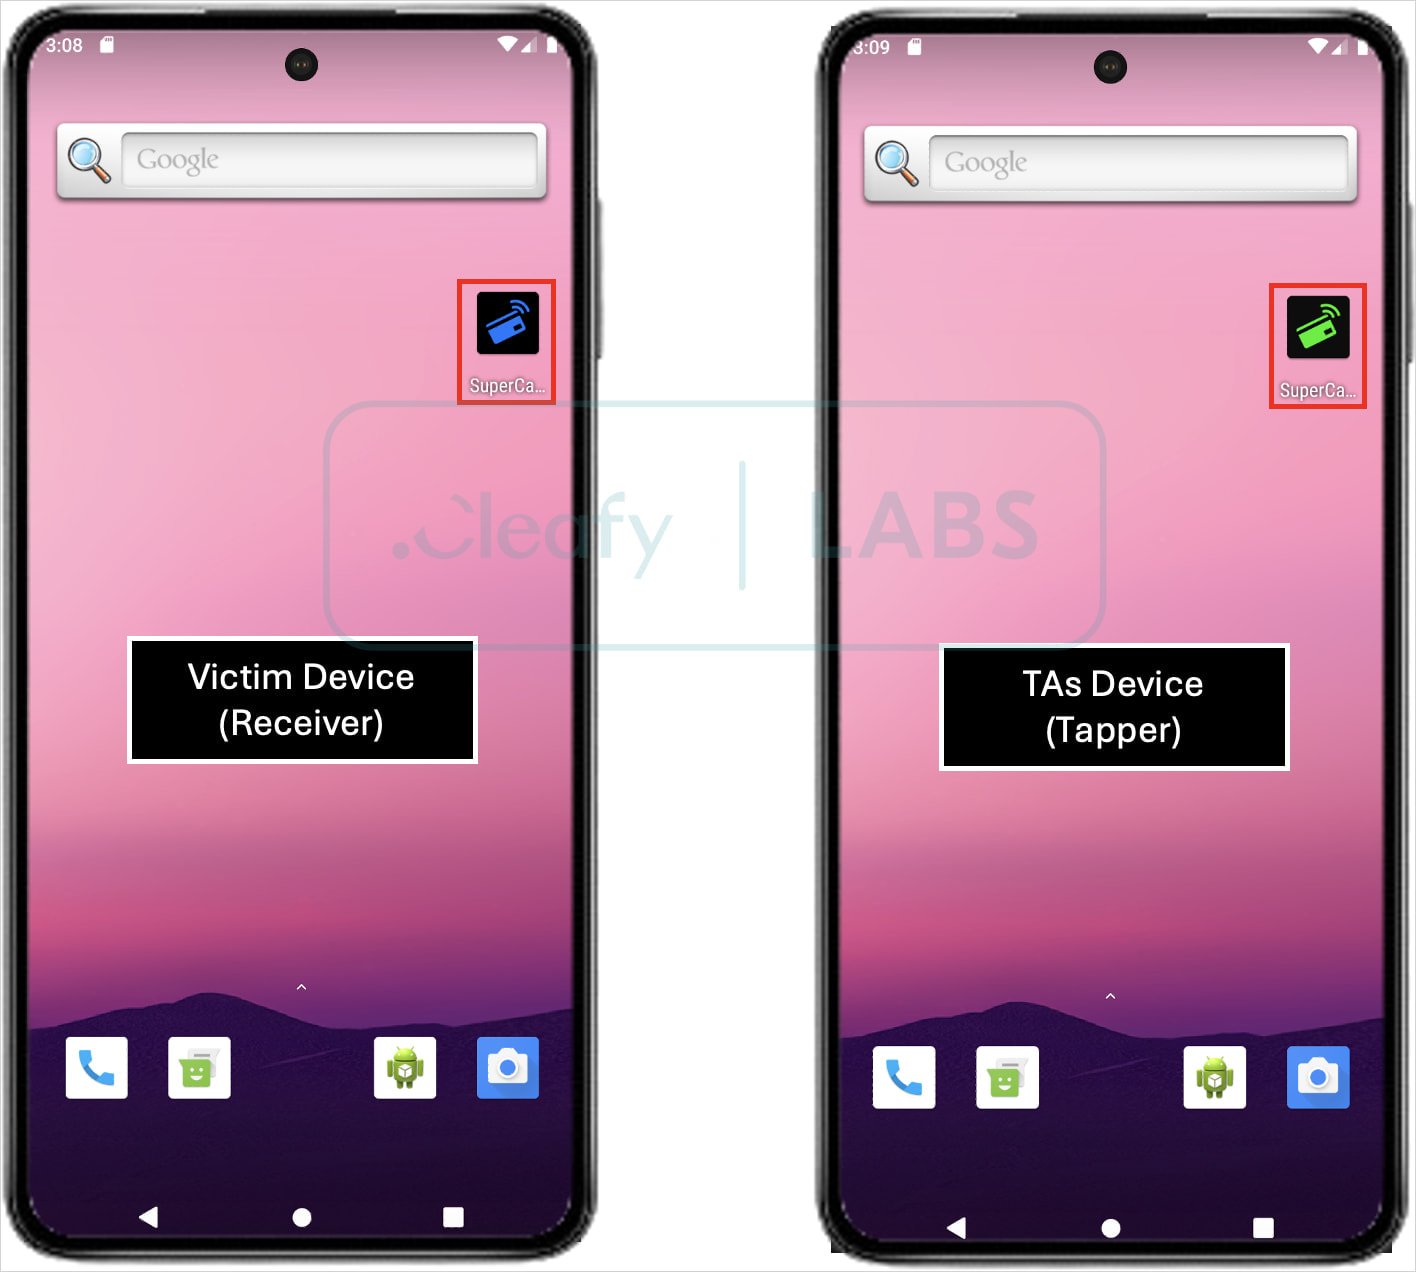
На стороне атакующих — второе Android-устройство и специальное приложение Tapper, которое превращает смартфон в «эмулятор» платёжной карты. Это позволяет легко расплачиваться в магазинах или снимать деньги, причём мелкие суммы проходят без подозрений: для банков всё выглядит легально.


По данным исследователей из компании Cleafy, SuperCard X пока вообще не обнаруживается антивирусами — даже на VirusTotal. Всё благодаря «чистой» установке без лишних разрешений и агрессивных трюков вроде наложения экранов.

Кроме того, SuperCard X умеет грамотно шифровать связь с C2-серверами с помощью mTLS — это защищает как от перехвата, так и от анализа безопасности.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru