


Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

На арену вышла свежая MaaS-платформа SuperCard X, и, похоже, она всерьёз нацелилась на владельцев Android-смартфонов. Схема изощрённая: через NFC SuperCard X позволяет мошенникам расплачиваться в магазинах и даже снимать деньги в банкоматах, используя украденные данные платёжных карт.

За этой платформой стоят группировки, говорящие на китайском языке, а сам инструмент напоминает старые знакомые проекты NFCGate и NGate, которые уже не раз светились в атаках. И да, всё это доступно как сервис: реклама идёт в Telegram, там же — поддержка для «клиентов».

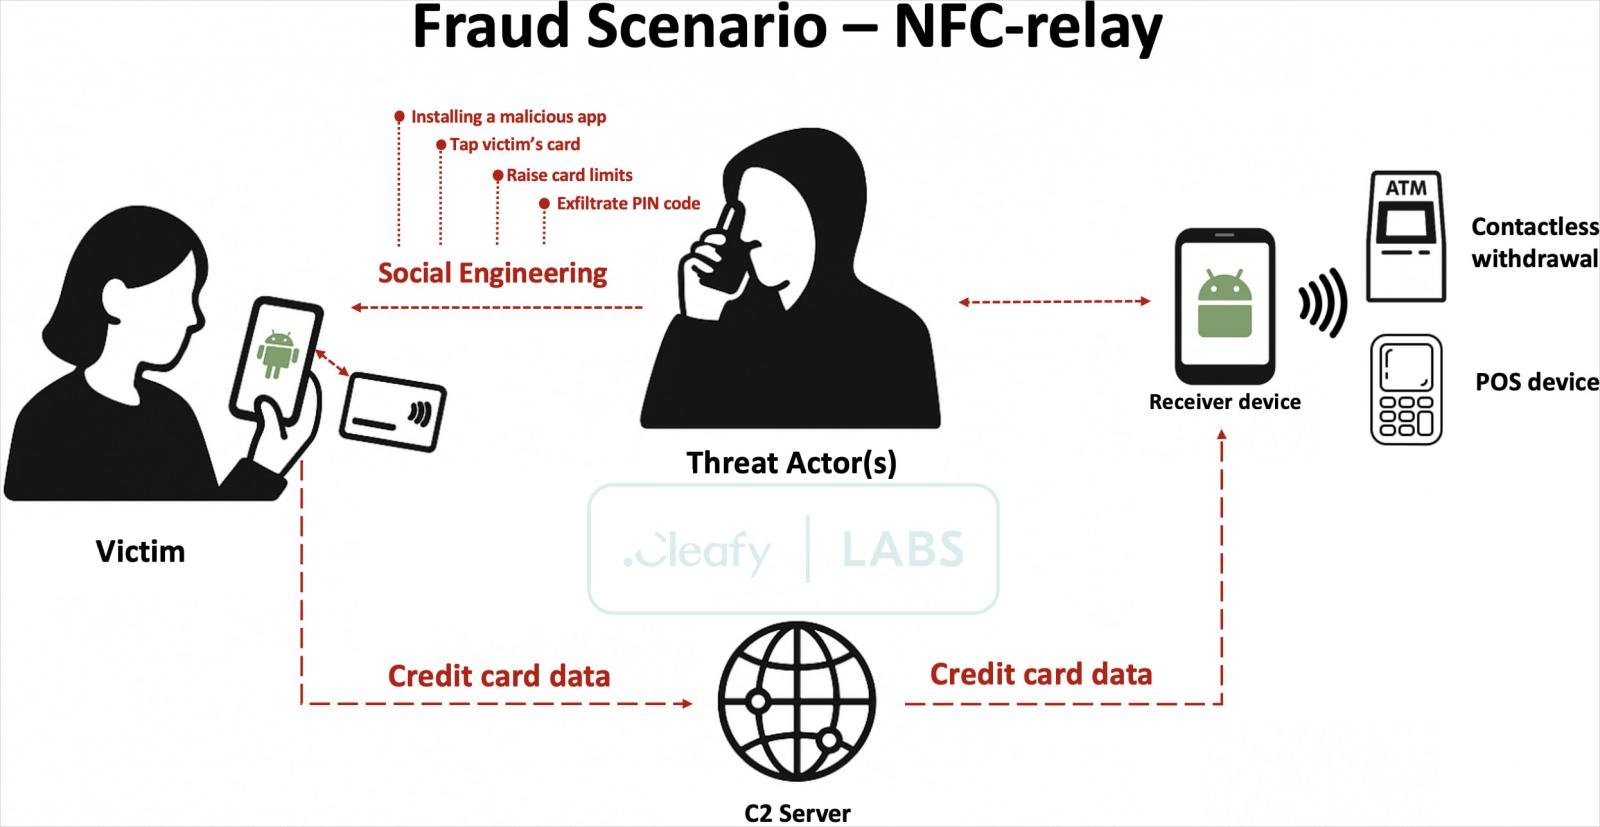
Всё начинается с банального фишинга: жертва получает СМС или сообщение в WhatsApp (принадлежит признанной в России экстремистской и запрещённой корпорации Meta) якобы от своего банка — мол, была подозрительная транзакция, срочно звоните по номеру. На другом конце провода — фейковый сотрудник банка. Он методично вытягивает из человека данные карты, ПИН-код и даже уговаривает снять лимиты через мобильный банк.

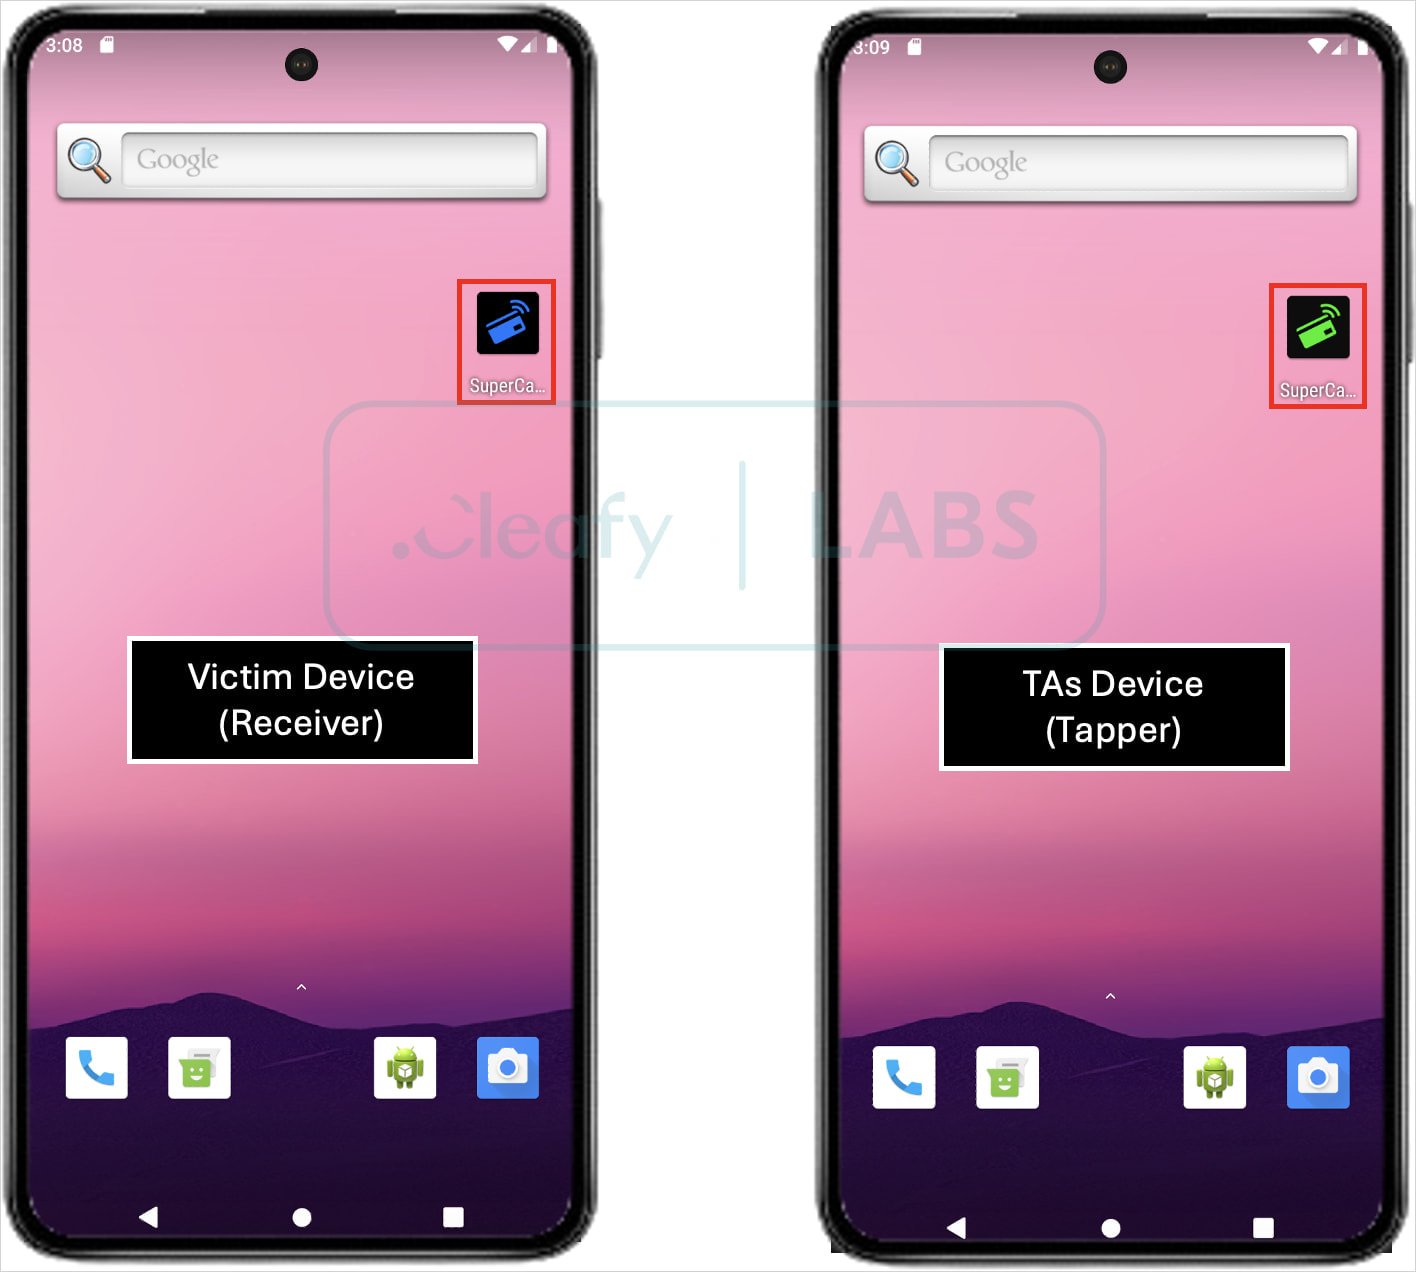
Потом идёт следующий шаг: «Для вашей же безопасности установите приложение Reader». Это, конечно, не защита, а заражённая программа с SuperCard X внутри.


Приложение при установке почти ничего не требует — только доступ к NFC. Как только пользователь подносит карту к телефону «для проверки», данные с чипа считываются и утекают злоумышленникам.

На стороне атакующих — второе Android-устройство и специальное приложение Tapper, которое превращает смартфон в «эмулятор» платёжной карты. Это позволяет легко расплачиваться в магазинах или снимать деньги, причём мелкие суммы проходят без подозрений: для банков всё выглядит легально.


По данным исследователей из компании Cleafy, SuperCard X пока вообще не обнаруживается антивирусами — даже на VirusTotal. Всё благодаря «чистой» установке без лишних разрешений и агрессивных трюков вроде наложения экранов.

Кроме того, SuperCard X умеет грамотно шифровать связь с C2-серверами с помощью mTLS — это защищает как от перехвата, так и от анализа безопасности.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru