


В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

Изменена одна из дефолтных настроек Microsoft 365: элементы управления ActiveX в Windows-приложениях Word, Excel, PowerPoint и Visio теперь будут отключены, и никакой нотификации при этом пользователи не увидят.

Обновление пока доступно в виде бета и развертывается как превью там, где установлены пакеты версии 2504 (сборка 18730.20030) и выше. Такое же изменение в прошлом году реализовали в Office 2024 — по соображениям безопасности.

Отключение фреймворка по умолчанию блокирует создание новых объектов ActiveX, а также возможность взаимодействия с существующими. При открытии файла вверху появится сообщение о блокировке:


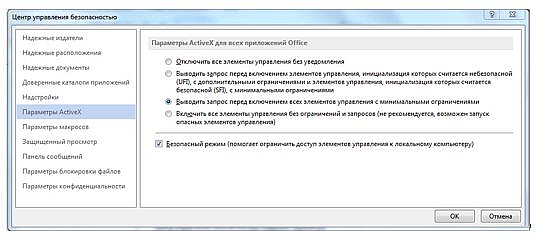
Прежняя дефолтная настройка «Выводить запрос перед включением всех элементов управления с минимальными ограничениями» предполагала, что юзер отдает себе отчет о рисках, связанных с выдачей разрешения: запуск ActiveX с минимальными ограничениями провоцирует злоупотребления и открывает систему для атак.

В случае нужды ActiveX можно включить через Центр управления безопасностью — при наличии разрешения админа на доступ. При этом изменение настроек (Файл > Параметры > Центр управления безопасностью > Настройки > Параметры ActiveX) будет применено ко всем офисным приложениям списка.


Не исключено, что в итоге ActiveX постигнет судьба VBScript, который Microsoft решила упразднить, чтобы закрыть популярную лазейку для установки вредоносных программ.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru