


Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Компания Google анонсировала выпуск Sec-Gemini v1 — экспериментальной большой языковой модели (БЯМ, LLM), способной повысить эффективность рабочих процессов SecOps в условиях роста сложности киберугроз, использующих ИИ.

Построенный на основе LLM Gemini новый специализированный помощник обладает возможностью формирования рассуждений и по запросу выводит обработанную информацию, включая данные киберразведки (CTI), почти в реальном времени.

Необходимые для анализа сведения Sec-Gemini черпает из множества источников, таких как Google Threat Intelligence (GTI), свободная база уязвимостей в opensource-проектах (OSV) и Mandiant Threat Intelligence.

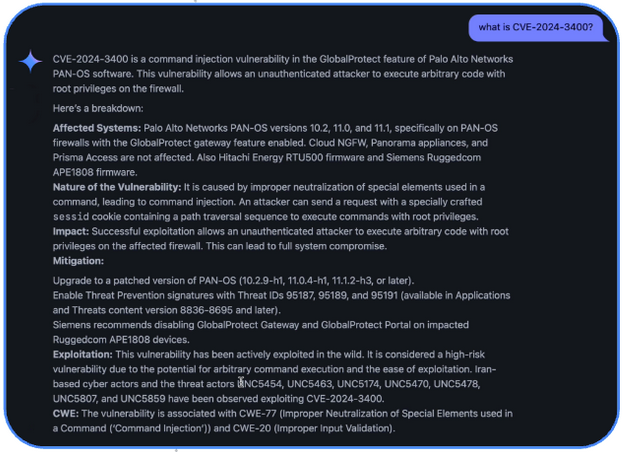
В качестве иллюстрации практической ценности LLM, заточенной под нужды ИБ, разработчики привели ее реакцию на вопрос о Salt Typhoon. ИИ-модель не только правильно идентифицировала кибергруппу, но также перечислила все характерные техники и тактики, а потом по просьбе юзера детализировала упомянутую в описании уязвимость.


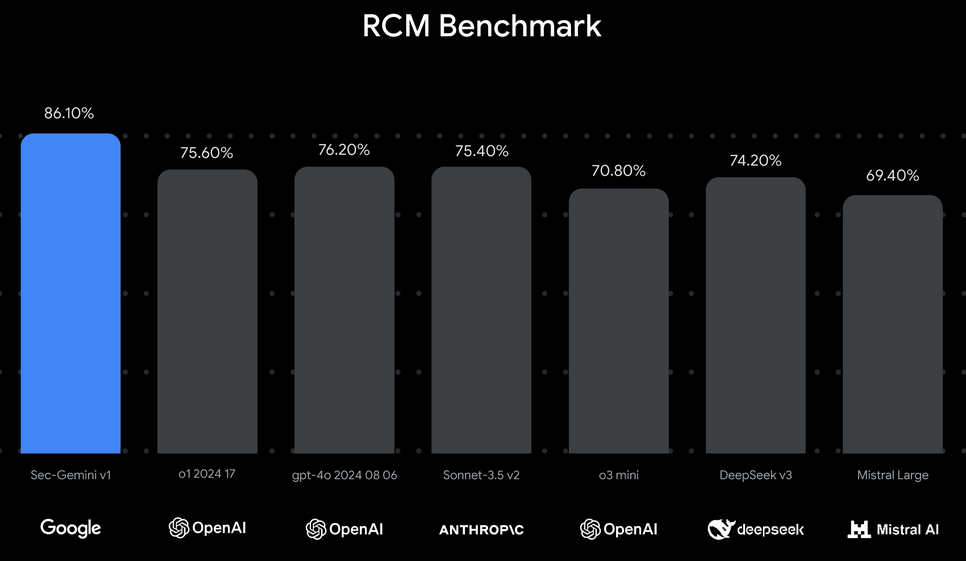
Тестирование Sec-Gemini v1 по CTI-MCQ (стандартный набор вопросов для LLM с многовариантным ответом) и CTI-RCM (умение интерпретировать описания уязвимостей, определять первопричину и классифицировать по CWE) показало результаты как минимум на 10,5% лучше в сравнении с потенциальными конкурентами.


В Google убеждены: развивать кибербез на основе ИИ, чтобы дать достойный отпор противнику, тоже взявшему на вооружение ИИ, можно лишь объединенными усилиями участников рынка. С этой целью было решено открыть доступ к новой LLM ограниченному кругу исследователей — организаций, профессионалов и НКО.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru