


Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Исследователи наткнулись на очередной пример коммерческого сталкерского софта для Android, который не только мастерски скрывается на устройствах, но и делает процесс удаления почти невозможным, требуя от пользователя специальный пароль.

Приложение маскируется под стандартные системные настройки, скрывая свою иконку на главном экране и используя функции Android, предназначенные для администрирования устройств и наложения окон.

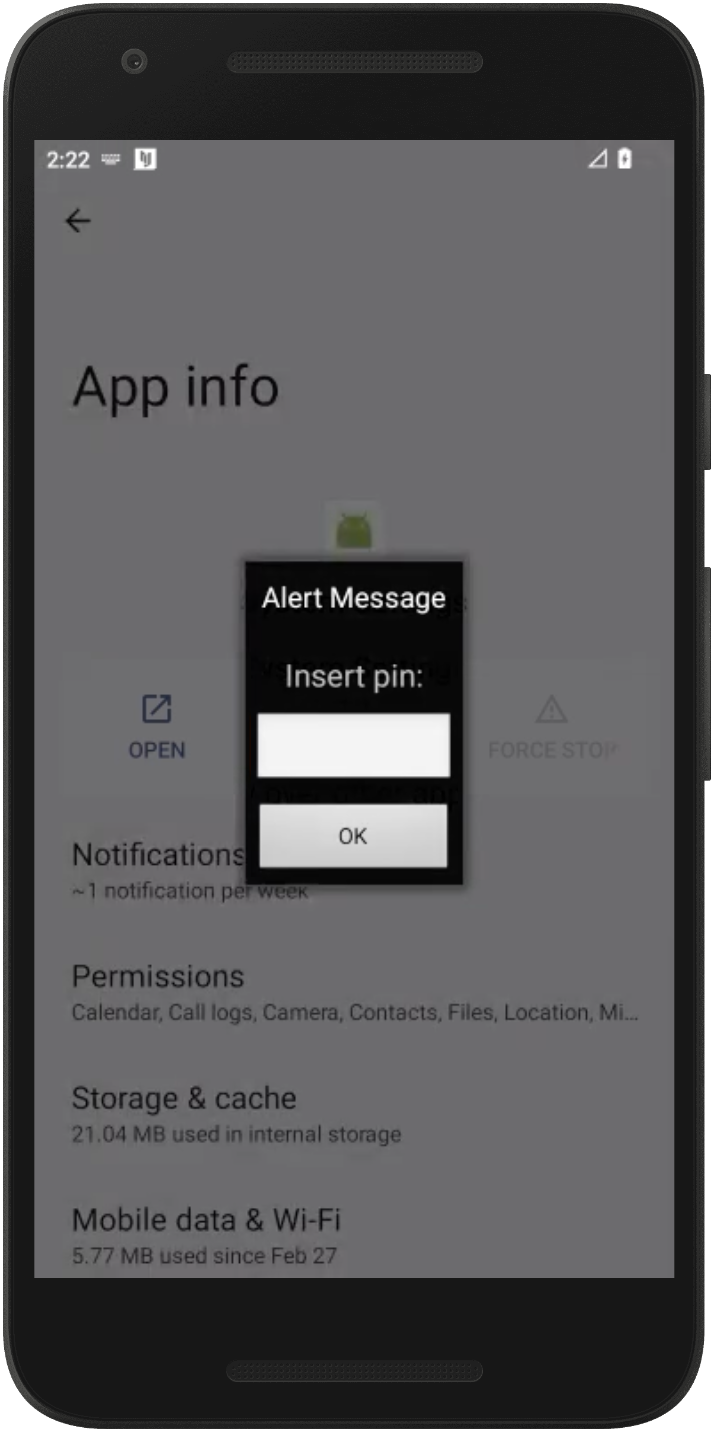
Оно запрашивает разрешение на «наложение окон поверх других приложений», а затем блокирует попытки удаления, выводя всплывающее окно с запросом пароля, который использовался при установке приложения.


При попытке деактивировать или удалить программу через системные настройки, жертва сталкивается с запросом пароля. Неправильная комбинация приводит к возврату на главный экран, полностью блокируя доступ к удалению.

Специалисты TechCrunch предлагают перезагрузить устройство в безопасном режиме (safe mode) — в этом случае загружаются только системные приложения, а сторонние (в том числе шпионские) не запускаются. Это позволяет обойти защиту и удалить программу.

  1. Войти в безопасный режим:
    • Зажать кнопку питания до появления меню.
    • Долгое нажатие на кнопку «Выключить» вызовет запрос на перезапуск в безопасном режиме. Подтвердите действие.
    • После перезапуска вы увидите надпись «Safe mode» на экране.
  1. Отключить права администратора устройства:
    • Перейдите в настройки → Безопасность → Администраторы устройства.
    • Найдите неизвестное приложение и отключите его.
  1. Удалить приложение:
    • Откройте настройки → Приложения.
    • Найдите подозрительное приложение (например, «System Settings») и удалите его.
  1. Перезагрузите устройство в обычном режиме.

Удаление подобного софта даст понять злоумышленнику, что приложение больше не работает. Поэтому перед деинсталляцией важно иметь план безопасности — например, сменить пароли, выйти из аккаунтов, изменить код блокировки устройства и убедиться, что у третьих лиц больше нет физического доступа к телефону.

В Сеть утекли ранняя карта GTA VI и отменённые дополнения для GTA V

Поклонники GTA получили 192 ГБ цифровой археологии: в Сети появился массив внутренних данных Rockstar Games с ранними материалами GTA VI, вырезанным контентом GTA V и следами отменённых дополнений.

Как сообщает Tom’s Hardware, архив предположительно связан с масштабной утечкой 2022 года. Rockstar пока не подтверждала подлинность новых находок, поэтому часть выводов основана на анализе файлов энтузиастами.

Главным трофеем стала очень ранняя версия карты GTA VI, которую удалось запустить внутри GTA V. На ней видны черновые районы штата Леонида, частично созданные по спутниковым снимкам и панорамам Google Maps.

По версии исследователей, материалы относятся к 2014-2015 годам. Если датировка верна, Rockstar начала собирать мир GTA VI ещё до выхода GTA V на ПК.

В архиве также обнаружили контуры увеличенного Либерти-Сити для отменённого дополнения GTA V. Полноценного города там нет — только каркас, доступный через редактор CodeWalker.

Зато нашлись следы другого сюжетного DLC под названием Agent Trevor: гигантский подземный бункер, особняк, космический корабль и другие декорации. Rockstar, похоже, готовила для Тревора почти шпионский боевик, но GTA Online снова победила одиночный контент.

Отдельный подарок — вырезанные аудиозаписи. В одной сцене Брюси Киббуц из GTA IV разговаривает с Франклином, а в альтернативном финале Тревор врезается в резервуар с жидким азотом, замерзает и разлетается на куски.

В окончательной версии разработчики выбрали менее морозный, но не менее горячий вариант с нефтяной цистерной. Сама GTA VI должна выйти 19 ноября 2026 года. А пока фанаты уже играют в любимое развлечение серии: изучают то, что Rockstar вообще не собиралась им показывать.

RSS: Новости на портале Anti-Malware.ru