


В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

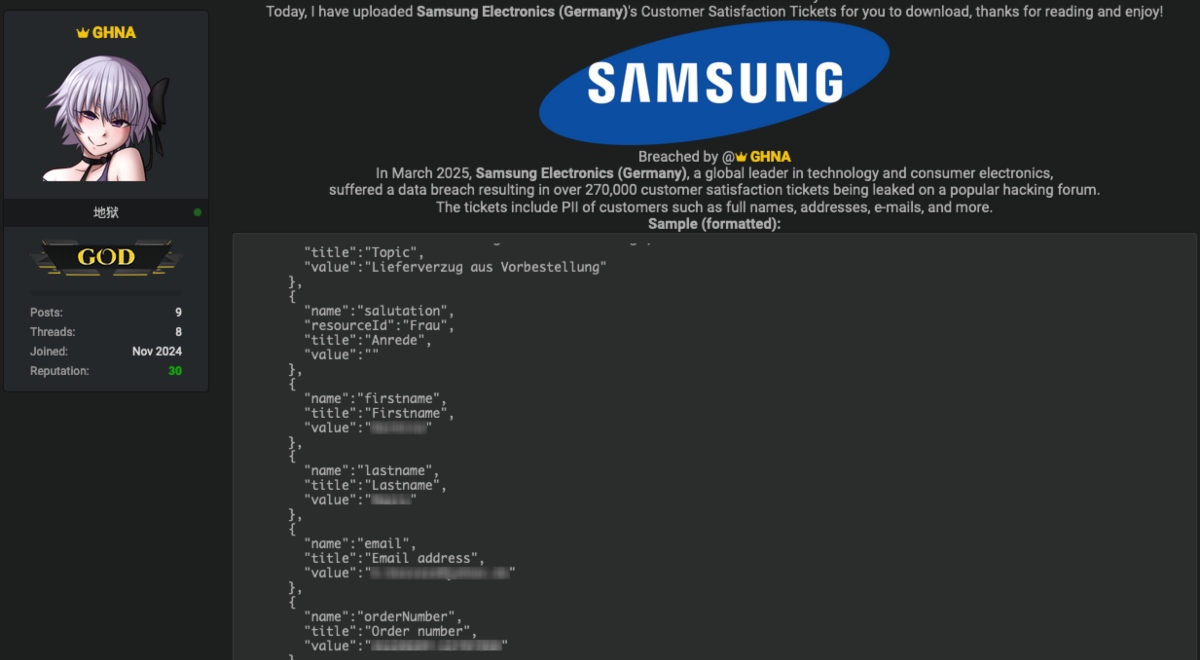
В открытый доступ выложен свежий дамп базы данных германского филиала Samsung — по словам автора публикации, более 270 тыс. клиентских заявок в техподдержку, с указанием полного имени, имейл и адреса проживания.

Как оказалось, утечку спровоцировала оплошность Spectos, местного помощника Samsung по мониторингу и улучшению качества сервиса. В 2021 году инфостилер Raccoon украл учетки у одного из сотрудников компании, и с тех пор их никто не удосужился заменить.

Этим теперь и воспользовался новый взломщик. В Cybernews ознакомились с выложенными в паблик образцами заявок и пришли к выводу, что это не фейк. Почти все записи датированы 2025 годом и помимо персональных данных содержат ID тикета, номер заказа и имейл агента Samsung.


В руках мошенников подобные данные позволят перехватить чужой заказ (к примеру, дорогой телевизор), воспользоваться чужим правом на гарантийный ремонт, а также проводить атаки на клиентов корейской компании с целью кражи паролей, одноразовых кодов доступа и платежных данных.

Используя ИИ-инструменты, злоумышленники смогут автоматизировать поиск подходящих мишеней (бессистемная база предлагается в свободное пользование), как и сами мошеннические операции, совершая тысячи попыток обмана каждый день.

Заметим, это далеко не первая утечка клиентских данных у Samsung. Более того, два года назад сотрудники компании по недомыслию слили корпоративные данные, включая исходные коды, ChatGPT, которым они на тот момент только начали пользоваться в рабочих процессах.

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru