


В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

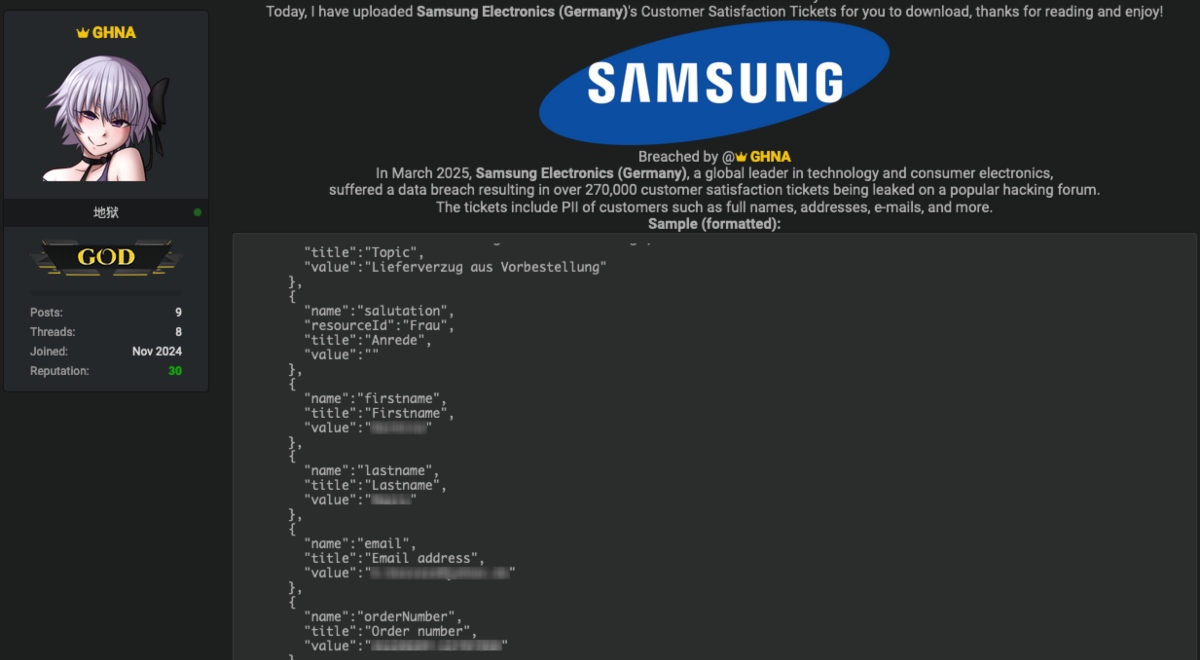
В открытый доступ выложен свежий дамп базы данных германского филиала Samsung — по словам автора публикации, более 270 тыс. клиентских заявок в техподдержку, с указанием полного имени, имейл и адреса проживания.

Как оказалось, утечку спровоцировала оплошность Spectos, местного помощника Samsung по мониторингу и улучшению качества сервиса. В 2021 году инфостилер Raccoon украл учетки у одного из сотрудников компании, и с тех пор их никто не удосужился заменить.

Этим теперь и воспользовался новый взломщик. В Cybernews ознакомились с выложенными в паблик образцами заявок и пришли к выводу, что это не фейк. Почти все записи датированы 2025 годом и помимо персональных данных содержат ID тикета, номер заказа и имейл агента Samsung.


В руках мошенников подобные данные позволят перехватить чужой заказ (к примеру, дорогой телевизор), воспользоваться чужим правом на гарантийный ремонт, а также проводить атаки на клиентов корейской компании с целью кражи паролей, одноразовых кодов доступа и платежных данных.

Используя ИИ-инструменты, злоумышленники смогут автоматизировать поиск подходящих мишеней (бессистемная база предлагается в свободное пользование), как и сами мошеннические операции, совершая тысячи попыток обмана каждый день.

Заметим, это далеко не первая утечка клиентских данных у Samsung. Более того, два года назад сотрудники компании по недомыслию слили корпоративные данные, включая исходные коды, ChatGPT, которым они на тот момент только начали пользоваться в рабочих процессах.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru