


Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Владеющие китайским языком создатели Darcula запустили еще один сервис для фишеров — Lucid. Для обхода спам-фильтров подписчикам предоставляется возможность проведения рассылок через Android RCS и iMessage.

Исследователи из Prodaft выявили 129 активных экземпляров фишинг-пака Lucid и более 1000 доменов, используемых для имитации ресурсов госорганов, финансовых институтов, почтовых и курьерских служб — суммарно 169 организаций из 88 стран.

Как и Darcula, новая платформа, предоставляемая в пользование как услуга (phishing-as-a-service, PhaaS), позволяет злоумышленникам автоматизировать операции и повысить результативность глобальных атак — по оценкам экспертов, с обычных 2% до 5%.

Поскольку и RCS-сервис, и iMessage используют сквозное шифрование, проведение смишинг-рассылок (СМС-фишинг) по таким каналам способно уберечь сообщения-ловушки от блокировки.

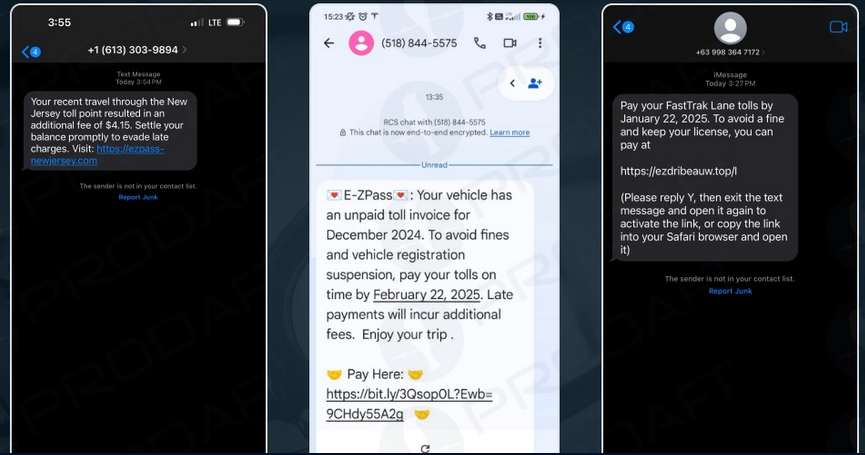
Для верности Lucid предусматривает возможность использования сокращенных ссылок, ротации используемых номеров телефона и доменов (для Android), а также маскировки под текущую переписку (владельцам iPhone предлагается прислать в ответ «Y»).


Вставленные в текстовое сообщение ссылки могут вести на фишинговую страницу через редирект. Продлить жизнь кастомным фейкам также помогают одноразовые URL, блокировка по IP и фильтрация по User-Agent.

Некоторые подписчики Lucid запускают сразу множество фишинг-кампаний, используя «фермы» — десятки эмуляторов мобильных устройств, работающих в параллель, и следят за успехом в реальном времени. Реклама нового PhaaS в Telegram утверждает, что ежедневно можно рассылать более 100 тыс. фишинговых СМС.

Единственная цель атак с использованием Lucid — кража данных банковских карт. Встроенный генератор карт позволяет проверить их актуальность и взять на вооружение.

Один из обнаруженных фишинговых сайтов, созданных с помощью Lucid, за неделю собрал 550 визитов. В 30 случаях ловушка отработала успешно.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru