


Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Владеющие китайским языком создатели Darcula запустили еще один сервис для фишеров — Lucid. Для обхода спам-фильтров подписчикам предоставляется возможность проведения рассылок через Android RCS и iMessage.

Исследователи из Prodaft выявили 129 активных экземпляров фишинг-пака Lucid и более 1000 доменов, используемых для имитации ресурсов госорганов, финансовых институтов, почтовых и курьерских служб — суммарно 169 организаций из 88 стран.

Как и Darcula, новая платформа, предоставляемая в пользование как услуга (phishing-as-a-service, PhaaS), позволяет злоумышленникам автоматизировать операции и повысить результативность глобальных атак — по оценкам экспертов, с обычных 2% до 5%.

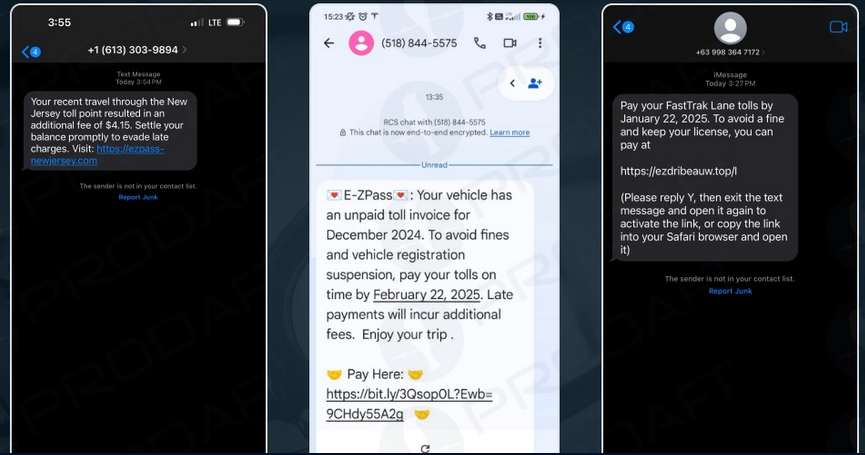
Поскольку и RCS-сервис, и iMessage используют сквозное шифрование, проведение смишинг-рассылок (СМС-фишинг) по таким каналам способно уберечь сообщения-ловушки от блокировки.

Для верности Lucid предусматривает возможность использования сокращенных ссылок, ротации используемых номеров телефона и доменов (для Android), а также маскировки под текущую переписку (владельцам iPhone предлагается прислать в ответ «Y»).


Вставленные в текстовое сообщение ссылки могут вести на фишинговую страницу через редирект. Продлить жизнь кастомным фейкам также помогают одноразовые URL, блокировка по IP и фильтрация по User-Agent.

Некоторые подписчики Lucid запускают сразу множество фишинг-кампаний, используя «фермы» — десятки эмуляторов мобильных устройств, работающих в параллель, и следят за успехом в реальном времени. Реклама нового PhaaS в Telegram утверждает, что ежедневно можно рассылать более 100 тыс. фишинговых СМС.

Единственная цель атак с использованием Lucid — кража данных банковских карт. Встроенный генератор карт позволяет проверить их актуальность и взять на вооружение.

Один из обнаруженных фишинговых сайтов, созданных с помощью Lucid, за неделю собрал 550 визитов. В 30 случаях ловушка отработала успешно.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru