


Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники, практикующие схему Fake Date, придумали новую приманку. Выдавая себя за владельца салонов красоты, они дарят девушкам одноразовый доступ к премиум-услугам и получают контроль над смартфоном жертв, соблазнившихся предложением.

По данным F6, новые «подарки» в рамках Fake Date злоумышленники начали раздавать полторы недели назад. Выявлено более 190 пострадавших, у которых суммарно украли 2,7 млн рублей.

Действуя по новому сценарию, аферисты создают на сайте знакомств профиль респектабельного мужчины 30-35 лет, проживающего в одном из крупных городов России. В качестве аватарки обычно используется фото, позаимствованное из делового журнала.

При первом контакте вымышленный персонаж старается завоевать доверие потенциальной жертвы, выказывая дружелюбие, а затем предлагает перенести общение в Telegram. В ходе переписки выясняется, что собеседник владеет сетью салонов красоты и хочет сделать новой знакомой подарок — бесплатное посещение с обслуживанием по высшему классу.

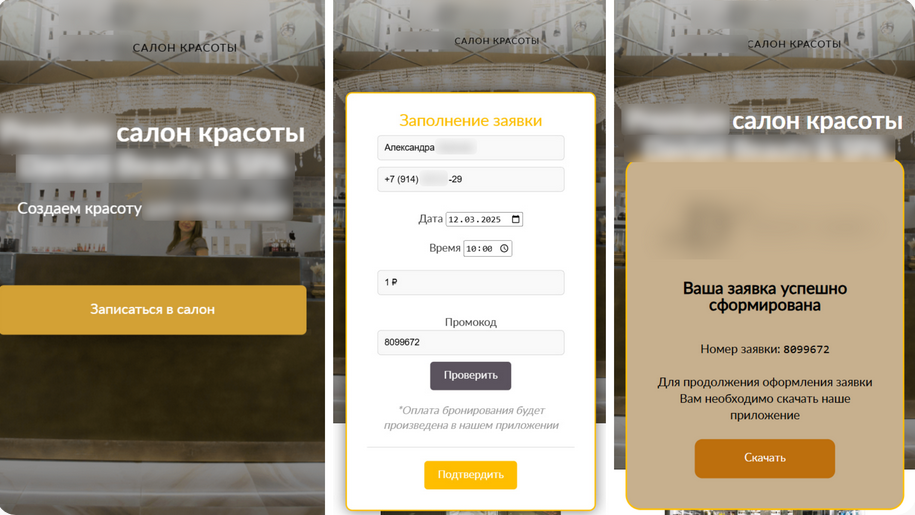
Если девушка соглашается принять подарок, ей высылают «персональный промокод» и ссылку на фейковый ресурс для записи — клон сайта одного из московских салона красоты.

После заполнения формы посетителю предлагают скачать на Android-устройство специализированное приложение, а на самом деле трояна, умеющего открывать удаленный доступ, перенаправлять на фишинговые страницы, перехватывать СМС и данные банковских карт и отсылать хозяевам информацию, введенную на смартфоне, облегчая кражу денег со счетов жертвы.


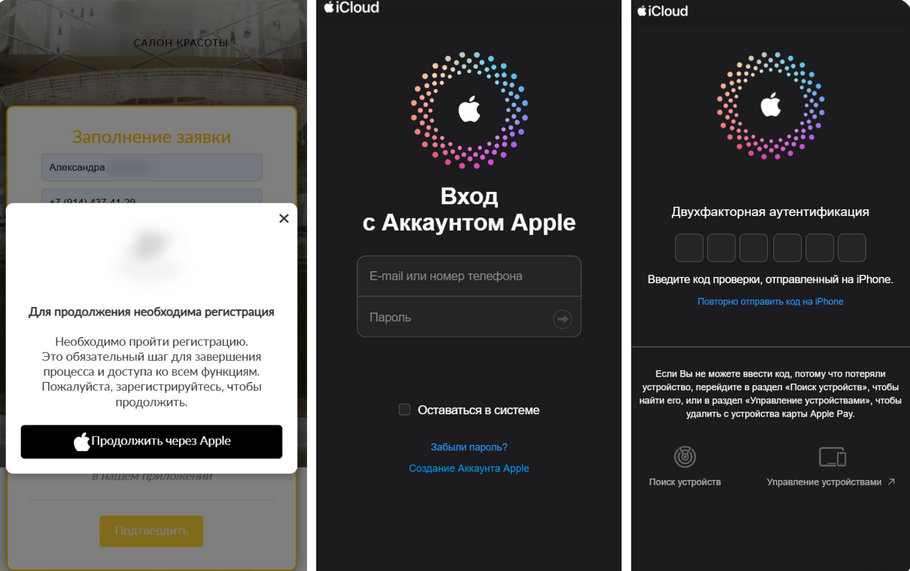
Владелицам iPhone для подтверждения заявки предлагают зарегистрироваться с использованием Apple ID. Введенные в фишинговые формы данные позволяют злоумышленникам захватить контроль над устройством.


В прошлом году в рамках схемы Fake Date мошенники предлагали девушкам бесплатные услуги профессионального фотографа.

«На смену обычным фишинговым сайтам приходят технически сложные многоступенчатые сценарии, работающие на любую аудиторию пользователей мобильных устройств, — отметил аналитик Евгений Егоров из команды Digital Risk Protection компании F6. — Такие варианты схем позволяют киберпреступникам получать большую прибыль при небольшом числе жертв».

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru