

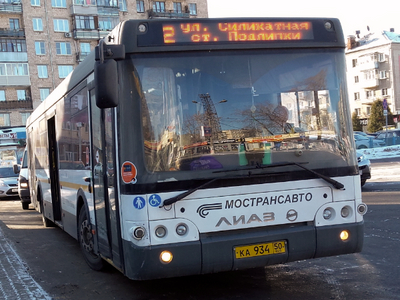

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Кибератака на компанию «Мострансавто» началась еще в пятницу, 21 марта, однако до сих пор ее последствия не удалось устранить полностью. Из-за инцидента автобусы перестали отображаться в приложениях «Яндекс. Карты» и «Транспорт Подмосковья».

«Мострансавто» осуществляет пассажирские перевозки в Москве, по территории Московской области, а также в соседних регионах: Тульской, Калужской, Рязанской и Тверской областях. Общий автопарк компании насчитывает более 6 тысяч автобусов, которые работают на 1400 маршрутах.

Об атаке сообщил генеральный директор «Мострансавто» Андрей Майоров в своем Telegram-канале: «На Яндекс.Картах и в Транспорте Подмосковья наши автобусы могут не отображаться. В пятницу вечером наши серверы подверглись атаке, и за выходные полностью устранить последствия не удалось. Как только восстановим, сообщу дополнительно».

Официальное сообщение об инциденте появилось сегодня утром. В нем указано, что из-за атаки временно недоступны некоторые внутренние системы, включая систему диспетчеризации. При этом характер произошедшего компания не раскрывает. По информации источников газеты «Вечерняя Москва», речь идет о DDoS-атаке.

«Специалисты компании незамедлительно приступили к устранению последствий атаки и восстановлению нормальной работы всех систем. В настоящее время ведутся необходимые технические мероприятия, чтобы как можно быстрее вернуть работоспособность сервисов, — говорится в официальном заявлении «Мострансавто». — Мы приносим пассажирам извинения за временные неудобства, вызванные инцидентом, и благодарим за понимание. Компания прикладывает все усилия, чтобы минимизировать последствия атаки и оперативно вернуть привычный уровень сервиса».

Как сообщили представители «Мострансавто», дополнительная информация о ходе восстановительных работ будет оперативно публиковаться на официальных ресурсах компании.

В целом по России на долю DDoS-атак в 2024 году пришлось около половины всего интернет-трафика. По данным МТС Red/Red Security, транспортная отрасль вошла в число секторов, где интенсивность подобных атак росла особенно активно.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru