

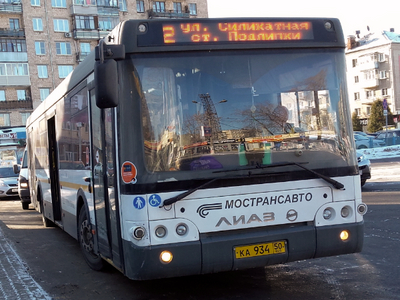

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Кибератака на компанию «Мострансавто» началась еще в пятницу, 21 марта, однако до сих пор ее последствия не удалось устранить полностью. Из-за инцидента автобусы перестали отображаться в приложениях «Яндекс. Карты» и «Транспорт Подмосковья».

«Мострансавто» осуществляет пассажирские перевозки в Москве, по территории Московской области, а также в соседних регионах: Тульской, Калужской, Рязанской и Тверской областях. Общий автопарк компании насчитывает более 6 тысяч автобусов, которые работают на 1400 маршрутах.

Об атаке сообщил генеральный директор «Мострансавто» Андрей Майоров в своем Telegram-канале: «На Яндекс.Картах и в Транспорте Подмосковья наши автобусы могут не отображаться. В пятницу вечером наши серверы подверглись атаке, и за выходные полностью устранить последствия не удалось. Как только восстановим, сообщу дополнительно».

Официальное сообщение об инциденте появилось сегодня утром. В нем указано, что из-за атаки временно недоступны некоторые внутренние системы, включая систему диспетчеризации. При этом характер произошедшего компания не раскрывает. По информации источников газеты «Вечерняя Москва», речь идет о DDoS-атаке.

«Специалисты компании незамедлительно приступили к устранению последствий атаки и восстановлению нормальной работы всех систем. В настоящее время ведутся необходимые технические мероприятия, чтобы как можно быстрее вернуть работоспособность сервисов, — говорится в официальном заявлении «Мострансавто». — Мы приносим пассажирам извинения за временные неудобства, вызванные инцидентом, и благодарим за понимание. Компания прикладывает все усилия, чтобы минимизировать последствия атаки и оперативно вернуть привычный уровень сервиса».

Как сообщили представители «Мострансавто», дополнительная информация о ходе восстановительных работ будет оперативно публиковаться на официальных ресурсах компании.

В целом по России на долю DDoS-атак в 2024 году пришлось около половины всего интернет-трафика. По данным МТС Red/Red Security, транспортная отрасль вошла в число секторов, где интенсивность подобных атак росла особенно активно.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru