


Роскомнадзор требует удалить из Google Play 47 VPN

Роскомнадзор требует удалить из Google Play 47 VPN

Роскомнадзор требует удалить из Google Play 47 VPN

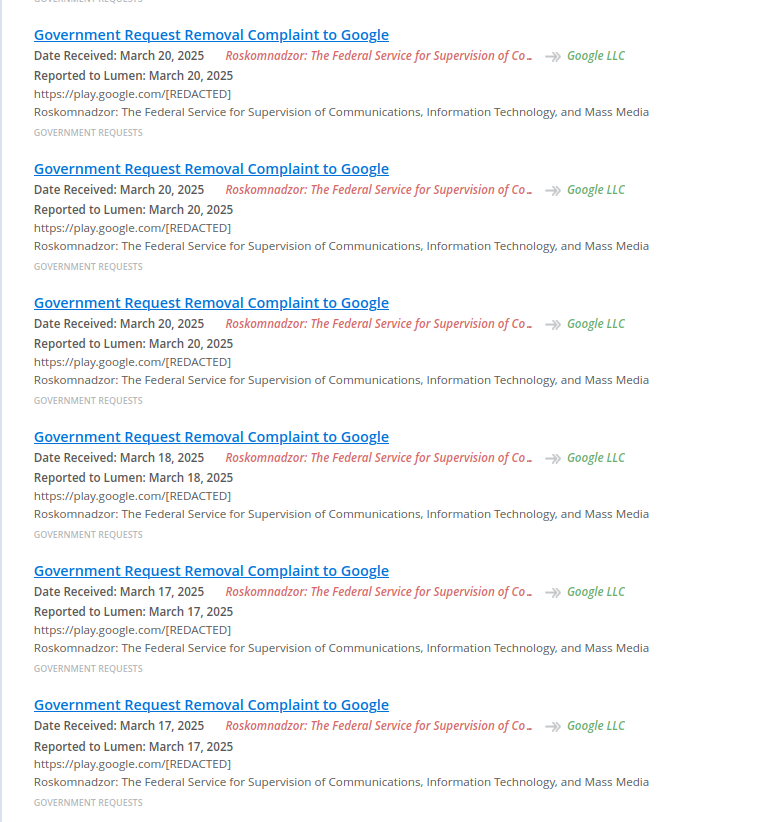
За последнюю неделю Роскомнадзор направил в Google 47 запросов на удаление приложений из российского Google Play. Все указанные приложения предоставляют доступ к VPN, а часть из них использует инфраструктуру Cloudflare.

О существенной активизации российского регулятора сообщило издание «Русбейс» со ссылкой на базу Lumen Database, которая аккумулирует информацию о запросах на удаление контента из онлайн-сервисов.

Роскомнадзор требует удалить из Google Play 47 VPN-приложений, среди которых официальный клиент 1.1.1.1 + WARP от Cloudflare, а также ряд других сервисов, использующих его инфраструктуру. По данным «Русбейс», это крупнейшая волна подобных запросов за последние полгода.

Причиной подачи запросов стало то, что указанные приложения «содержат запрещенную информацию о способах и методах обеспечения доступа к информационным ресурсам и (или) информационно-телекоммуникационным сетям, доступ к которым ограничен на территории Российской Федерации».

Еще осенью 2024 года Роскомнадзор настоятельно рекомендовал отказаться от использования Cloudflare из-за внедрения функции TLS ECH, позволяющей обходить блокировки.

С 2022 года Россия вышла на второе место в мире по объёму трафика, проходящего через VPN-сервисы. При этом сервисы, попавшие в первую пятерку по количеству загрузок, оказались среди тех, удаление которых сейчас требует Роскомнадзор.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru